

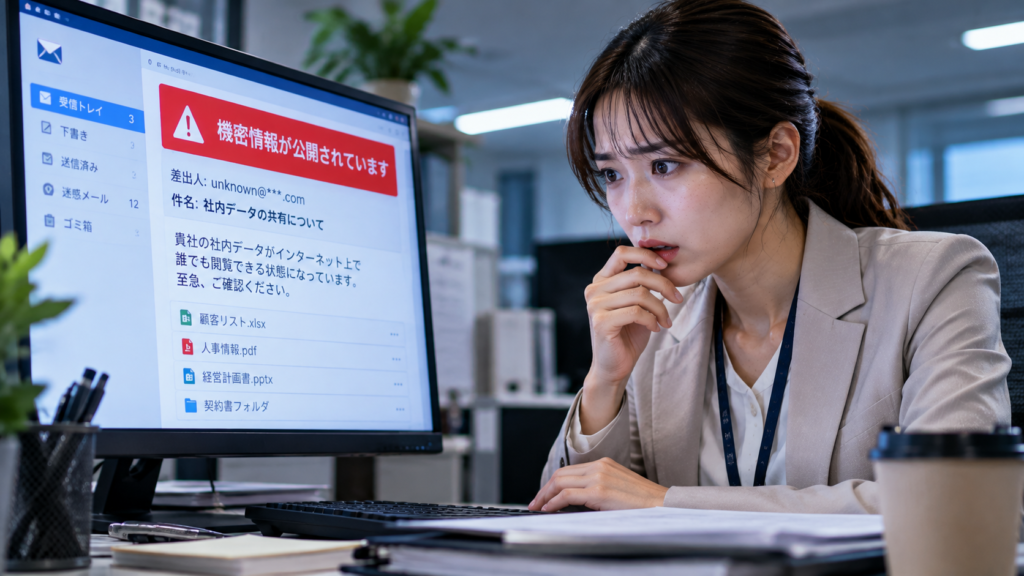
警察庁やIPA(情報処理推進機構)等の公表資料によると、Microsoft 365やGoogle Workspace、あるいはAWSなどのクラウドストレージやデータベースを導入する企業が急増する一方で、初期設定やファイル共有の権限をうっかり「リンクを知っていれば世界中の誰でも閲覧・ダウンロード可能」にしたまま放置し、あたかも全裸で街を歩くような状態で社内の顧客リストや未公開の機密データをネット上に丸見えにしている「共有設定ミス」の事故が後を絶ちません。多くの経営者は「信頼できるクラウドサービスだから安全だ」と過信していますが、サービス自体が優れていても、利用する社員が「社内共有」と「外部公開」の境界線を誤って設定してしまうと、世界中のハッカーや自動スキャンツールに一瞬で発見され、データベースが勝手に吸い出されてしまいます。現場の管理責任者からは、「クラウドの共有設定が正しく行われているかどうやって確認すればよいか」「社員のうっかりミスによる外部公開を防ぐ方法はあるのか」といった切実な相談が寄せられています。本稿では、クラウドの共有設定ミスという全裸営業の盲点と、中小企業が今すぐ講じるべき実務上の防衛ルールを整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や国内外のセキュリティ専門機関の公表資料によると、クラウドの共有設定ミスに起因する情報漏えいや不正アクセスが発生した場合、企業が被る主な損害・対応費用の内訳は以下の通りです。
・フォレンジック調査・原因究明費用:どのファイルがいつからどのような設定で外部公開され、誰に閲覧されたかを特定する専門家費用(数百万円単位)。
・弁護士費用・法的対応費:個人情報保護委員会や関係取引先への謝罪・説明、損害賠償協議に伴う専門家コスト。
・損害賠償・お詫び対応実費:流出した機密データや取引先情報に起因する信用失墜、および直接的な補償に伴うキャッシュアウト。
・サプライチェーンからの排除リスク:情報管理の甘さが露呈したことによる主要取引先からの契約解除や信用失墜。
クラウドの共有設定ミスは「攻撃者が無理やり破ったのではなく、企業自らが自発的に扉を開け放していた」という致命的な管理不備に該当する点が最大の特徴です。
1. なぜ起こったのか?
クラウドの共有設定ミスによる情報漏えいが後を絶たない背景には、利便性の高さを優先するあまり、ファイルやフォルダを外部の取引先とやり取りする際に社員が「簡単に共有できるリンク(誰でもアクセス可能なURL)」を安易に発行し、そのまま数ヶ月から数年にわたってアクセス権限を閉じ忘れている実態があります。経営陣や管理部門が「社内で利用するクラウドサービスの全体像や権限管理ルール」を全く把握しておらず、「クラウド=自動的にセキュリティが守られる」という誤った思い込みを持っていることが、そのまま世界中に社内データベースを晒し続ける構造的要因となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| クラウド共有リンクの定期棚卸し | 社内で現在発行されている外部共有リンクの一覧を管理者がチェックし、不要になったものを即時無効化する。 | うっかり公開されたままの放置防止 |
| 外部共有の制限(ポリシー設定) | 組織全体のクラウド設定で「リンクを知っていれば誰でもアクセス可能な共有」を原則として禁止する。 | 社員の誤操作による外部流出の根絶 |
| 機密フォルダのアクセス権限最小化 | 経営データや顧客リストが保管されているフォルダは、特定の許可されたアカウント以外アクセスできない制限。 | 万が一共有設定ミスが起きた際の被害局限 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
クラウドの共有設定ミスという全裸営業の盲点から自社を守るため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:共有リンクの現状確認:現在利用しているクラウドストレージで、外部に公開されているリンクがいくつあるかの棚卸し。
- 第2のステップ:外部全体共有の禁止徹底:組織の管理者設定で、誰でもアクセス可能なリンク作成権限を制限する運用への変更。
- 第3のステップ:新規共有時のルール明文化:やむを得ず外部とファイルを共有する際は、パスワード設定や有効期限(数日間)を必ず設けるルールの徹底。
4. 最後のセーフティネットとしての見極め方
どれほど厳格なルールを設けても、日々の業務に追われる社員の「うっかり共有設定ミス」を100%完全にゼロにすることは困難です。万が一、クラウドの誤設定によって社内データベースが長期間外部に露出し、多額の調査費用や損害賠償問題に発展した場合、企業の財務基盤は深刻な打撃を受けます。そのため、自社の財産と社会的信用を守る最後のセーフティネットとして、不測の情報漏えい事故や賠償責任を幅広くカバーするサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
クラウドの共有設定ミスは、社内の金庫の鍵を開けたまま大通りに放置しているようなものです。まずはコストをかけずに実践できる共有リンクの棚卸しや管理者設定の見直しから、会社の命運を守る確実な一歩を踏み出してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/11/cloud-sharing-misconfiguration-risk-202610/trackback/