

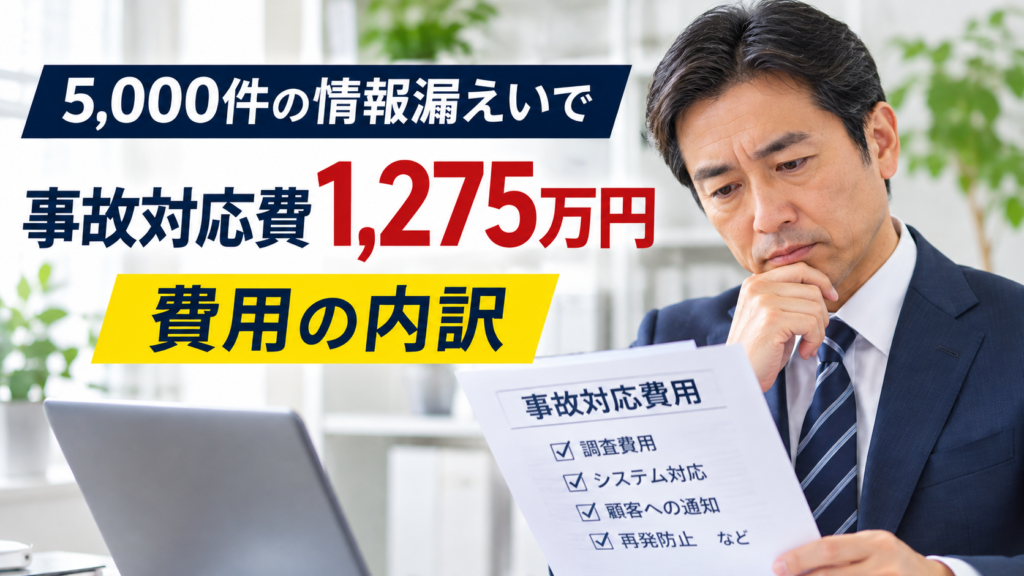
社長、もし自社で5,000件の顧客情報が漏えいしたら、事故への対応にいくらかかるか考えたことはありますか。
サイバー事故では、パソコンやサーバーを復旧する費用だけが発生するわけではありません。原因調査、法律相談、顧客への連絡、問い合わせ対応、再発防止など、複数の支出が重なる可能性があります。
そこで今回は、中小企業で5,000件の個人情報漏えいが発生したという仮想事例を設定し、事故対応費用の合計が1,275万円になるモデルを紹介します。
この記事の5,000件・1,275万円は、特定企業の実際の事故費用でも、JNSAやIPAが示した標準額でもありません。事故対応で発生し得る費用項目を理解するため、パキラが独自に金額を設定した仮想モデルです。
個別費用の正式な見積もりや市場相場を示すものではありません。実際には事故原因、被害範囲、対象人数、契約内容、対応期間などによって大きく変わります。
JNSAの「インシデント損害額調査レポート」では、サイバー攻撃を受けた組織の損害額や対応の実態が調査されています。情報漏えいが企業に与える金銭的な影響を考える際には、こうした実態調査も参考になります。ただし、調査の対象と本記事の仮想モデルは同一ではありません。
この記事では、費用が発生する理由、見落としやすい支出、法令上の対応、経営者が今日から準備できる対策を整理します。
目次|13項目[開く/閉じる]
1.5,000件の漏えいを想定したモデルの条件
今回のモデルでは、中小企業が管理している顧客情報5,000件について、不正アクセスによる漏えいが確認された状況を想定します。
顧客情報には氏名、住所、電話番号、メールアドレスなどが含まれるものとし、クレジットカード情報、マイナンバー、要配慮個人情報は含まない設定です。
事故発覚後に外部専門家へ調査を依頼し、システム復旧、本人通知、問い合わせ対応、再発防止を実施する仮想事例とします。
- 企業:架空の中小企業
- 情報:顧客情報5,000件
- 事故:不正アクセスによる情報漏えい
- 対応:外部調査、復旧、法律相談、通知、問い合わせ、再発防止
- 費用合計:1,275万円という仮定
5,000件はデータの件数であり、本人5,000人と同じとは限りません。ただし今回の仮定は不正アクセスによる個人データの漏えいであり、人数にかかわらず法定報告の対象となり得ます。
本記事の費用配分は説明用に設定したもので、実際の請求金額、見積取得額、調査統計の平均値を再現したものではありません。
2.事故対応費1,275万円の内訳
事故対応の全体像を理解するため、7つの支出項目に分けて試算します。
| 費用項目 | 仮定の金額 | 主な作業 |
|---|---|---|
| 原因・被害範囲の調査 | 350万円 | ログ分析、侵入経路と影響範囲の調査 |
| システム復旧 | 200万円 | 環境再構築、安全確認、復旧作業 |
| 法律相談・専門家対応 | 100万円 | 報告要否、通知文、法的論点の確認 |
| 本人通知 | 75万円 | 郵送・文書作成・発送管理など |
| 問い合わせ対応 | 150万円 | 問い合わせ窓口と対応記録 |
| 再発防止策 | 200万円 | 権限管理、認証強化、監視設定等 |
| 社内の追加対応 | 200万円 | 臨時の対応工数、人員追加等 |
| 合計 | 1,275万円 | パキラ独自の仮想試算 |
350万円+200万円+100万円+75万円+150万円+200万円+200万円=1,275万円です。
この配分は実際の平均的な費用内訳を示すものではありません。各項目の金額を独立した仮定として設定しています。金額は税金の取扱いを含めた正式見積もりではなく、実費の予測にも利用できません。
また、このモデルには損害賠償金、見舞金、営業機会の損失、長期の信用低下による影響、刑事罰としての罰金などは加えていません。
3.原因・被害範囲の調査費用
情報漏えいが発覚した際に、重要になるのが「何が起きたのか」「どの情報が影響を受けたのか」の調査です。
不正アクセスが疑われる場合、パソコンやサーバーのログ、通信履歴、認証記録などを調べ、侵入経路と被害範囲を確認します。こうした電子的証拠の調査は、デジタルフォレンジックとも呼ばれます。
今回のモデルでは、調査に350万円を仮定しました。JNSAの事故損害額調査でも、調査や復旧が重要な費用要素となることが示されていますが、350万円を特定規模の事故の標準価格とする根拠はありません。
調査内容の例
- 不審な通信やログイン記録の分析
- 被害を受けた端末やサーバーの確認
- 個人データへのアクセス履歴の調査
- 漏えいした可能性のある情報項目の整理
- 原因と再発防止策に関する報告書の作成
事故発生時の調査依頼先をあらかじめ決めておくと、連絡先探しによる初動の遅れを減らせます。ログを適切に保全する仕組みも確認してください。
4.システムの復旧費用
事故が発生すると、被害端末の隔離、アカウントの停止、設定変更、サーバーの再構築などが必要になる場合があります。
今回のモデルではシステム復旧に200万円を仮定しました。ただし、不正アクセスの痕跡が見つかっただけなのか、システムが停止したのか、バックアップまで侵害されたのかによって必要な作業は異なります。
想定する復旧作業
- 侵害された環境の安全確認
- 不正なアカウントや設定の修正
- 必要なシステムの再構築
- データ復元と整合性確認
- 業務再開前の動作確認
バックアップがある場合でも、バックアップそのものが正常かどうかの確認が必要です。安全性を確認しないまま復元すると、問題が再発するおそれがあります。
IPAの中小企業向けガイドライン第4.0版でも、バックアップの重要性が示されています。
5.法律相談と専門家対応
情報漏えい時には、技術的な調査だけでなく、法令上の対応も必要になる場合があります。
個人情報保護法に基づく報告・本人通知の要否、通知文の内容、委託先との責任分担、顧客からの問い合わせなど、複数の論点を整理する必要があるためです。
今回のモデルでは法律相談・専門家対応に100万円を仮定しました。これは実際の法律事務所の見積額を示すものではありません。
相談事項の例
- 個人情報保護委員会への報告要否
- 本人通知の対象範囲と内容
- 委託先や取引先への連絡
- 顧客からの請求や苦情への対応
- 公表内容の事実確認
早い段階で事実関係を整理し、調査中の内容と確認済みの事実を区別することが重要です。
6.本人通知と郵送費用
個人情報保護法上、報告対象となる漏えい等では、本人への通知も原則として必要です。通知方法や内容は事故の状況に応じて検討します。
今回のモデルでは、本人通知関係の費用を75万円と仮定しました。仮に5,000通を送るなら、文書作成、印刷、封入、郵送料、発送管理などを合わせて1通当たり150円相当という計算です。
ただし、実際の郵便料金や委託料金を確認した見積もりではありません。また、漏えい件数が5,000件でも、本人の実人数と発送件数が同じになるとは限りません。
費用の見落としに注意
- 通知対象者の抽出と住所確認
- 通知文の作成と内容確認
- 印刷・封入・発送
- 宛先不明で返送された郵便への対応
- 追加説明や再通知の必要性
電子メール等で適切に通知できる場合、郵送とは費用構造が異なります。費用だけで通知方法を決めず、本人が内容を確認できるか、事故状況に適しているかを判断する必要があります。
7.問い合わせ窓口の対応費用
情報漏えいが公表されると、顧客から「自分の情報は対象か」「不正利用されたのか」「何をすればよいのか」といった問い合わせが寄せられることがあります。
今回のモデルでは、問い合わせ窓口の運営費用に150万円を仮定しました。
これは外部窓口や社内の臨時対応などを想定した説明用金額であり、特定の運営期間や人数に対する標準費用ではありません。
問い合わせ対応で必要になる準備
- 問い合わせ先の明確化
- 本人確認の手順
- よくある質問への回答文
- 調査中の事項についての説明ルール
- 問い合わせ履歴の記録
- 追加調査が必要な内容の引き継ぎ
問い合わせ対応では、本人確認のために不必要な個人情報を集めないことも大切です。また、未確認事項を確定した事実として説明しないよう、回答内容を統一する必要があります。
8.再発防止と社内の追加対応
事故原因が判明した後は、再び同じ問題が起きないようにする対策が必要です。
今回のモデルでは、再発防止策200万円、社内の追加対応200万円の合計400万円を仮定しました。
再発防止には、アクセス権限の見直し、認証方式の強化、システムの設定変更、社員教育などが考えられます。
再発防止の例
- 不要な管理者権限の削除
- 多要素認証の導入や見直し
- ソフトウェアの更新管理
- バックアップの保護と復旧訓練
- ログ監視と異常発見時の連絡体制
さらに、社員が通常業務とは別に事故対応に従事すれば、追加の労務負担や残業、臨時人員の確保などが必要になる場合があります。
外部専門家が実施する作業と、社内担当者が実施する作業を区別してください。実際の損害額を集計する際は、同じ作業や費用を重複して計上しないことが重要です。
9.情報漏えい時の報告・本人通知
事故対応費用を検討するときは、法令上必要となる対応も確認しなければなりません。
個人情報保護法では、一定の個人データの漏えい等が発生した場合、発生したおそれがある場合を含め、個人情報保護委員会への報告と本人への通知が必要です。
報告対象となる事態には、要配慮個人情報が含まれる場合、財産的被害のおそれがある場合、不正の目的によるおそれがある場合、本人の数が1,000人を超える場合などがあります。
今回の仮想モデルでは、不正アクセスによる漏えいを想定しているため、不正の目的によるおそれがある事態として報告対象となるケースを想定しています。
| 手続き | 原則・目安 | 主な対応 |
|---|---|---|
| 速報 | 速やかに。概ね3〜5日以内 | 判明した事実を報告 |
| 確報 | 原則30日以内 | 原因、影響範囲、対策など |
| 不正の目的によるおそれがある事態の確報 | 60日以内 | 調査で判明した所定事項を報告 |
| 本人通知 | 状況に応じて速やかに | 事故概要や本人に必要な情報を通知 |
事故を確認した後に、費用の見積もりが完了するまで報告を先送りしてよいわけではありません。被害拡大防止、調査、必要な報告を並行して進めることが重要です。
10.実際の費用がモデルと異なる理由
今回の1,275万円は、費用の種類と負担の構造を理解するための試算です。実際の事故対応費用を予測する場合には、被害の内容によって大きく異なることを理解する必要があります。
費用を左右する主な要因
- 被害を受けた端末・サーバーの台数
- 調査対象となるログの量と保存状況
- 情報漏えいの範囲と対象者数
- クレジットカード情報や要配慮個人情報の有無
- システム停止期間
- 通知方法と問い合わせ件数
- 外部専門家との契約内容
- バックアップの利用可能性
JNSAの事故損害額調査では、被害の種類や組織の状況によって損害額が異なることが示されています。そのため、単純に「1件当たりいくら」と計算して事故費用を予測することは適切ではありません。
今回の仮定では1,275万円÷5,000件=1件当たり2,550円となります。しかし、この2,550円は情報漏えい1件当たりの市場価格や損害賠償の基準額ではありません。他社の事故件数に掛けて実費を推定することは避けてください。
11.費用以外に発生する事業への影響
情報漏えい事故では、直接支払う費用だけでなく、事業運営への影響も考える必要があります。
例えば、システムが停止して業務が遅れたり、顧客からの問い合わせで通常業務が圧迫されたり、取引先から追加調査を求められたりすることがあります。
中小企業で考えたい影響
- 営業活動や受注処理の遅延
- 取引先からの追加資料の提出依頼
- システム停止による業務中断
- 従業員の通常業務への影響
- 顧客や取引先からの信頼低下
- 将来の取引条件や契約更新への影響
これらは一般的に想定される影響であり、今回の仮想モデルで実際に発生した損失ではありません。また、今回の1,275万円には営業損失や将来利益への影響は含めていません。
関連する公開記事:大手企業の不正アクセスに学ぶ|中小企業が確認したい3つの対策
12.経営者の10項目チェックリスト
事故が発生してから調査会社を探したり、顧客情報の保管場所を調べたりすると、対応に時間がかかる可能性があります。
次の10項目について、自社の準備状況を確認してください。
- 個人データの保管場所を把握している
- 重要なシステムと管理責任者を把握している
- 事故発覚時の社内連絡経路を決めている
- 外部の調査・復旧相談先を把握している
- システムやデータのバックアップを確保している
- バックアップからの復旧を確認している
- 行政報告・本人通知の判断担当者を決めている
- 顧客への連絡方法を整理している
- 事故対応費用を記録・承認する仕組みがある
- 再発防止策の実施状況を定期的に見直している
すべてを同時に改善することが難しい場合は、①事故時の連絡先、②外部の調査相談先、③個人データの保管場所から確認してください。
IPAの中小企業向けガイドラインでは、経営者が取り組むべき対策と、社内で実施する具体的な対策が整理されています。
公式資料:IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
関連する公開記事:シェアフル最大750万件流出懸念|求職者と求人企業の情報管理
13.今日の行動は一つ
情報漏えいの対応費用は、事故の原因や範囲によって変わります。だからこそ、事故が起きた後に必要な作業をすべて調べ始めるのではなく、あらかじめ最低限の準備をしておくことが重要です。
今回の1,275万円という試算から学びたいのは、特定の金額を必ず準備する必要があるということではありません。原因調査、復旧、法律相談、本人通知、問い合わせ対応、再発防止など、費用の発生する場所が複数あるという点です。
社長、自社で情報漏えいが発生したとき、最初に相談する外部専門家やシステム管理会社の連絡先が決まっているか確認してください。
決まっていなければ、今日中に相談先の会社名と電話番号を記録し、社内の責任者と共有しましょう。
事故を完全に防げると断定することはできません。しかし、初動の連絡経路と責任者を明確にしておくことは、被害の拡大や対応の遅れを減らすための重要な準備になります。
一次情報・参考資料
- JNSA|インシデント損害額調査レポート(2025年)
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
- 個人情報保護委員会|漏えい等の対応とお役立ち資料
- 国家サイバー統括室|サイバーセキュリティ関係法令Q&Aハンドブック
重要な注記:この記事に掲載した5,000件の漏えいと事故対応費1,275万円は、パキラが説明のために設定した仮想モデルです。公表された特定企業の事故、実際の見積書、調査統計の平均額、業界の標準額ではありません。
金額の内訳は独自の仮定であり、JNSA、IPA、個人情報保護委員会が1,275万円を算定または推奨したものではありません。実際の費用、法令上の義務、損害賠償責任、保険の補償範囲は個別の事情により異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/12/5000-data-breach-response-cost-1275man-model/trackback/