

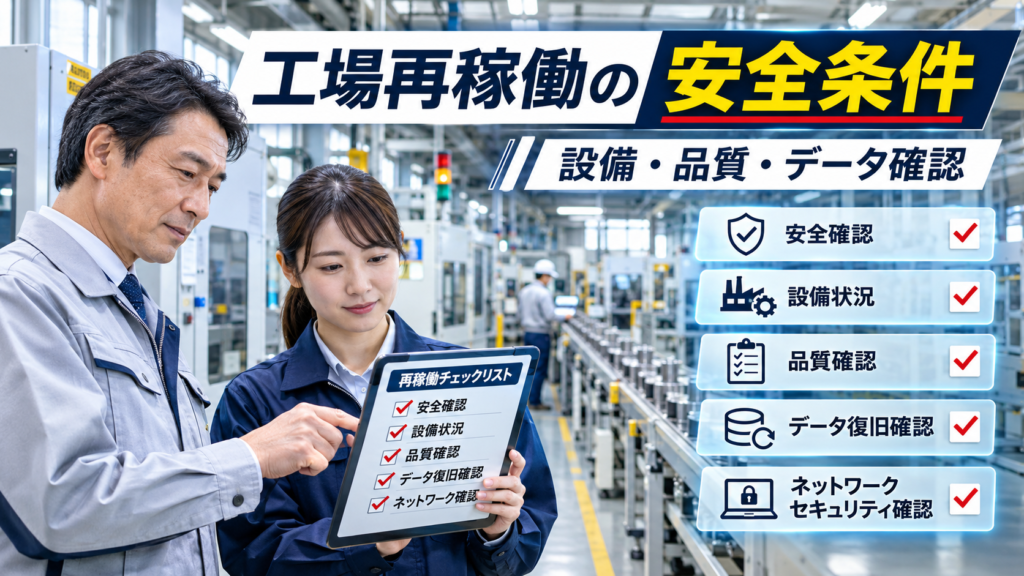
社長、サイバー事故で停止した工場のシステムが復旧したら、すぐに製造ラインを再稼働してもよいのでしょうか?実は、パソコンやサーバーが正常に動き始めたことと、従業員や設備の安全を確保して生産を再開できることは別の問題です。
製造業では、生産管理システム、製造設備、制御装置、品質検査システム、在庫・出荷管理などが互いに関連しています。サイバー事故によって一部のシステムが停止した場合、復旧後も製造指示の不一致、設備の設定変更、記録の欠落などが残っている可能性があります。
例えば、バックアップから生産データを復元できても、そのデータが現在の製造状況と一致していなければ、古い製造指示や図面を使ってしまう危険があります。また、ネットワークを再接続する際に侵入原因が残っていれば、再び不正アクセスを受ける可能性も考えられます。
経済産業省の「工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン」は、工場の設備構成や業務の重要度、システム間の接続を把握し、それぞれの環境に応じた対策を検討する考え方を示しています。
IPAも、サイバーインシデントによる事業停止への備えとして、制御系を含めたBCPとの連携や復旧手順、責任者を定めた体制の整備を重視しています。
今回の記事では、特定企業の実際の事故ではなく、サイバー事故で停止した製造工場を再稼働する場面を想定し、経営者が確認したい安全条件を整理します。
- システム復旧と工場再稼働の違い
- 従業員と製造設備の安全を優先する理由
- PLCなどの制御システムで確認したいこと
- 再感染を防ぐネットワーク再接続の考え方
- 生産データ・図面・品質記録の確認
- 試運転と再稼働承認の役割分担
- 経営者が実行したい三つの対策と10項目チェックリスト
目次|13項目[開く/閉じる]
1. システム復旧と工場再稼働の違い
サイバー事故で停止した工場では、最初に情報システムの復旧が進められる場合があります。しかし、業務用サーバーが正常に起動し、生産管理システムにログインできたとしても、それだけで工場を再稼働できるとは限りません。
実際の製造ラインでは、製造設備の安全機能、機械の設定、材料の状態、製造指示、品質検査、出荷管理など、複数の条件を確認する必要があります。
| 確認する段階 | 主な内容 | 確認する担当者の例 |
|---|---|---|
| 情報システムの復旧 | サーバー、端末、業務アプリケーション | 情報システム担当者 |
| セキュリティ確認 | 侵入経路への対処、アクセス権限、監視 | IT担当者・専門業者 |
| 製造設備の安全確認 | 設備状態、安全機能、制御条件 | 設備保全・安全管理担当者 |
| 生産データの確認 | 製造指示、図面、在庫、実績 | 生産管理担当者 |
| 品質確認 | 製品仕様、検査記録、出荷条件 | 品質管理責任者 |
| 再稼働の最終判断 | 必要な安全確認と承認の完了 | 社内規程に基づく責任者 |
「システムが動くようになった」と「安全に製造できる状態になった」は異なります。復旧の完了報告を受けた際には、設備と品質の確認が終わっているかも確認してください。
IPAは、サイバーインシデントからの復旧において、IT部門だけでなく制御系を含めた事業継続計画との連携を重視しています。製造業では、情報システムと工場現場の両方で復旧を考えることが重要です。
2. 最優先は従業員と設備の安全
工場の再稼働を考える際、最初に優先すべきなのは従業員と作業現場の安全です。復旧を急ぐあまり、安全確認を省略して製造設備を動かすことは避けなければなりません。
製造工場には、回転機械、搬送装置、ロボット、高温設備、圧力設備など、さまざまな危険源が存在する場合があります。サイバー事故による停止や設定変更が、これらの設備にどのような影響を与えたか確認する必要があります。
再稼働前に確認したい安全項目
- 設備の停止状態と現場の安全が確認されているか
- 作業者が危険区域にいないことを確認できるか
- 非常停止装置や安全装置が必要な状態にあるか
- 設備の設定や運転条件に不審な変更がないか
- 点検・保全作業が完了しているか
- 再稼働を判断する責任者が明確か
ただし、必要な確認項目と点検方法は設備の種類や製造工程によって異なります。安全装置の機能確認などは、設備メーカーの指示や社内手順に従い、権限を持つ担当者が実施する必要があります。
また、事故後に設備の状態が不明な場合は、現場責任者や設備メーカーに確認し、安全性が確認されるまで該当設備の再稼働を見合わせる必要があります。
3. 事故の影響範囲と再稼働対象を確認
サイバー事故で工場が停止した場合、すべての設備やシステムに同じ影響が出ているとは限りません。例えば、受注管理だけが停止している場合と、製造設備の制御システムまで影響が及んでいる場合では、再稼働前の確認内容が大きく異なります。
最初に必要なのは、影響を受けたシステムと設備を整理し、どこまで復旧できているかを把握することです。
| 確認対象 | 確認したい内容 |
|---|---|
| 業務用サーバー・端末 | 不正アクセスや障害の影響、復旧状況 |
| 生産管理システム | 製造指示や生産実績を確認できるか |
| 設備制御システム | 設定・運転状態への影響がないか |
| 工場内ネットワーク | 不審な通信と接続範囲 |
| 品質検査システム | 検査データや記録への影響 |
| 出荷・物流システム | 出荷指示や在庫への影響 |
影響が確認されていない設備についても、関連システムとの接続状況によっては確認が必要になります。一方、事故が発生したからといって、すべての設備が侵害されたと決めつけることもできません。
「どの製造ラインが影響を受け、どのラインは安全性を確認できていますか?」
工場全体ではなく、対象設備やラインごとに状態を整理することが重要です。
ただし、一つの設備だけで安全性が確認できても、共用するネットワークや制御機能が別の設備に影響する可能性があります。再稼働対象の境界は、設備担当者とIT担当者が連携して判断してください。
4. PLC・制御システムの安全確認
製造業では、PLCと呼ばれる制御装置や、設備を監視・操作するシステムを使用している場合があります。PLCは、あらかじめ設定されたプログラムに従って機械の動作などを制御する装置です。
サイバー事故後にこうしたシステムを再稼働する場合、通常のパソコンと同じ考え方だけでは十分ではありません。設備の安全性、制御プログラム、通信状態などが重要になります。
| 確認対象 | 再稼働前に確認する内容 |
|---|---|
| PLC | 承認済みの制御プログラムと設定が保たれているか |
| 操作・監視画面 | 設備の状態や警告を適切に確認できるか |
| 制御ネットワーク | 必要な通信と接続先が確認されているか |
| 設備設定 | 設定値や運転条件が承認済みの内容か |
| 安全関連機能 | 設備固有の安全要求に従って確認されているか |
| 外部保守接続 | 遠隔保守の接続権限と利用状態が適切か |
経済産業省の工場システム向けガイドラインでは、制御系、生産管理系、監視系、遠隔保守など、工場内のシステム構成を整理して対策を検討する考え方が示されています。
また、今回の事故で制御システムへの不正アクセスが確認されたのか、単に関連する業務システムが停止したのかは、事実関係を区別して判断する必要があります。
5. 再感染防止とネットワーク再接続
工場のシステムを復旧した後、社内ネットワークや外部サービスとの接続を再開する場合には、再び不正アクセスを受ける危険がないか確認する必要があります。
サイバー事故では、侵入経路や不正利用された認証情報が残っている可能性があります。システムを復元できたとしても、原因への対応が不十分なまま再接続すると、再び被害が発生するおそれがあります。
| 確認事項 | 目的 |
|---|---|
| 侵入原因への対応 | 確認された侵入経路を放置しない |
| アカウント・権限 | 不正利用が疑われる認証情報を確認する |
| 外部からの接続 | 遠隔保守やVPN等の必要性と安全性を確認 |
| 工場内ネットワーク | 制御系と業務系の接続範囲を確認 |
| セキュリティ監視 | 再接続後の不審な通信を確認できるようにする |
| 復旧環境 | 使用する端末やサーバーの状態を確認する |
すべてのネットワークを一度に再接続することが適切とは限りません。対象システムごとの安全性と業務上の必要性を確認し、社内の復旧計画に従って判断します。
「復旧したシステムを再接続する前に、今回の侵入経路と認証情報について何を確認しましたか?」
また、安全性の確認では、事故原因を完全に特定できない場合も考えられます。その際は、残るリスクや必要な監視・制限措置を整理し、責任者が再開の可否を判断する必要があります。
6. 生産データと製造条件の整合性
システムが復旧しても、保存されている生産データが実際の製造状況と一致しているとは限りません。特にバックアップから復元した場合、保存時点より後の注文、作業実績、在庫の変動などが反映されていない可能性があります。
また、設計図面や部品表が古い版のまま復元されると、現在の製品仕様とは異なる材料や製造条件を使用してしまう危険があります。
| 確認するデータ | 確認したいこと |
|---|---|
| 受注情報 | 最新の注文内容・数量・納期と一致するか |
| 生産計画 | 復旧前の実際の進捗と矛盾しないか |
| 設計図面 | 承認済みの版数と適用条件か |
| 部品表 | 材料・部品の種類と構成が正しいか |
| 在庫情報 | 現物数量と記録が一致するか |
| 製造実績 | 停止直前の完了作業が反映されているか |
| 品質記録 | 必要な検査結果や不適合情報が残っているか |
例えば、復旧したシステムでは製造が未完了となっていても、現場には製造済みの製品があるかもしれません。確認せずに作業を再開すると、二重製造や誤った出荷指示につながる可能性があります。
生産データの整合性については、情報システム担当者だけでなく、生産管理担当者、工場長、品質管理責任者が協力して確認することが重要です。
なお、バックアップの選択や実際の復元手順については、前のテーマ「工場のバックアップから生産データを復元する際の注意点」と分け、今回は再稼働前の最終確認に重点を置いています。
7. 製造設備と安全機能の点検
サイバー事故後の工場再稼働では、情報システムだけでなく、製造設備そのものの状態を確認する必要があります。設備が長時間停止していた場合や、停止途中で異常が生じた場合には、通常の起動時とは異なる点検が必要になることもあります。
特に設備の運転条件や安全機能に関係する制御情報が影響を受けた可能性がある場合は、工場の安全管理責任者や設備メーカーによる確認が重要です。
一般的に確認したい項目
- 設備の停止・保全状態が把握されているか
- 必要な安全機能の確認が完了しているか
- 制御設定や運転条件が承認済みの内容か
- 警告表示や異常履歴が確認されているか
- 点検・整備中の設備が残っていないか
- 従業員への安全上の説明が完了しているか
「通常時の始業点検に加え、今回のシステム停止によって特別に確認する必要がある設備はありますか?」
安全機能が正しく動作することを確認するための方法は、設備ごとに異なります。設備メーカーの取扱説明書、工場の安全手順、適用される法令・規格を優先してください。
また、安全確認が完了した範囲と、引き続き調査や点検が必要な範囲を記録し、担当者全員が同じ状況を把握できるようにすることも大切です。
8. 段階的な試運転と異常の監視
再稼働前の安全確認が進んだ場合でも、直ちに通常どおりの生産量へ戻すことが適切とは限りません。設備の種類やリスクに応じて、会社の定めた検証手順に従い、試運転や段階的な生産再開を検討することが重要です。
試運転では、設備の運転状態だけでなく、製造指示、製造データの記録、品質確認、警告や監視機能などが正常に働くか確認します。
| 確認する段階 | 確認内容 | 主な担当 |
|---|---|---|
| 試運転の準備 | 設備の安全確認、必要な承認、手順の確認 | 設備・安全管理担当 |
| 設備の動作確認 | メーカー・社内手順に沿った状態確認 | 設備保全担当 |
| 生産データの確認 | 製造指示と記録の整合性 | 生産管理担当 |
| 品質確認 | 試運転で製造した製品の検査 | 品質管理担当 |
| セキュリティ監視 | 異常な通信・操作等の有無 | IT・専門業者 |
| 再開範囲の判断 | 確認結果と未解決事項の整理 | 承認責任者 |
ただし、すべての製造設備で同じ試運転の手順や段階を採用できるわけではありません。工程によっては、設備の性質や安全基準に応じた特別な検証が必要になります。
また、試運転が終了した段階で、実施した確認の内容、結果、残る課題を記録し、通常生産へ進む判断材料としてください。
9. 品質検査と製品の出荷判定
サイバー事故後の再稼働では、製造設備が正常に動くことだけでなく、製品が要求された品質基準を満たしていることも重要です。
例えば、設計図面の版数、材料の使用履歴、製造条件、品質検査記録などが正しく確認できなければ、製品を出荷できない場合があります。
| 確認対象 | 出荷前に確認したいこと |
|---|---|
| 製品仕様 | 取引先が承認した仕様を満たしているか |
| 製造条件 | 必要な加工条件や製造方法が確認されているか |
| 検査結果 | 必要な品質検査を実施し記録しているか |
| 製造ロット | 使用材料と製造履歴を確認できるか |
| 停止前の仕掛品 | 中断した工程から再開できる状態か |
| 不適合品 | 保留品や不良品が適切に区別されているか |
特に、事故発生時に製造途中だった製品については注意が必要です。どの工程まで完了していたか、検査が必要か、再製造が必要かなどは、品質管理責任者が判断する必要があります。
工場の設備が安全に稼働していても、製品の品質確認や出荷承認が完了していなければ、取引先へ納品できるとは限りません。
なお、必要な品質検査や出荷条件は製品の種類や業界によって異なります。自社に適用される法令、規格、顧客要求事項に沿った確認が必要です。
10. 再稼働の承認責任者と記録管理
サイバー事故後に工場を再稼働する際は、誰が最終的な承認を行うのか明確にしておくことが重要です。情報システム担当者が復旧完了を報告しただけで、工場全体の安全確認が完了したことにはなりません。
例えば、システムの安全性はIT担当者、設備の安全性は設備保全責任者、製品品質は品質管理責任者というように、専門分野ごとの確認が必要になる場合があります。
| 担当・責任者 | 確認・判断する内容 |
|---|---|
| IT・情報セキュリティ担当 | 復旧したシステムと残存リスクの確認 |
| 設備保全責任者 | 設備状態、制御設定、安全機能の確認 |
| 生産管理責任者 | 製造指示、生産計画、在庫の整合性 |
| 品質管理責任者 | 製品仕様、検査結果、出荷可否 |
| 工場長 | 現場全体の安全と生産再開条件 |
| 経営者・権限を付与された責任者 | 報告された確認結果に基づく事業上の再開判断 |
具体的な権限は、会社の組織や設備の種類、適用される法令、社内の安全管理規程によって異なります。経営者が最終判断に関与する場合でも、必要な資格や専門知識を持つ担当者による安全確認を省略してはいけません。
再稼働判断で残したい記録
- 事故発生日時と停止した設備・システム
- 不正アクセスや障害への対応状況
- 設備・制御システムの安全確認結果
- 生産データと品質記録の確認結果
- 試運転・検証の結果
- 未解決の課題と必要な制限事項
- 再稼働の承認日時・承認責任者
- 再稼働後の監視担当者と連絡先
「安全・設備・データ・品質の確認は、それぞれ誰が完了を報告しましたか?未解決の問題は残っていますか?」
事故後の判断記録を残しておくことで、追加の異常が発生した場合や、後日対応を見直す場合にも状況を確認しやすくなります。
11. 中小製造業が実行したい三つの対策
工場の再稼働に備えるため、経営者が取り組みたいのは、設備が止まった後に慌てて復旧方法を探すことではありません。平常時から安全確認の条件と判断責任者を決めておくことです。
対策① 再稼働前の安全条件を設備ごとに整理する
重要な製造設備について、停止・再稼働時に必要な安全確認を設備メーカーや現場責任者と整理します。特に、制御システム、非常停止機能、監視機能など、安全に関わる設備について確認責任者を決めておきましょう。
ただし、製造設備によって必要な点検や承認は異なります。一律の手順をすべての機械へ適用しないことが重要です。
対策② IT・設備・品質の担当者が一緒に判断する
サイバー事故後の復旧を情報システム担当者だけに任せず、設備保全、生産管理、品質管理の各担当者が確認できる体制を整えます。
「システムが正常に動く」「設備が安全に動く」「正しい製品を製造できる」という三つを分けて考え、必要な確認がそろってから再稼働を判断します。
対策③ 再稼働の検証と緊急連絡体制を準備する
設備の安全手順に従い、停止から復旧までの連絡や判断を確認する訓練を検討します。IT担当者、工場長、設備メーカー、品質管理責任者などが緊急時に連絡できるようにしておきましょう。
また、再稼働後に異常が発生した際の報告先や停止判断の責任者も確認しておく必要があります。
- 工場がサイバー事故で停止した場合、設備の安全確認を誰が行いますか?
- 制御システム・製造データ・品質の確認を誰が行いますか?
- すべての確認結果を受けて、再稼働を誰が承認しますか?
まず最も重要な製造ラインを一つ選び、そのラインの安全確認と再稼働の責任者を整理することから始められます。
12. 経営者向け10項目チェックリスト
サイバー事故後に工場を安全に再稼働するための確認項目です。工場長、設備保全責任者、情報システム担当者、品質管理責任者と一緒に点検してください。
- 停止した設備とシステムの影響範囲を把握している
- 従業員の安全と危険区域の状態を確認できる
- 設備の安全機能と制御設定を確認する担当者がいる
- PLCなどの制御プログラムや運転条件を確認できる
- 侵入経路への対処とネットワーク再接続の判断手順がある
- 復元した生産データと実際の製造状況を照合できる
- 図面・部品表・製造指示の最新版を確認できる
- 試運転と再稼働後の異常監視について手順がある
- 品質検査・製造履歴・出荷条件を確認できる
- 再稼働の承認責任者と緊急停止の判断体制が決まっている
すべての項目が整っていなくても、まず重要な製造ラインについて誰が安全確認を行い、誰が再稼働を承認するか確認することから始めましょう。
IPAのサイバーセキュリティ経営ガイドライン関連資料では、制御系を含むBCPとの連携、復旧の判断基準、復旧手順と対応体制の整備が重視されています。
13. まとめ|今日の行動は一つ
サイバー事故で停止した工場では、情報システムが復旧しても、それだけで安全な再稼働が可能になるわけではありません。
まず従業員と製造設備の安全を確認し、制御システムやネットワークへの影響を調べる必要があります。さらに、復元した生産データが現在の製造状況と一致しているか、図面や製造条件が正しいかも確認することが重要です。
そのうえで、設備ごとの安全手順に従った検証や試運転を行い、品質検査と出荷条件を確認します。システムの復旧、生産設備の再稼働、製品の出荷は、それぞれ異なる段階として考える必要があります。
特に重要なのは、各段階の確認責任者を明確にすることです。IT担当者がシステムの復旧を確認しても、工場の設備や製品の品質をすべて保証できるわけではありません。
また、事故原因への対応が不十分なままネットワークを再接続すると、再び不正アクセスを受ける可能性があります。設備の安全と情報セキュリティを両方考えた復旧体制が必要です。
社長、最も重要な製造ラインについて、工場長に「サイバー事故でラインが停止した場合、設備・データ・品質の安全確認を誰が行い、最終的に誰が再稼働を承認しますか?」と確認してください。
まず一つの製造ラインについて、安全確認の責任者と再稼働の承認手順を明確にすることから始めましょう。
サイバーセキュリティは、パソコンやデータだけを守る取り組みではありません。製造業にとっては、従業員の安全、設備の安定稼働、製品の品質、そして取引先への信頼を守るための重要な経営課題です。
関連するパキラ記事
一次情報・公的資料
- 経済産業省|工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン
https://www.meti.go.jp/shingikai/mono_info_service/sangyo_cyber/wg_seido/wg_kojo/index.html - IPA|インシデントによる被害に備えた事業継続・復旧体制の整備
https://www.ipa.go.jp/security/economics/practices_navi/practice233.html - IPA|インシデント発生時の緊急対応体制の整備
https://www.ipa.go.jp/security/economics/practices_navi/practice226.html - IPA|中小企業の情報セキュリティ対策ガイドライン
https://www.ipa.go.jp/security/guide/sme/about.html
※本記事は2026年11月6日時点で確認した公的機関の資料を基に、製造業の一般的な再稼働リスクを解説したものです。特定企業で実際にサイバー事故が発生したと報じるものではありません。
※本文で紹介する設備・データ・品質・再感染防止の確認項目は一般的な実務上の整理です。特定設備の安全性を判定するための技術基準や作業マニュアルではありません。
※システムが正常に動作したことと、生産設備の安全性が確認されたこと、製品の出荷が承認されたことはそれぞれ異なります。
※PLC、産業用ロボット、制御ネットワーク、非常停止装置などの点検や再稼働は、設備メーカーの手順、適用法令・規格、社内の安全管理規程に従い、必要な資格・権限を持つ担当者が判断してください。
※サイバー事故の原因が判明していない場合でも、残るリスクを確認し、専門担当者と必要な安全対策を検討する必要があります。データ復元だけで再感染の危険がなくなるとは限りません。
※製造データの復元時点、図面の版数、製造条件、品質検査記録などは、企業のシステム構成と製品仕様によって確認方法が異なります。
※試運転や段階的な再稼働は、すべての設備で同じ手順を使えるものではありません。製造設備ごとの安全上の要求を優先してください。
※再稼働の承認権限は、会社の組織、社内規程、適用される法令や設備の種類によって異なります。経営者の判断だけで専門的な安全確認を省略することはできません。
※製品の品質基準、検査記録、トレーサビリティ、出荷承認については、適用法令、製品規格、取引先との品質協定等を確認する必要があります。
※本記事は特定の保険商品の勧誘や補償の断定を目的とせず、中小製造業の情報セキュリティ、安全管理、事業継続に役立つ情報提供を目的としています。
※アイキャッチ画像とショート画像は説明用のイメージであり、実際のサイバー事故現場や特定企業の設備・安全点検を撮影したものではありません。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/06/factory-cyberattack-safe-restart-equipment-quality-data/trackback/