

社長、利用している予約サービスから「個人情報が漏えいした可能性があります。確認のため、こちらのリンクを開いてください」というメールが届いたら、どう対応しますか?
2026年11月4日、高速バス「VIPライナー」の予約サイトが第三者によって改ざんされ、顧客情報が漏えいした可能性があると報じられました。運営会社は株式会社平成エンタープライズです。
読売新聞やテレビ朝日系列などの報道によると、2026年9月13日から28日までに入力された顧客情報15,493件に漏えいの可能性があり、そのうち6,949件にはクレジットカード情報が含まれていました。
さらに、利用者からカードの不正利用や不審メールの受信について、数件の相談が寄せられているとされています。
ただし、不審メールの相談があったことと、今回の事故で取得された情報を使ったフィッシング詐欺が実際に確認されたことは別です。報道だけでは、個々の不審メールの送信者や情報の取得経路まで確定できません。
それでも、氏名やメールアドレス、電話番号などの個人情報が第三者に取得された場合、実際のサービス名や利用履歴を使った偽メール、SMS、なりすまし電話などに悪用される危険があります。
今回はVIPライナーの事故について確認できた報道と、IPA・消費者庁の公式情報を基に、偽メールの見分け方、二次被害を防ぐ行動、企業が顧客へ案内する際の注意点を解説します。
- VIPライナーで報じられた不審メールの相談
- 顧客情報の漏えいによって考えられる二次被害
- 予約確認や返金を装う偽メールの危険
- 不審なリンクを開いた場合の対応
- 企業が顧客へ安全に案内するための対策
- 経営者が今日確認できる10項目のチェックリスト
目次|13項目[開く/閉じる]
1. VIPライナーの情報流出の恐れと不審メール
2026年11月4日、読売新聞やテレビ朝日系列などは、高速バス「VIPライナー」の予約サイトが不正アクセスを受け、利用者が入力した情報に漏えいの可能性があると報じました。
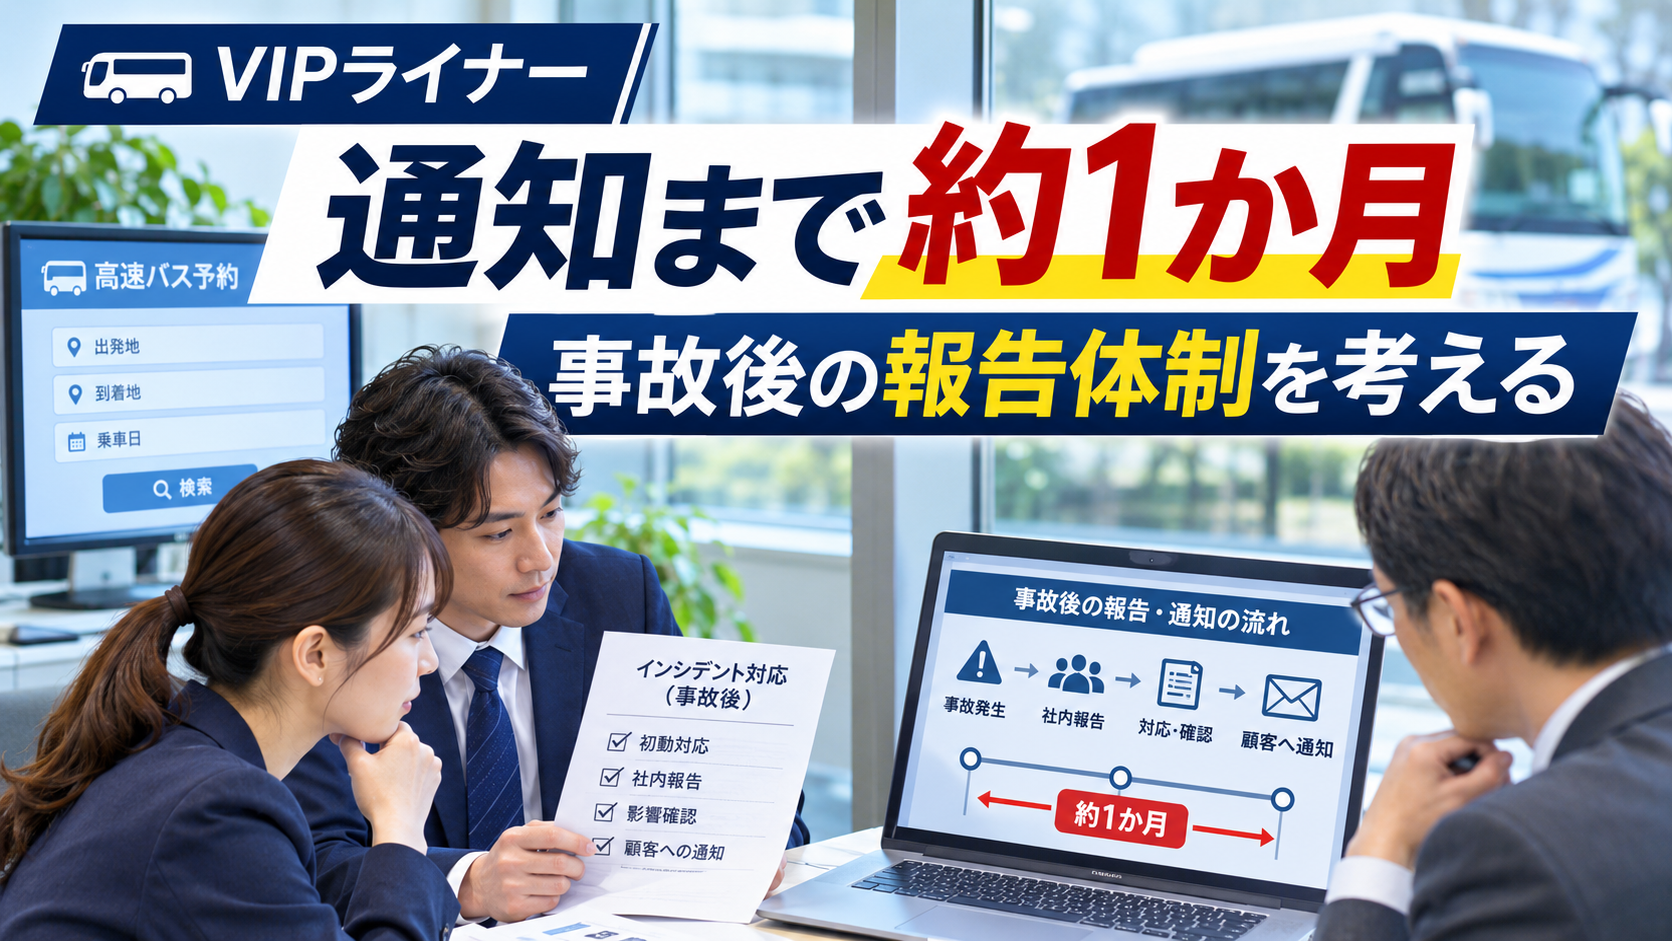
報道によると、9月12日から13日にかけて予約入力フォームが改ざんされ、9月27日に利用者から不審な画面表示について問い合わせがあり、異常が発覚しました。
翌28日にプログラムが修正され、10月27日に対象者へ情報漏えいの可能性がメールで通知されたとされています。
また、カードの不正利用や不審メールについて、利用者から数件の相談が寄せられたことも報じられています。
| 確認事項 | 報道された内容 |
|---|---|
| 運営会社 | 株式会社平成エンタープライズ |
| サービス | 高速バス「VIPライナー」予約サイト |
| 対象期間 | 2026年9月13日~28日に入力された情報 |
| 顧客情報 | 15,493件に漏えいの可能性 |
| カード情報 | 上記のうち6,949件 |
| 不審メール | 利用者から数件の相談があったと報道 |
| 詐欺との因果関係 | 個別の確認結果は未公表・未確認 |
今回の相談が、今回の予約サイト改ざんを原因とする詐欺被害として認定されたかどうかは確認できません。相談があったという情報と、確認された被害の内容を分けて理解することが重要です。
事故の取材報道:テレビ朝日・2026年11月4日
2. 顧客情報15,493件と漏えいの可能性
報道では、2026年9月13日から28日までに予約サイトへ入力された顧客情報15,493件について、第三者が閲覧または取得できる状態になっていた可能性があるとされています。
対象として挙げられたのは、氏名、住所、電話番号、メールアドレスなどです。このうち6,949件にはカード番号、カード名義、有効期限、セキュリティコードも含まれていました。
6,949件は15,493件の内数であり、合計して22,442件の情報漏えいとすることはできません。また、対象件数がそのまま被害者数や不正利用件数を示すものでもありません。
個人情報が悪用される一般的なリスク
| 情報の種類 | 一般的に考えられる悪用 |
|---|---|
| 氏名 | 本人の名前を使ったなりすまし連絡 |
| メールアドレス | 偽メールや不審な案内の送信 |
| 電話番号 | 不審なSMSや詐欺電話 |
| 住所 | 不審な郵便物や個人情報を利用した詐欺 |
| カード情報 | 不正なオンライン決済への悪用 |
IPAは、氏名、メールアドレス、電話番号、住所などが漏えいした場合、情報がリスト化され、偽メール、偽SMS、詐欺電話、不審な郵便物などに悪用される可能性があると説明しています。
特に、自分の氏名を記載したメールが届いたとしても、そのメールが正規の事業者から送られているとは限りません。
2026年10月26日公開。情報の種類に応じた二次被害防止策が解説されています。
3. 不審メールの相談と詐欺被害確定の違い
今回の報道で不審メールについての相談があったことは確認できます。しかし、そのメールが誰から送られたのか、どのような内容だったのか、今回の情報漏えいに関連していたのかまでは特定できません。
例えば、事故とは無関係に送られた迷惑メールや、以前から行われていたフィッシング詐欺が含まれる可能性もあります。一方、第三者が取得した個人情報を使った詐欺が行われるリスクも考えられます。
| 情報の区分 | 今回の確認状況 |
|---|---|
| 予約サイトの改ざん | 運営会社への取材に基づき報道 |
| 顧客情報の漏えい | 可能性があると報道 |
| 不審メールの相談 | 数件寄せられたと報道 |
| 事故情報を悪用した偽メール | 具体的な確認結果は未確認 |
| 詐欺による金銭被害 | 確定件数・損害額は未確認 |
この違いを明確にすることが、正確な情報提供の基本です。被害が確定していない段階で、実際には確認されていない詐欺手口や被害金額を創作してはいけません。
4. 予約確認を装う偽メールの危険
予約サイトを利用した人にとって、予約内容の確認や変更に関するメールは珍しいものではありません。もし第三者が利用者の氏名やメールアドレスなどを取得した場合、実際のサービス名を使った偽メールを作ることが考えられます。
例えば、「予約情報の再確認が必要です」「お客様情報を更新してください」といった内容で、不審なサイトへ誘導する手口が想定されます。
こうしたメールは、実際の予約サービスに似せたロゴやデザインを使う場合があります。しかし、見た目が本物らしくても、正規の案内である証拠にはなりません。
一般的に注意したい特徴
- 至急の手続きを求めてくる
- メール内のリンクからログインを求める
- 予約確認を理由にカード情報を再入力させる
- 普段と異なるサイトへ移動させる
- 不審なファイルやアプリを開かせようとする
こうした内容の連絡が届いても、メール内のリンクをそのまま開く必要はありません。正規の予約サイトを自分で開き、予約状況や公式のお知らせを確認してください。
「会社名や自分の名前が書いてあるから本物」と判断しないことが大切です。正規のサービスを自分で開いて確認する習慣が、二次被害防止につながります。
5. 返金・補償を装う詐欺への注意
情報漏えい事故が報道されると、利用者はカードの不正利用や予約料金への影響を心配することがあります。こうした不安につけ込んで、返金や補償を装う詐欺が行われる可能性があります。
例えば、「予約料金を返金します」「確認手続きをしないと補償を受けられません」といった連絡から、カード情報や認証コードを入力させる手口が一般的に考えられます。
警戒したい要求の例
- 返金のためカード番号を入力させる
- 補償手続きとしてセキュリティコードを求める
- 本人確認と称してSMS認証コードを要求する
- 補償を受けるために手数料の先払いを求める
- 急いで指定口座へ送金するよう求める
ただし、今回の平成エンタープライズが上記のような補償手続きや送金依頼を案内したという事実は確認していません。架空の補償制度や申請期限を、今回の公式対応として紹介することは避ける必要があります。
金銭の支払いを求められた場合は、いったん操作を止め、公式サイトに掲載されている連絡先で確認してください。
6. 本物に見えるメールをどう確認するか
偽メールは、送信者の表示名、会社のロゴ、本文のデザインなどを本物に似せることがあります。そのため、見た目だけで安全性を判断することはできません。
また、差出人のメールアドレスが正しそうに見えても、偽装や紛らわしいドメインが使われる可能性があります。
| 確認する部分 | 注意したいこと |
|---|---|
| 送信者名 | 会社名が表示されていても本物とは限らない |
| メールアドレス | 見慣れた文字列に似せた偽装に注意 |
| 本文の氏名 | 名前が正しくても正規の連絡とは限らない |
| リンク先 | 表示文字と実際の移動先が異なる場合がある |
| 添付ファイル | 不審なファイルは開かない |
| 緊急性の強調 | 期限を強調して判断を急がせる連絡に注意 |
正規の案内を確認する手順
- メール内のリンクや添付をすぐ開かない
- 普段使っている正規サイトを自分で開く
- 公式のお知らせや利用履歴を確認する
- 不明な点は正規の問い合わせ窓口へ確認する
IPAは、メールの真偽を確認したい場合、正規サイトを調べ、そのサイトから問い合わせるよう案内しています。
なお、正規サイトに関連する案内が見つからなくても、直ちにメールが偽物だと確定するわけではありません。必要な場合は、公式窓口へ直接問い合わせてください。
7. カード会社を装う連絡にも注意
今回の報道では、クレジットカード番号やセキュリティコードなど6,949件に漏えいの可能性があるとされています。カード利用者にとっては、不正決済への警戒が必要な状況です。
一方、カード会社を装って「不正利用が検知されました」「カードを停止するために認証してください」と連絡し、偽サイトへ誘導する詐欺にも注意が必要です。
カード会社から本物の利用確認通知が届く場合もあるため、すべての通知が偽物だと断定することはできません。重要なのは、通知の真偽を安全な経路で確認することです。
カード利用者の基本対応
- カード会社の公式アプリで利用履歴を確認する
- 身に覚えのない決済がないか点検する
- 不審な取引を発見したら正規窓口へ相談する
- カードの利用停止・再発行の必要性を確認する
- カード会社を装った不審なリンクから情報を入力しない
IPAは、カード情報が漏えいした場合の対処として、カード会社への連絡、不正利用の有無の確認、利用停止や再発行の相談、利用明細の継続点検を案内しています。
今回のカード利用者向け対策は、パキラの「VIPライナー不正利用の相談|カード利用者が今確認すること」でも詳しく解説しています。
8. 不審なリンクを開いてしまった場合
不審なメールのリンクを開いてしまった場合は、実際に何をしたのかによって必要な対応が異なります。リンクを開いただけなのか、ログイン情報やカード情報を入力したのか、不審なファイルを実行したのかを整理してください。
| 行った操作 | 一般的な初動対応 |
|---|---|
| リンクを開いただけ | 操作を止め、追加の入力やダウンロードを避ける。端末に異常があれば担当者へ相談 |
| パスワードを入力 | 正規サイトから速やかに変更し、使い回し先も確認 |
| 認証コードを入力 | サービスの正規窓口へ連絡し、不正ログインの有無やセッション管理を確認 |
| カード情報を入力 | カード発行会社へ速やかに相談 |
| 不審なファイルを実行 | 操作を中止し、社内のIT担当者や専門家に連絡して端末を調査 |
| 送金してしまった | 金融機関へ速やかに連絡し、必要に応じて警察等へ相談 |
パスワードを入力してしまった場合は、安全な端末から正規サイトへアクセスして変更します。他のサービスでも同じパスワードを使用している場合は、そちらも確認してください。
また、多要素認証を利用できる場合は設定することが重要です。ただし、多要素認証があるからといって、すべてのフィッシング被害を防げるわけではありません。
実際に端末やアカウントへの侵害が疑われる場合は、被害状況に応じて専門家の支援を受けることも検討してください。
9. 社員と法人利用者に広がる二次被害
高速バスや宿泊施設、各種オンラインサービスの予約は、個人だけでなく企業の出張や業務でも利用されます。社員が業務用メールアドレスで予約を行っている場合、予約に関する不審な連絡が会社に届く可能性もあります。
例えば、総務担当者に「出張予約の支払情報を更新してください」と連絡が届いた場合、担当者が実際の予約に関係する通知だと考えてしまうこともあり得ます。
これは一般的な想定例であり、今回のVIPライナー事故で企業の出張予約に関する詐欺被害が確認されたという意味ではありません。
企業が注意したい二次被害
- 出張予約を装う偽の請求メール
- 返金先の確認を装うカード情報の入力要求
- 支払口座変更を求めるなりすまし連絡
- 会社のメールアカウントを狙った偽ログイン画面
- 社員の個人情報を使った不審な電話やSMS
社内では、予約や請求に関する連絡を受け付ける担当者と、支払いを承認する担当者を明確にしておくことが重要です。
特に振込先の変更や新たな支払いを求められた場合は、メールへの返信だけで確認を終わらせず、以前から把握している正規の連絡先へ別経路で確認してください。
会社の出張・予約・決済担当者へ「予約変更や返金のメールが届いても、そのメール内リンクからカード情報を入力しない」と共有しておくことが役立ちます。
10. 企業が顧客へ通知する際の安全対策
情報漏えいが疑われる事故では、運営会社が顧客へ注意喚起や調査状況を伝えることがあります。しかし、正規の通知が行われる時期には、その内容を模倣した偽メールが送られる可能性も考えられます。
そのため、企業は通知の内容だけでなく、顧客が本物の情報を安全に確認できる仕組みを整えておくことが重要です。
顧客へ案内する際に検討したいこと
- 公式サイトに確認できた事実と未確定事項を掲載する
- 顧客が安全に確認できる正規窓口を明示する
- 対象となる可能性がある情報を具体的に説明する
- カード会社への相談など必要な行動を案内する
- 偽メールやなりすまし連絡への注意を呼びかける
- 問い合わせ先と更新予定を分かりやすく示す
メール本文にリンクを記載する場合も、顧客がリンクを信用しなくても公式サイトから同じ情報にたどり着けるようにすることが望まれます。
また、顧客への通知では、個人情報の漏えいが「確認された」のか、「可能性がある」のかを区別する必要があります。調査中の事項は調査中と説明し、必要に応じて情報を更新することが大切です。
個人情報保護委員会は、漏えい等事案が発生した際の報告や本人通知について公式資料を公開しています。報告義務や通知の要否は、事案の内容に応じて判断する必要があります。
11. 二次被害を防ぐ三つの実務対策
情報漏えいが疑われるニュースを知った後、利用者や企業が実行したいのは、事故の詳細を推測することではありません。今ある情報を確認し、詐欺に利用される可能性を減らすことです。
対策① 連絡内容は公式サイトから確認する
予約確認や返金、本人確認などのメールを受信しても、そのメール内のリンクを直接開かず、普段利用している正規サイトや公式アプリから確認します。
会社名、ロゴ、送信者の表示名が正しく見えても、本物である保証にはなりません。正規サイトに案内が見つからない場合は、公式窓口へ問い合わせてください。
対策② カード情報と認証情報を守る
カード番号、セキュリティコード、パスワード、SMS認証コードなどを、不審な連絡先に入力しないことが重要です。
カード情報が漏えいした可能性がある場合は、カード発行会社へ相談し、利用明細を継続して確認します。IDやパスワードの漏えいが疑われる場合は、正規サイトから変更し、使い回し先についても確認してください。
対策③ 不審な連絡を社内で共有する
社員が予約確認や返金を装う不審なメールを受け取った場合は、社内の情報システム担当者や管理責任者へ報告できるようにします。
また、偽メールが疑われる内容を安易に転送して広めたり、不審なリンクをSNSで拡散したりしないよう注意してください。必要な証拠は、会社で定めた安全な方法で保全します。
「会社の出張予約や決済に関する不審なメールが届いた場合、社員はどの公式サイトで確認し、社内の誰へ報告する?」
この質問に答えられるようにすることが、二次被害を防ぐ第一歩です。
カード情報の漏えいリスクについては、パキラの「VIPライナーのカード情報漏えいか|セキュリティコードの危険」でも解説しています。
12. 経営者向け10項目チェックリスト
自社の社員がオンライン予約、経費決済、顧客対応などを行っている場合は、偽メールやなりすまし連絡による二次被害への備えを確認してください。
- 不審なメールのリンクを安易に開かないルールがある
- 予約や返金の案内を公式サイトから確認できる
- 社員が正規の問い合わせ窓口を把握している
- メールの会社名やロゴだけで本物と判断していない
- 不審な連絡先へカード番号を入力しないよう周知している
- パスワードや認証コードを他人へ伝えないルールがある
- 会社で使用するカードの利用明細を確認している
- 振込先変更や返金の要求を別経路で確認している
- 不審なメールを受けた際の社内報告先が決まっている
- 認証情報を入力してしまった場合の初動手順がある
チェックできない項目があれば、担当者と確認して社内のルールを整えましょう。特に、メール内リンクをそのまま開かず、正規サイトから確認する方法は、特別な設備がなくても実行できます。
13. まとめ|今日の行動は一つ
VIPライナーの予約サイト改ざんでは、顧客情報15,493件に漏えいの可能性があり、そのうち6,949件にクレジットカード情報が含まれると報じられました。
また、利用者から不審メールやカードの不正利用について数件の相談が寄せられているとされています。ただし、今回の事故で取得された情報を利用した詐欺だと確定したわけではありません。
情報漏えいが疑われる場合に重要なのは、正規の情報を安全に確認し、不審な連絡に個人情報やカード情報を渡さないことです。
企業の経営者は、社員や顧客が事故後の不安から不審なリンクを開いたり、カード情報を入力したりすることのないよう、具体的な確認手順を共有する必要があります。
社内で「予約・返金・本人確認のメールが届いても、メール内リンクから手続きせず、必ず公式サイトや正規窓口から確認する」と共有してください。
事故を防ぐ対策だけでなく、事故後の不安に便乗した詐欺から会社と社員を守ることも、重要なサイバーセキュリティ対策です。
関連するパキラ記事
事故に関する取材報道
- 読売新聞・2026年11月4日付報道(配信先)
https://news.livedoor.com/article/detail/32725022/ - テレビ朝日・2026年11月4日付報道
https://news.tv-asahi.co.jp/news_economy/articles/000545235.html - 日テレNEWS NNN・2026年11月4日付報道(配信先)
https://news.livedoor.com/article/detail/32729088/
一次情報・公式対策資料
- IPA・自分の個人情報等が漏えいした際の「対処」と「日頃の対策」(2026年10月26日)
https://www.ipa.go.jp/security/anshin/attention/2026/mgdayori20261026.html - 消費者庁・不正アクセスによる個人情報の漏えい等に関する注意喚起(2026年10月29日)
https://www.caa.go.jp/notice/entry/047974/ - 個人情報保護委員会・漏えい等の対応とお役立ち資料
https://www.ppc.go.jp/personalinfo/legal/leakAction/
※本記事は2026年11月5日時点で確認した取材報道と公的機関の一次情報に基づいています。運営会社による事故の詳細な一般公開の公式発表本文は確認できていません。
※顧客情報15,493件とカード情報6,949件はいずれも漏えいの可能性がある対象件数です。6,949件は15,493件の内数であり、すべての情報流出や不正利用が確認された件数ではありません。
※不審メールの相談が報じられたことと、今回の事故情報が実際にフィッシング詐欺へ使用されたことは区別しています。本文の偽メール・返金詐欺の例は一般的なリスクの説明です。
※今回の事故で運営会社が案内した個別の返金制度、補償制度、偽メールの具体的な文面、詐欺被害額については確認できていません。
※アイキャッチ画像は二次被害防止を説明するためのイメージです。今回実際に不審メールを受信した利用者を撮影したものではありません。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/05/vipliner-data-leak-phishing-secondary-damage-prevention-2026/trackback/