

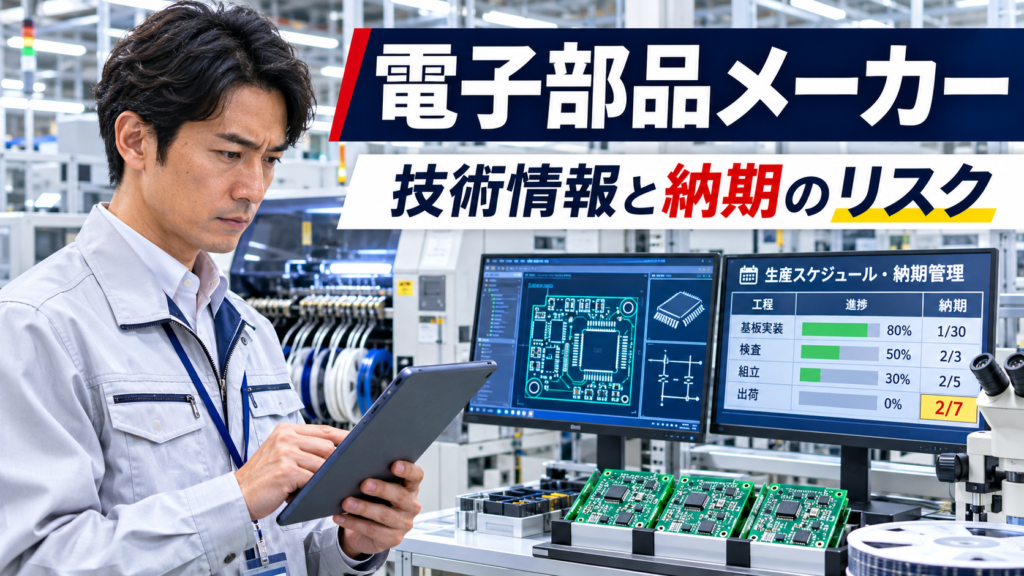
社長、電子部品の設計データや製造プログラムが突然使えなくなった場合、取引先との納期を守れるでしょうか。電子部品メーカーでは、回路図、プリント基板の設計データ、製造条件、検査記録など、さまざまな技術情報が製品の品質と生産を支えています。
これらの情報が外部へ流出すれば、独自技術や取引先から預かった機密情報が第三者に知られるおそれがあります。また、ランサムウェアなどによって製造に必要なデータが利用できなくなれば、生産停止や納期遅延につながる可能性もあります。
経済産業省は2026年4月27日、「技術流出対策ガイダンス第2版」を公表し、人や取引先との技術情報のやり取りに伴う流出対策を示しています。また、IPAの「情報セキュリティ10大脅威2026」では、ランサム攻撃、サプライチェーンへの攻撃、機密情報を狙った標的型攻撃などが主要な脅威に挙げられています。
電子部品メーカーにとって重要なのは、設計データを流出させないことと、万一の障害時に品質を確認しながら生産と納期への影響を抑えることです。本記事では、中小規模の電子部品メーカーが実践できる対策を13項目で解説します。
目次|13項目[開く/閉じる]
1.電子部品メーカーでサイバーリスクが重要な理由
電子部品メーカーは、半導体関連部品、コンデンサ、コネクタ、センサー、電子基板など、さまざまな製品の供給を担っています。製品の種類や製造工程は企業によって異なりますが、設計情報、製造条件、検査結果などが品質や生産計画に関係する点は共通する課題です。
経済産業省は、電子部品の製造には多くの部素材や工程が関係しており、供給網を構成する要素が欠けると製造できなくなるリスクがあると説明しています。これは主に供給確保に関する分析ですが、製造に必要な情報やシステムの停止について考える際にも参考になります。
例えば、基板設計データが失われれば製造準備や設計変更に支障が生じる可能性があります。また、検査記録を確認できない場合、製品の品質確認や出荷判定に時間がかかることも考えられます。
| 影響する対象 | 想定される経営リスク |
|---|---|
| 回路図・基板設計 | 技術情報の流出・設計作業の停滞 |
| 製造プログラム | 製造設備の設定確認や生産への支障 |
| 生産管理システム | 製造指示・進捗・納期確認の遅れ |
| 検査記録 | 品質確認・出荷判定の遅れ |
| 取引先支給データ | 機密保持義務や取引関係への影響 |
| 納期管理 | 供給遅延・代替調達・取引先調整 |
ただし、サイバー事故が発生したからといって、必ず技術流出と納期遅延が同時に生じるわけではありません。流出、データ消失、設備停止、品質記録の障害を区別し、自社にとって影響の大きいものから対策を進めましょう。
2.流出すると影響が大きい技術情報
電子部品メーカーの技術情報は、回路図や基板設計データだけではありません。製品の構造、製造条件、検査仕様、顧客の要求仕様なども重要な情報となる場合があります。
例えば、基板設計データには部品配置や配線に関する情報が含まれます。製造プログラムや工程条件には、品質や歩留まりに関係する情報が含まれることがあります。また、顧客から預かった資料には、公開前の製品仕様などが記載されている可能性もあります。
| 技術情報 | 内容の例 | 主な確認事項 |
|---|---|---|
| 回路図 | 回路構成・接続関係 | 保存先・閲覧権限 |
| 基板設計データ | 部品配置・配線・層構成等 | 出力・複製・外部共有 |
| 部品表(BOM) | 使用部品・型番・数量 | 変更履歴・共有範囲 |
| 製造プログラム | 設備で利用する製造条件等 | 正本管理・復元手順 |
| 検査仕様・測定条件 | 検査方法・判定条件 | 変更権限・記録の信頼性 |
| 顧客支給資料 | 要求仕様・設計情報等 | 秘密保持契約・再提供条件 |
これらは電子部品製造の一般的な例であり、すべてのメーカーが同じ情報を保有しているわけではありません。自社製品の種類、工程、取引条件に応じて、守るべき情報を分類することが重要です。
また、ファイルの拡張子だけで機密性を判断しないよう注意しましょう。一般的な表計算ファイルにも、独自の製造ノウハウや顧客の機密情報が含まれる場合があります。
3.技術情報が流出する主な経路
技術情報の流出は、外部からの不正アクセスだけで発生するものではありません。メールの誤送信、共有フォルダーの設定ミス、私用クラウドへの保存、退職者のアクセス権限、外部委託先との情報共有など、日常の業務にも管理すべき経路があります。
IPAが2026年1月29日に公表した「情報セキュリティ10大脅威2026」では、組織向けの脅威としてランサム攻撃が1位、サプライチェーンや委託先を狙った攻撃が2位、機密情報を狙った標的型攻撃が5位、内部不正による情報漏えい等が7位に挙げられています。
| 想定される経路 | リスクの例 | 対策の例 |
|---|---|---|
| 不正アクセス | 設計情報の不正閲覧・窃取 | 認証強化・権限管理 |
| メール誤送信 | 別の取引先へ資料を送付 | 宛先確認・送信手順 |
| 外部ファイル共有 | 公開範囲や期限の設定ミス | 共有先・権限・期限の確認 |
| USB等の記録媒体 | 紛失・無断複製 | 承認媒体・持ち出し記録 |
| 私用クラウド・生成AI | 管理外サービスへの機密情報入力 | 利用条件・社内規程の確認 |
| 退職者・委託先ID | 不要なアクセス権限の残存 | 業務終了時の権限解除 |
これらは一般的なリスク例であり、特定の電子部品メーカーで確認された事故原因ではありません。また、ランサム攻撃によるデータの暗号化と、情報の外部流出は別の事象です。両方が起きる場合もあるため、それぞれに備えましょう。
4.回路図・基板設計データの秘密管理
電子部品メーカーの回路図、基板設計情報、製造ノウハウなどは、法律上の営業秘密として保護される場合があります。ただし、企業が重要だと考えている情報のすべてが、自動的に不正競争防止法上の営業秘密となるわけではありません。
経済産業省は、営業秘密の要件として秘密管理性、有用性、非公知性の三つを示しています。重要な設計情報については、秘密として扱う意思が社員や関係者に認識できるよう管理することが大切です。
| 要件 | 基本的な考え方 | 管理の例 |
|---|---|---|
| 秘密管理性 | 秘密として管理されていること | 機密表示・アクセス制限 |
| 有用性 | 事業活動に役立つ情報であること | 技術的・営業上の価値を整理 |
| 非公知性 | 一般に知られていない情報であること | 公開情報と非公開情報の区別 |
例えば、顧客別の設計フォルダーを分ける、重要な回路図に機密表示をする、必要な担当者だけにアクセス権限を与える、外部提供先を記録するなどの管理が考えられます。
ただし、機密表示やパスワード設定を一つ実施すれば、必ず三つの要件を満たすという意味ではありません。情報の内容と実際の管理状況に応じた判断が必要です。
経済産業省の2026年4月の技術流出対策ガイダンス第2版では、共同研究や調達時の仕様調整などに伴う技術流出への対策も紹介されています。
5.製造プログラムと検査記録を守る
電子部品メーカーでは、設計データに加え、製造設備で利用するプログラムや検査条件なども重要です。製品の種類によっては、実装機の設定、測定条件、製造工程の情報などが品質や生産に影響します。
例えば、承認済みの製造プログラムを確認できなくなった場合、別のプログラムを使用してよいか判断できない可能性があります。また、検査記録が失われた場合には、出荷前の品質確認に支障が生じることも考えられます。
| 管理対象 | 想定される問題 | 確認すること |
|---|---|---|
| 製造プログラム | 設備で使用する設定の確認が困難 | 正本・変更履歴・復元手順 |
| 設備設定 | 条件変更・不一致 | 承認済み設定との照合 |
| 検査仕様 | 判定条件を確認できない | 最新版・管理責任者 |
| 検査記録 | 合否判定や履歴の確認が困難 | 保存先・改訂履歴・バックアップ |
| 製造ロット・製番 | 対象製品の追跡が難しい | 製造実績との対応関係 |
| 部品表・設計変更 | 古い仕様による製造のおそれ | 変更承認・適用開始日 |
ここで重要なのは、システムが再び使えることと、製造・検査に必要なデータの正しさが確認できたことは別だという点です。復元したプログラムや検査記録が承認済みのものと一致するか、製造・品質責任者が確認する必要があります。
特に生産設備の設定変更や再起動は、設備メーカーや現場責任者と調整し、安全性と製品品質への影響を確認しましょう。
6.設計担当者と製造担当者のアクセス権限
技術情報を守るためには、業務上必要な担当者だけが、必要なデータへアクセスできるようにすることが重要です。これは最小権限の原則と呼ばれる考え方です。
例えば、設計担当者には回路図の編集が必要でも、製造担当者には製造に必要な資料の閲覧だけで足りる場合があります。また、品質管理担当者が検査記録を入力する必要はあっても、すべての設計データを一括して外部へ共有する必要があるとは限りません。
| 担当者 | 必要な権限の例 | 点検項目 |
|---|---|---|
| 設計担当者 | 担当製品の設計・変更 | 他案件へのアクセス・外部共有 |
| 製造担当者 | 製造に必要なデータの利用 | 不要な設計変更権限 |
| 品質管理担当者 | 検査仕様・結果の確認 | 訂正権限と変更履歴 |
| システム管理者 | アカウント・システム管理 | 管理者権限・操作履歴 |
| 外部協力会社 | 委託作業に必要な情報 | 提供範囲と利用期限 |
| 退職・異動者 | 現在の業務に必要な権限 | 不要な権限の解除 |
閲覧、編集、削除、ダウンロード、外部共有などの権限を区別して確認しましょう。また、クラウドやリモートアクセスでは、多要素認証を利用できるか確認することも有効です。
退職や異動に伴う権限変更は、月次点検まで待たず、必要なタイミングで実施しましょう。そのうえで、定期点検によって設定漏れを確認することが大切です。
7.取引先・協力会社とのデータ共有
電子部品メーカーでは、基板設計、部品調達、実装、加工、検査などの工程を外部の企業と分担する場合があります。その際、設計データ、部品表、要求仕様、製造条件などを共有することがあります。
こうした外部共有自体が問題なのではありません。業務に必要な情報を、適切な相手に、適切な範囲で提供することが重要です。
共有前に確認したい事項
- 委託業務に必要な情報だけを選んでいるか
- 顧客から預かった資料の再提供が認められているか
- 秘密保持契約と利用目的を確認しているか
- 共有先の担当者と会社名を把握しているか
- 承認された送信・共有手段を使用しているか
- 共有期限とアクセス権限を設定しているか
- 業務終了時の返却・削除条件を確認しているか
例えば、外部の実装会社へ必要な基板データを渡す場合、製品全体の未公開仕様まで提供する必要があるか検討しましょう。ただし、必要な情報を制限しすぎると、品質や製造に支障が生じる可能性もあります。
経済産業省は、取引先との仕様調整や共同研究に伴う技術流出リスクへの対策を示しています。秘密保持契約の確認だけでなく、実際に誰が情報へアクセスできるかまで確認することが大切です。
8.生産停止と納期遅延への備え
電子部品メーカーでは、納期の遅れが取引先の生産計画へ影響する場合があります。例えば、基板や特定の部品の供給が遅れると、組立や検査など後工程の予定変更が必要になる可能性があります。
サイバー事故によって生産管理システムや検査記録が利用できなくなった場合、設備そのものが正常でも製造や出荷が止まることがあります。一方、設備の停止が発生していても、技術情報が外部へ流出したとは限りません。
| 障害の対象 | 納期への影響 | 確認する備え |
|---|---|---|
| 設計システム | 設計変更・製造準備の遅れ | 承認済みデータの保管 |
| 生産管理 | 製造順序や進捗の確認が困難 | 重要注文の一覧・代替手順 |
| 製造プログラム | 工程の停止・再設定が必要 | バックアップと安全な復元 |
| 検査システム | 品質確認・出荷判定の遅れ | 検査記録・代替手順 |
| 受発注システム | 納入先や納期の確認が困難 | 重要顧客の連絡先 |
| 外部委託先 | 加工・実装等の遅れ | 委託先の連絡体制・代替可能性 |
重要なのは、すべての製品を同時に復旧させようとすることではありません。重要顧客への供給、納期が近い注文、代替生産の可能性などを確認し、復旧の優先順位を決めることです。
ただし、代替設備や協力会社を利用する場合にも、品質認定、顧客承認、仕様適合などの確認が必要になる場合があります。単に別の工場で作れるからといって、無条件に製造先を変更できるとは限りません。
9.バックアップと代替生産の確認
ランサムウェアやシステム障害への備えとして、重要な設計データ、生産情報、製造プログラム、検査記録のバックアップが必要です。ただし、バックアップを取得しているだけでは、必要な時間内に復旧できるとは限りません。
復元したデータが正しいか、どこまでの製造履歴が残っているか、設備で安全に利用できるかまで確認する必要があります。
バックアップと復旧で確認したいこと
- 重要な設計データと製造情報が対象になっているか
- 取得頻度が業務上の必要性に合っているか
- 攻撃から隔離したバックアップがあるか
- 定期的に復元テストを実施しているか
- 復元した設計・製造データの正しさを確認できるか
- 復旧の担当者と優先順位が決まっているか
- 代替生産や手作業への切替条件が決まっているか
| 対象 | 障害時に確認すること |
|---|---|
| 設計データ | 承認済みの最新版を取り出せるか |
| 製造プログラム | 安全な手順で復元できるか |
| 生産予定 | 重要注文と納期を確認できるか |
| 部品表・部材情報 | 必要な部品と数量を確認できるか |
| 検査記録 | 品質判定に必要な履歴が残るか |
| 取引先連絡先 | 社内システム停止中も連絡できるか |
代替生産については、別の設備、別ライン、協力会社で製造できるか事前に検討することが考えられます。ただし、製造方法の変更に伴う品質確認や顧客承認を省略できるわけではありません。
また、バックアップはデータ消失への備えであり、すでに外部へ流出した機密情報を回収する対策ではありません。流出防止と事業継続の両方を整える必要があります。
10.サイバー事故発覚時の初動と取引先連絡
電子部品メーカーで不審なアクセス、設計情報の外部送信、製造プログラムの異常などが発見された場合、まず社内の事故対応責任者へ報告し、確認できた事実を記録することが重要です。
同時に、製造設備への影響や納期への影響を確認する必要があります。IT担当者だけでなく、製造責任者、品質保証責任者、営業担当者などが連携して対応しましょう。
初動対応の基本手順
- 異常を発見した日時と内容を記録する
- 事故対応責任者へ報告する
- 作業者と製造設備の安全を確認する
- 影響する設計情報・システム・製品を整理する
- 専門家と被害拡大防止・証拠保全を進める
- 設計データや製造記録の信頼性を確認する
- 重要注文の納期と出荷可能な製品を確認する
- 契約上の取引先通知条件を確認する
- 必要な行政・関係機関への連絡の要否を判断する
- 復旧後に品質を確認し、必要な承認を経て再開する
特に、取引先から預かった技術情報が関係する場合は、秘密保持契約や事故通知条項を確認する必要があります。情報流出が確定していない段階で、不正アクセスの発生と技術情報の流出を混同しないよう注意しましょう。
また、設計情報の流出が疑われたからといって、必ず個人情報保護委員会への報告義務が発生するわけではありません。個人データの漏えい等を伴う場合には、実際の事案に基づいて報告対象か確認します。
取引先への説明では、確認済みの事実、影響する可能性のある製品、対応状況、次回連絡予定などを整理します。根拠のない復旧日時や納期を断定しないことが重要です。
11.事業損失とサイバー保険の確認
電子部品メーカーでサイバー事故が発生した場合、原因調査やシステム復旧に加え、生産停止、検査のやり直し、納期遅延、取引先との調整などが必要になる可能性があります。
設計情報が流出した場合には、技術的競争力への影響や秘密保持契約に関係する問題も考えられます。ただし、想定される損失は事故の内容や契約条件によって異なります。
| 費用・損失 | 想定される内容 |
|---|---|
| 原因調査費用 | 不正アクセス・情報流出の調査 |
| システム復旧費用 | サーバー・認証・生産管理環境の復旧 |
| データ復旧費用 | 設計データ・検査記録等の復元 |
| 設備・品質確認費用 | 製造プログラムや検査条件の確認 |
| 休業・生産停止による損失 | 対象事故による利益減少等 |
| 納期遅延に伴う対応 | 取引先調整・輸送等の追加対応 |
| 法律上の賠償責任 | 契約・事故内容に応じた責任への対応 |
| 技術情報流出の影響 | 独自技術や競争力への長期的影響 |
これらは一般的に考えられる費用・損失であり、すべての事故で発生するわけではありません。また、納期が遅れた場合でも、すべての追加費用や損害について法律上の賠償責任が生じるとは限りません。
サイバー保険で確認したいこと
サイバー保険では、一定の事故調査費用、システム復旧費用、法律上の賠償責任、休業損害などに備えられる場合があります。ただし、補償範囲は保険商品、契約内容、事故原因、支払条件、免責事項によって異なります。
特に、技術情報そのものの経済的価値、流出による競争力低下、納期遅延による違約金、製造設備の物理的損害などが必ず補償されるわけではありません。火災保険、機械保険、賠償責任保険など、他の契約との関係も含めて確認する必要があります。
また、事故対応専門家の手配には、保険会社への事前連絡や承認などの条件が設けられている場合があります。実際の保険証券と約款を確認し、平常時から事故受付窓口を把握しておきましょう。
12.経営者向け10項目チェックリスト
電子部品メーカーが技術情報と納期を守るために確認したい10項目です。
- 重要な回路図・基板設計データを把握している
- 技術情報の保存先と管理責任者を確認している
- 設計情報の閲覧・編集・ダウンロード権限を管理している
- 顧客支給データと自社の機密技術を区別している
- 協力会社への共有範囲と契約条件を確認している
- 退職者・異動者の不要なアクセス権限を解除している
- 製造プログラムと検査記録を保護している
- 重要データのバックアップと復元テストを実施している
- 生産停止時の代替手順と重要注文の優先順位が決まっている
- 事故発生時の取引先への連絡責任者が決まっている
すべてを一度に改善する必要はありません。まずは重要な製品を一つ選び、設計情報の保存場所と、システムが使えなくなった場合の納期への影響を確認しましょう。
13.今日から始める技術情報と納期の対策
電子部品メーカーにとって、回路図、基板設計データ、製造プログラム、検査記録などは、技術的競争力と製品供給を支える重要な情報です。これらが流出したり、利用できなくなったりした場合、独自技術への影響、生産停止、納期遅延、取引先対応などの問題が生じる可能性があります。
経済産業省は技術流出対策ガイダンス第2版で、人や取引先を通じた流出リスクへの対策を示しています。また、IPAは中小企業の情報セキュリティ対策ガイドライン第4.0版で、経営者が認識するべき課題と実務的な対策を紹介しています。
重要なのは、情報を守るために業務を必要以上に制限することではありません。設計担当者や協力会社が必要なデータを安全に利用できる環境を整え、事故が起きた場合にも重要な製品の供給を継続・再開できる備えをすることです。
今日からできること
会社の主力製品を一つ選び、回路図や基板設計データの保存先、アクセスできる担当者、製造プログラムのバックアップ、検査記録の保存先を確認してください。そのうえで、これらが使えなくなった場合に納期へどのような影響があるか、製造責任者と話し合いましょう。
確認できない項目があれば、改善する担当者と実施日を決めてください。設計情報の保護と事業継続の準備を積み重ねることが、電子部品メーカーの競争力と取引先からの信頼を守ることにつながります。
参考となる公式資料・一次情報
- 経済産業省:技術流出対策ガイダンス第2版(2026年4月27日)
- 経済産業省:営業秘密を守り活用する
- 経済産業省:先端電子部品の安定供給に関する取組
- 経済産業省:中小規模の製造事業者向け工場セキュリティ解説書
- IPA:情報セキュリティ10大脅威2026
- IPA:中小企業の情報セキュリティ対策ガイドライン第4.0版
- 中小企業庁:事業継続力強化計画
※本記事は2026年11月4日時点の公的資料に基づく一般的なリスク解説です。特定の電子部品メーカーで情報流出や納期遅延が発生した事実を示すものではありません。技術情報の法的保護、製造・出荷判断、取引先への通知義務、保険補償については、実際の状況、法令、契約条件に応じて確認してください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/11/04/electronics-manufacturing-technical-data-delivery-risk/trackback/