

社長、大規模なサイバー事故のニュースを見て、「うちは大企業ではないから関係ない」と考えたことはありませんか。大企業と中小企業では事業規模やシステム構成が異なりますが、アカウント管理、外部委託先との接続、バックアップ、事故発生時の連絡体制など、共通して確認できる課題があります。
ただし、報道された事故の原因がすべて明らかになっているとは限りません。確認されていない攻撃手口を事実として扱うと、対策の優先順位を誤る可能性があります。
今回は、特定の事故原因を推測で決めつけるのではなく、大規模なサイバー事故から中小製造業が学べる実務上の教訓を整理します。
他社のサイバー事故から学ぶ際は、公式発表で確認できる事実と推測を分け、自社に当てはまるリスクを点検することが重要です。外部接続、端末管理、最小権限、多要素認証、重要操作の承認、ネットワーク分離、バックアップ、初動対応を組み合わせ、継続的に見直しましょう。
目次|大規模サイバー事故から学ぶ教訓[開く/閉じる]
1.大規模サイバー事故を中小企業が学ぶ理由
大規模なサイバー事故では、情報システムだけでなく、受発注、物流、顧客対応、生産活動など、事業全体への影響が問題になる場合があります。こうした事故は、自社の事業継続を考えるきっかけになります。
中小製造業でも、設計図面、生産管理データ、取引先情報など、日常業務に欠かせない情報を扱っています。システムが使えなくなった場合に、どの業務が止まり、どの取引先へ影響する可能性があるかを確認することは、企業規模に関係なく重要です。
大企業と同じ製品や設備を導入することが目的ではありません。事故から見えてくる管理上の課題を、自社の規模と業務に合わせて点検することが大切です。
2.事故報道で事実と推測を分ける
サイバー事故の情報を確認する際は、企業や行政機関などの公式発表を優先しましょう。事故の発生日、異常を認識した日、公表日、調査結果の発表日は異なる場合があります。
また、最初の発表では「不正アクセスの可能性を確認した」と説明され、その後の調査で影響範囲が更新されることもあります。初期情報だけで原因や被害を断定しないことが重要です。
| 情報の種類 | 確認したい内容 | 注意点 |
|---|---|---|
| 公式発表で確認された事実 | 発表日、確認された事象、影響範囲 | 発表時点の情報であること |
| 調査中の事項 | 侵入経路、原因、漏えいの有無 | 未確定事項を断定しない |
| 一般的な攻撃手口 | 認証情報の悪用、脆弱性の悪用など | その事故で使われたとは限らない |
| 自社への実務上の示唆 | 権限管理、外部接続、バックアップなど | 自社の環境に合わせて判断する |
「多要素認証が突破された」「委託先が侵入経路だった」「管理者アカウントが盗まれた」といった説明は、個別事故の公式資料で確認できない限り、その事故の原因として断定できません。一般的なリスクの説明と、実際の事故原因を区別してください。
3.社員の端末侵害から学ぶ教訓
社員が使用するパソコンは、メール、ファイル共有、業務システムなどに接続する入口になっています。端末が不正なプログラムに感染したり、認証情報が悪用されたりすると、利用可能な権限や接続先によって影響が広がる可能性があります。
確認したいのは、端末の更新、不正プログラム対策、重要情報へのアクセス権限、異常時の連絡手順です。一台の端末に問題が起きても、ほかのシステムへ影響を広げにくい構成を検討することが重要です。
ただし、端末が侵害されたからといって、必ず情報漏えいや生産停止が発生するわけではありません。影響範囲は調査によって確認する必要があります。
4.管理者アカウントとアクセス権限
管理者アカウントは、システム設定や利用者の権限を変更できる場合があります。そのため、管理者アカウントが不正利用された場合は、通常の利用者アカウントより広い範囲へ影響する可能性があります。
また、社員や外部担当者に必要以上の権限を与えていると、一つのアカウントが侵害された際に、重要情報や複数のシステムへアクセスされるおそれがあります。
管理者アカウントを通常業務と分け、権限を必要最小限にし、不要になったアカウントを停止することが基本です。誰がどの権限を持っているか、定期的に確認しましょう。
5.重要操作の承認と多要素認証
多要素認証は、パスワードだけに依存しない重要な対策です。特に管理者アカウントや遠隔接続では、導入状況を優先的に確認する価値があります。
ただし、多要素認証だけで、認証後の不正操作や端末侵害を含むすべての攻撃を防げるわけではありません。アクセス権限の制限、操作ログ、重要な設定変更の承認などと組み合わせる必要があります。
例えば、バックアップの削除、管理者権限の追加、重要な共有設定の変更などについては、業務上の必要性に応じて、別の担当者による承認や通知を検討できます。
管理者アカウントに多要素認証が設定されているか、重要な設定変更を誰が実行できるか、変更履歴を確認できるかを担当者に尋ねましょう。
6.外部委託先と遠隔保守の管理
製造業では、設備メーカーや保守会社、システム開発会社などが遠隔接続する場合があります。外部委託先の端末やアカウントも、接続先によっては自社のセキュリティに関係します。
確認したいのは、どの会社が、どの端末から、いつ、どの設備やシステムへ接続できるかという点です。接続先や利用時間、権限を把握し、必要のない接続経路を残さないことが重要です。
ただし、製造設備の遠隔保守には、常時監視や緊急対応が必要な場合があります。接続を制限する際は、設備の安全性や保守契約への影響をメーカーと確認してください。
7.ネットワーク分離と被害拡大防止
不正アクセスを完全に防ぐことだけでなく、万一侵入された後に被害を広げない仕組みも重要です。一般事務用パソコン、ファイルサーバー、生産管理システム、製造設備の制御システムなどは、それぞれ役割が異なります。
必要のない通信を制限し、重要なシステムへの接続経路を管理することで、被害拡大の可能性を抑えられる場合があります。ただし、ネットワークを分けただけで安全になるわけではなく、許可された通信や共通アカウントなども確認する必要があります。
不正アクセスが疑われても、製造設備や制御システムを一律に停止してはいけません。切断や停止によって安全性に影響する場合があるため、現場責任者、設備メーカー、保守会社などと連携して判断してください。
8.バックアップと事業継続
大規模なサイバー事故から考えたいことの一つが、重要なシステムやデータを利用できなくなった場合の事業継続です。製造業では、設計図面、生産計画、受発注情報などが利用できないと、業務に影響する可能性があります。
バックアップは重要ですが、保存しているだけで必ず復旧できるわけではありません。通常の業務環境から隔離された保管方法や、復元テストの実施状況を確認する必要があります。
また、システムの復旧だけでなく、代替の連絡手段、取引先への説明、優先して再開する業務なども検討しましょう。製造設備の復旧は、安全確認とメーカーの支援が必要になる場合があります。
9.初動対応と情報発信の重要性
不正アクセスが疑われた際は、発見時刻、異常が確認された端末、影響が疑われるシステムなどを整理し、社内の責任者や専門担当者へ連絡する必要があります。被害拡大を抑える対応と、原因調査に必要な証拠保全を並行して考えることが重要です。
取引先や顧客への説明が必要になる場合もありますが、確認されていない情報を断定的に伝えることは避けましょう。確認された事実、調査中の事項、今後の連絡予定を区別して整理することが大切です。
個人情報などへの影響が疑われる場合は、関係法令や契約上の報告義務についても確認が必要です。具体的な判断は、事故の内容と確認された事実に基づいて行います。
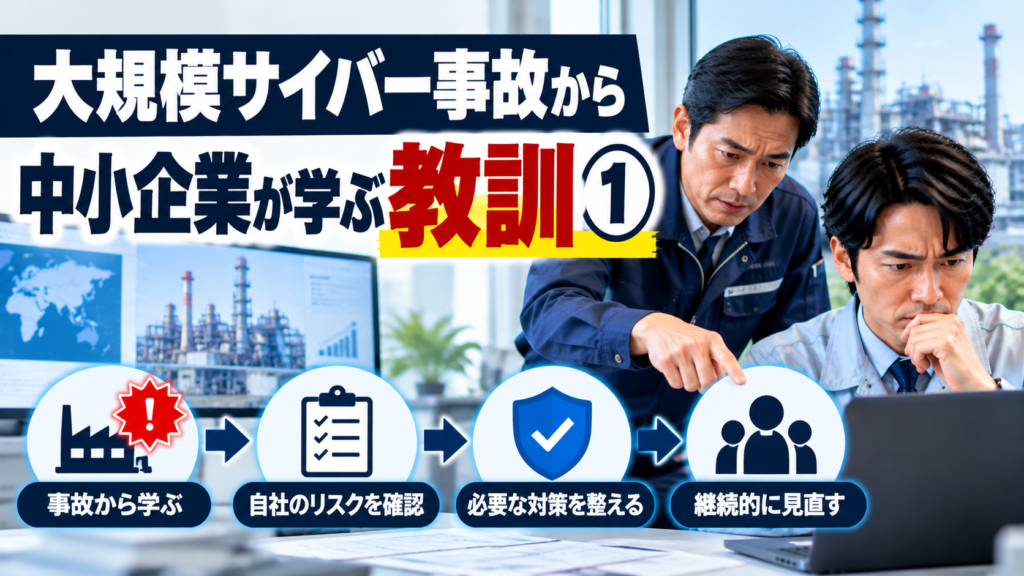
10.事故から学ぶ4段階の進め方
他社の事故を自社の対策につなげるには、ニュースを読んで終わりにせず、確認と改善の流れを作ることが重要です。大きな予算をかける前に、現状を把握するところから始められます。
| 段階 | 実施すること | 社長が確認する内容 |
|---|---|---|
| 1.事故から学ぶ | 公式発表と調査結果を確認する | 事実と推測を分けているか |
| 2.自社のリスクを確認 | 端末、権限、外部接続、重要情報を点検する | 管理状況を一覧で把握できるか |
| 3.必要な対策を整える | 優先順位を決めて管理策を改善する | 責任者と実施期限が決まっているか |
| 4.継続的に見直す | 設定、連絡先、復旧手順を定期確認する | 改善結果を確認しているか |
事故の規模や攻撃手口だけに注目するのではなく、「自社でも確認できることは何か」という視点で考えることが重要です。
11.中小製造業が優先したい8つの対策
これまでの製造業シリーズで取り上げた内容を、実務上の確認事項として整理します。すべての会社で同じ優先順位になるわけではありませんが、重要なシステムや外部接続から点検すると考えやすくなります。
| 対策 | 確認したい内容 | 期待する役割 |
|---|---|---|
| 1.端末管理 | 更新、保護、異常時の連絡 | 端末侵害のリスクを減らす |
| 2.管理者アカウント | 利用者、用途、不要アカウント | 重要な権限の悪用を抑える |
| 3.最小権限 | 閲覧、編集、削除の権限 | 侵害時の影響範囲を限定する |
| 4.重要操作の承認 | 設定変更、権限追加、バックアップ削除 | 不適切な操作を発見・抑制する |
| 5.多要素認証 | 管理者と遠隔接続への導入 | 不正ログインのリスクを減らす |
| 6.外部委託先管理 | 接続端末、接続先、作業記録 | 外部接続のリスクを把握する |
| 7.被害拡大防止 | ネットワーク分離、隔離手順 | 侵入後の影響を抑える |
| 8.復旧と初動対応 | バックアップ、連絡先、復元テスト | 安全な復旧と事業継続に備える |
12.社長向け7項目チェックリスト
大規模サイバー事故の教訓を自社へ生かすため、社長が担当者へ確認できる7項目を整理しました。まずは回答できない項目を把握するだけでも、改善の出発点になります。
- 重要な業務システムと保存データを一覧にしているか。
- 外部から接続できるシステムと委託先を把握しているか。
- 管理者アカウントとアクセス権限を定期的に確認しているか。
- 管理者や遠隔接続に多要素認証を設定しているか。
- 重要操作の承認や操作記録を確認できるか。
- バックアップの保管状況と復元テストを確認しているか。
- 不正アクセスが疑われた際の責任者と緊急連絡先が決まっているか。
確認結果を一覧にし、対応が必要な項目について担当者と優先順位を決めましょう。設備の設定変更を伴う場合は、現場や保守会社と連携することが重要です。
13.まとめ|今日できる一つの行動
大規模サイバー事故から学ぶべきことは、特定の攻撃手口を恐れることだけではありません。確認された事実を基に、自社の端末、アカウント、権限、外部接続、バックアップ、初動対応を見直すことです。
中小製造業でも、すべての対策を一度に導入する必要はありません。重要な業務や設備への影響を考えながら、できることから改善を進め、継続的に見直しましょう。
社長、担当者に「外部から接続できるシステムと、異常時の連絡先を一覧で確認できますか」と質問してください。
一覧がなければ、設備メーカーや保守会社と協力して作成するところから始めましょう。他社の事故を、自社の具体的な対策につなげる第一歩です。
公式一次情報
- IPA|中小企業の情報セキュリティ対策ガイドライン
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版本編
- 経済産業省|工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Ver1.1
- NIST|SP 800-61 Rev.3 インシデント対応ガイドライン
- NIST|SP 800-161 Rev.1 Update 1 サイバーサプライチェーンリスク管理
※本記事は大規模サイバー事故から学べる一般的な管理上の教訓を解説したものです。特定企業の事故原因や被害状況を示すものではありません。個別事故については当事者の公式発表と調査結果をご確認ください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/manufacturing-major-cyber-incident-lessons-01/trackback/