

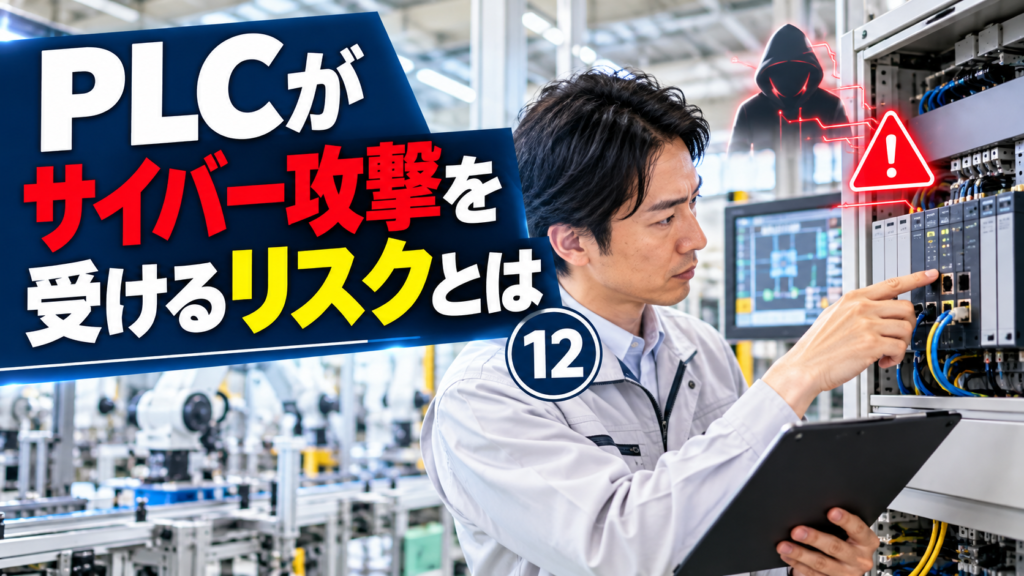
社長、工場の機械を動かす「PLC」という装置をご存じでしょうか。PLCは生産設備や搬送装置などの動作を制御するために使われる機器で、製造現場を支える重要な存在です。
PLCは一般的な事務用パソコンとは役割が異なりますが、ネットワークや保守用パソコンを通じて外部と接続する構成では、サイバー攻撃の影響を受ける可能性があります。設備の種類や接続環境によっては、制御の異常、稼働停止、復旧作業の長期化などにつながるおそれもあります。
ただし、PLCがある工場はすべて危険という意味ではありません。重要なのは、PLCがどこにつながり、誰が設定を変更できるのかを把握し、設備の安全性を守りながら必要な対策を進めることです。
PLCのサイバーリスクは、機器単体だけでなく、保守用パソコン、ネットワーク、遠隔接続、アカウント管理などを含めて考える必要があります。社長はまず、設備担当者に「PLCへ接続できる機器・ネットワーク・保守会社を把握していますか」と確認してください。
目次|PLCのサイバー攻撃リスク[開く/閉じる]
1.PLCとは何か|工場での役割
PLCは「Programmable Logic Controller」の略で、日本語ではプログラマブルロジックコントローラと呼ばれます。工場のセンサーやスイッチなどから信号を受け取り、あらかじめ設定された制御プログラムに従って、モーターやバルブなどの機器を動かすために使用されます。
例えば、搬送ラインで製品の位置を検知して装置を動かしたり、設備の運転順序を制御したりする場面で利用されます。工場によっては、PLCが複数の機械や生産工程に関係している場合もあります。
PLCは製造設備の制御を担うため、一般的な事務用パソコンとは異なる安全性や稼働継続の要件があります。対策を検討する際は、設備の運転条件やメーカーの指示を確認することが重要です。
2.PLCがサイバー攻撃の影響を受ける理由
PLCの中には、産業用ネットワークを介して監視システムや保守用パソコンなどと接続するものがあります。接続された機器やネットワークに問題が発生すると、構成や権限によってはPLCの運用に影響する可能性があります。
また、長期間使用する設備では、更新や設定変更を簡単に実施できない場合があります。設備の安定稼働を優先する必要があるため、一般的なパソコンと同じ手順で対策できるとは限りません。
重要なのは「PLCがインターネットへ直接接続されているか」だけではありません。社内ネットワーク、遠隔保守装置、保守用パソコンなどを経由する接続も確認する必要があります。
3.PLCへの主な接続経路
PLCへの接続経路は、工場の設備構成によって異なります。設備担当者や保守会社が把握している経路と、実際の接続状況が一致しているかを確認することが重要です。
| 接続経路 | 主な用途 | 確認したいこと |
|---|---|---|
| 保守用パソコン | 制御プログラムや設定の確認・変更 | 使用者、端末管理、接続手順 |
| 工場内ネットワーク | 監視装置や他設備との通信 | 接続先、通信範囲、管理責任者 |
| 遠隔保守装置 | 設備メーカーによる診断や保守 | 接続条件、認証、利用記録 |
| 外部記憶媒体 | 設定データの受け渡しなど | 使用許可、持込管理、検査手順 |
| 上位システム | 生産管理や稼働監視との連携 | 接続範囲、権限、障害時の影響 |
すべてのPLCにこれらの接続経路が存在するわけではありません。実際の構成図や設備台帳を確認し、自社に存在する経路を把握することが出発点です。
4.不正アクセスで想定される影響
PLCに関係するシステムへ不正アクセスが発生した場合、設備構成や攻撃者が利用できる権限によって、さまざまな影響が考えられます。例えば、監視情報の確認ができなくなる、設定や制御プログラムが不正に変更される、設備の稼働に支障が生じるといった可能性です。
ただし、不正アクセスが発生すれば必ず機械が誤動作するわけではありません。実際の影響は、PLCの機種、接続環境、制御内容、安全装置の構成などによって異なります。
PLCの異常が疑われても、制御プログラムの書き換えや設備の強制停止を安易に行ってはいけません。設備の種類によっては作業者の安全や製品品質に影響するため、現場責任者と設備メーカーの指示に従って判断してください。
5.保守用パソコンとUSB機器のリスク
PLCの設定確認や制御プログラムの変更には、専用ソフトウェアを導入した保守用パソコンを使用する場合があります。この端末が適切に管理されていないと、保守作業を通じて問題が持ち込まれる可能性があります。
例えば、端末の更新状況が把握されていない、業務に不要なソフトウェアが入っている、複数の工場で同じ端末を使っているといった場合は、運用状況を確認する必要があります。
USBメモリーなどの外部記憶媒体についても、持ち込みや使用を管理することが重要です。ただし、設備の保守手順に必要な場合もあるため、一律に禁止するのではなく、メーカーと相談して安全な運用方法を決めましょう。
6.遠隔保守と外部委託先の管理
製造設備の保守では、設備メーカーや保守会社が遠隔から状態を確認する場合があります。遠隔保守は迅速な対応に役立つ一方、接続経路や認証情報の管理が重要になります。
確認したいのは、誰が、いつ、どの設備へ接続できるかという点です。接続に使用する端末、利用するアカウント、作業記録、緊急時の連絡先などを整理しておくことが望まれます。
なお、遠隔保守装置を無断で停止すると、設備の監視や緊急対応に影響する場合があります。接続制限や設定変更は、保守契約や安全要件を確認したうえで実施してください。
7.ネットワーク分離と通信の制限
工場内では、事務用ネットワークと設備制御用ネットワークを分けることが、被害拡大を抑える対策の一つになります。ただし、ネットワークを分けるだけで、すべてのリスクがなくなるわけではありません。
実際には、生産管理システムとの連携や遠隔保守など、必要な通信が存在する場合があります。そのため、どの機器間で、どの通信が必要なのかを整理し、不要な通信を制限することが重要です。
通信設定を変更する場合は、設備の制御や監視に影響する可能性があります。現場の運転条件を確認し、設備メーカーやネットワーク管理者と連携して検討しましょう。
8.PLCの設定変更と権限管理
PLCの設定や制御プログラムを変更できる人が明確になっているかは、重要な確認事項です。作業担当者、設備メーカー、外部保守会社など、それぞれの役割と権限を把握する必要があります。
例えば、誰でも設定変更できる状態や、担当者が退職した後も接続用アカウントが残っている状態は、管理上の課題になり得ます。機種やシステムが対応する範囲で、認証、権限制限、作業記録などを組み合わせて管理しましょう。
ただし、古いPLCでは利用できる認証機能が限られる場合があります。その場合は、接続経路の制限や保守端末の管理など、周辺環境で補う対策も検討します。
9.更新・脆弱性対策で注意すること
PLCや関連機器にも、製品やソフトウェアの仕様によって脆弱性が見つかる場合があります。メーカーのセキュリティ情報や更新案内を確認し、自社設備への影響を評価することが重要です。
一方、制御システムでは、更新によって設備の動作や互換性に影響する可能性があります。一般的なパソコンのように、更新を見つけたら直ちに適用すればよいとは限りません。
設備メーカーと相談し、影響確認、試験、作業時間、復旧手順などを検討したうえで更新計画を立てましょう。更新がすぐに難しい場合は、接続制限などの代替策を検討することも重要です。
10.異常発生時の安全な初動対応
設備の動作が通常と異なる場合、原因はサイバー攻撃だけとは限りません。機器の故障、設定ミス、通信障害など、さまざまな要因が考えられます。
そのため、異常を発見した際は、発生時刻、設備の状態、警報表示、直前の保守作業などを記録し、現場責任者へ報告することが重要です。サイバー攻撃が疑われる場合は、情報システム担当者や設備メーカーなどとも連携して確認します。
作業者の安全を最優先し、現場で定められた安全手順に従ってください。原因調査のために、独断でPLCを初期化したり、制御プログラムを変更したりしないことが重要です。
11.復旧に備えるバックアップと記録
PLCの復旧に備えるには、制御プログラム、設定情報、機器の型式、ソフトウェアのバージョン、設備構成などを適切に管理する必要があります。一般的な事務用データのバックアップだけでは、制御設備を復旧できない場合があります。
また、保存した制御プログラムが実際の設備と一致しているか、必要なソフトウェアや機器が利用できるかを確認することも重要です。復旧作業には、設備メーカーの支援や安全確認が必要になる場合があります。
バックアップの保管場所と管理責任者を明確にし、設備に影響を与えない方法で復旧手順を確認しておきましょう。
12.社長向け7項目チェックリスト
PLCの技術的な設定を社長自身が操作する必要はありません。重要なのは、設備担当者や保守会社が管理状況を把握しているか確認することです。
- 工場内で使用しているPLCと関連設備を把握しているか。
- PLCへ接続できる機器やネットワークを確認しているか。
- 設備メーカーや保守会社の遠隔接続を管理しているか。
- 保守用パソコンやUSB機器の使用ルールがあるか。
- PLCの設定変更を実施できる担当者が明確か。
- 制御プログラムや設定情報のバックアップを管理しているか。
- 異常時の安全手順と緊急連絡先が決まっているか。
回答できない項目があれば、すぐに設備設定を変更するのではなく、担当者と現状を確認するところから始めましょう。必要に応じてメーカーや保守会社へ相談し、設備の安全性を維持しながら改善を進めることが大切です。
13.まとめ|今日できる一つの行動
PLCは工場の設備制御を担う重要な機器です。サイバーリスクを考える際は、PLC本体だけでなく、保守用パソコン、遠隔接続、ネットワーク、権限管理、バックアップなども含めて確認する必要があります。
対策を急ぐあまり、設備を無断で停止したり、制御設定を変更したりすると、安全性や生産活動に影響する可能性があります。現場責任者や設備メーカーと連携し、自社の設備構成に合った対策を進めましょう。
社長、設備担当者に「PLCへ接続できる機器・ネットワーク・保守会社を把握していますか」と質問してください。
把握できていなければ、設備メーカーや保守会社と協力し、接続経路の一覧を作るところから始めましょう。設備を安全に守るための第一歩になります。
公式一次情報
- 経済産業省|工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Ver1.1
- IPA|中小企業の情報セキュリティ対策ガイドライン
- NIST|SP 800-82 Rev.3 Guide to Operational Technology (OT) Security
- CISA|Defending OT Operations
※本記事はPLCに関する一般的なサイバーリスクを解説したものです。すべてのPLCに同じ脆弱性や接続経路が存在するわけではありません。具体的な対策は設備の仕様と安全要件に応じて検討してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/manufacturing-plc-cyberattack-risks-01/trackback/