

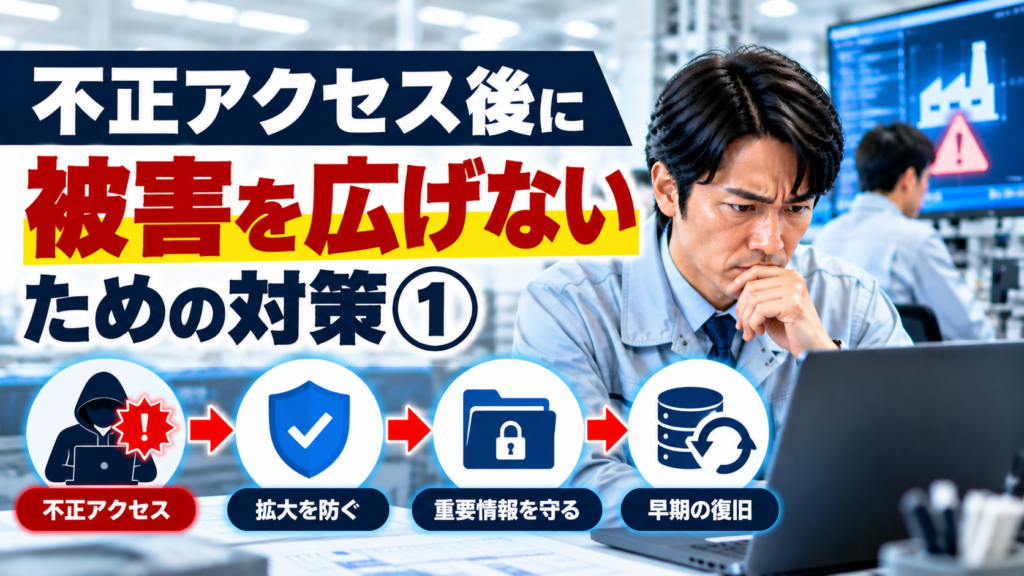
社長、もし社員のパソコンや管理者アカウントが不正アクセスを受けた場合、被害を会社全体へ広げない仕組みはありますか。攻撃を防ぐ対策は重要ですが、万一侵入された後の対応を決めておくことも欠かせません。
製造業では、設計図面、生産管理データ、取引先情報など、複数のシステムに重要情報が保存されている場合があります。不正アクセスの影響が一つの端末やアカウントにとどまらず、別のシステムへ広がる可能性も考えられます。
ただし、不正アクセスが確認されたからといって、必ず情報漏えいや生産停止が発生するわけではありません。重要なのは、状況を確認しながら被害の拡大を抑え、安全に業務を復旧できるよう準備しておくことです。
被害拡大を抑えるには、重要システムの接続関係を把握し、権限を必要最小限に管理し、不審な端末やアカウントへの対応手順を決めておくことが大切です。発生時には証拠保全と安全確保を意識し、専門担当者と連携して封じ込め・調査・復旧を進めます。
目次|不正アクセス後に被害を広げないための対策[開く/閉じる]
1.不正アクセス後に起こり得ること
不正アクセスとは、権限のない第三者などが、システムやアカウントへ不正にアクセスすることです。攻撃者がアカウントを悪用した場合、利用できる権限や接続先によって、情報の閲覧、不正な設定変更、別のシステムへのアクセスなどが起こる可能性があります。
製造業では、設計図面や取引先情報の保存先、受発注システム、生産管理システムなどが影響を受ける場合があります。ただし、不正アクセスの発生と情報漏えい、データ改ざん、生産停止は同じ意味ではありません。実際に何が起きたかは、ログや端末の状態などを調査して判断する必要があります。
2.なぜ被害が別のシステムへ広がるのか
社内のパソコンやサーバーは、ファイル共有、業務システム、遠隔接続などを通じて相互につながっている場合があります。侵害された端末から別のシステムへ接続できる状態では、攻撃者が追加のアクセスを試みる可能性があります。
また、複数のシステムで同じ管理者アカウントを利用していたり、必要以上に広い権限が与えられていたりすると、侵害時の影響が広がるおそれがあります。接続経路と権限を把握し、必要な範囲に限定することが基本です。
3.初動対応で最初に確認すること
不正アクセスが疑われる場合は、まず誰が状況を確認し、誰が対応を判断するかを明確にする必要があります。異常が発生した端末やアカウント、発見時刻、確認された現象、影響が疑われるシステムなどを整理しましょう。
そのうえで、事前に定めた手順に従い、社内の情報システム担当者や外部の専門会社と連携して対応します。慌てて設定を変更したり、ログを削除したりすると、原因調査に必要な情報が失われる可能性があります。
不正アクセスの疑いがある端末を、状況確認なしに初期化したり、記録を削除したりしないでください。また、製造設備につながるシステムを一律に停止すると、安全性や稼働に影響する場合があります。緊急の安全確保を優先しつつ、担当者や専門会社と連携して判断しましょう。
4.不審な端末を隔離する際の注意点
不正アクセスが疑われる端末をネットワークから隔離することは、被害拡大を抑えるための手段の一つです。隔離によって、別の端末への接続や外部との通信を制限できる場合があります。
ただし、隔離の方法は端末の用途によって異なります。事務用パソコンと、製造設備の制御や監視に使われる端末では、切断による影響が違うためです。
事前に隔離の判断者と実施手順を決め、設備に関係する場合は現場責任者やメーカーとも連携しましょう。電源の切断は調査に必要な情報を失わせる場合があるため、専門担当者の判断を仰ぐことが大切です。
5.侵害されたアカウントと権限の管理
不正アクセスに使われた疑いのあるアカウントについては、状況に応じて利用停止、認証情報の変更、ログイン状態の無効化などを検討します。ただし、具体的な手順はサービスの仕様や調査状況によって異なります。
管理者権限を持つアカウントが侵害された場合は、関連するシステムへの影響も確認する必要があります。普段から権限を必要最小限にし、管理者アカウントの利用範囲を限定しておくことが、被害拡大の抑制につながります。
多要素認証も重要ですが、認証だけで不正アクセス後のすべての操作を防げるわけではありません。権限管理や重要操作の承認と組み合わせることが大切です。
6.ネットワーク分離で拡大を抑える
ネットワーク分離とは、業務上の必要性に応じて、端末やシステム間の通信を制限する考え方です。例えば、一般事務用のネットワークと、重要な製造システムのネットワークを適切に分けることで、不要な接続経路を減らせる場合があります。
ただし、ネットワークを分けただけで安全になるわけではありません。許可している通信や遠隔接続、共有アカウントなどによっては、別の経路からアクセスできる可能性があります。
| 確認対象 | 想定されるリスク | 検討したい対策 |
|---|---|---|
| 一般事務用パソコン | 侵害された端末から社内へ接続される | 不要な通信の制限、端末保護 |
| ファイルサーバー | 重要情報が広範囲に閲覧・変更される | アクセス権限の限定、操作ログ |
| 生産管理システム | 業務データや設定に影響する | 接続経路の管理、重要操作の承認 |
| 製造設備の制御システム | 設備の安全性や稼働に影響する | 現場と連携した通信管理、安全手順 |
| 外部保守接続 | 委託先経由のアクセスが悪用される | 接続先・利用者・利用時間の管理 |
7.設計図面と取引先情報を守る
製造業では、CAD図面、製品仕様書、加工プログラム、取引先情報などを扱っています。これらの保存先に広いアクセス権限が設定されていると、一つのアカウントが侵害された場合に、複数の重要情報へアクセスされる可能性があります。
そのため、重要情報の保存先を把握し、閲覧・編集・削除・外部共有の権限を業務に必要な範囲へ限定することが重要です。外部共有の設定変更や大量のデータ操作について、通知や承認の仕組みを設けることも検討できます。
不正アクセスが発生した場合は、どの情報にアクセスされた可能性があるかを確認し、事実が判明する前に漏えいや改ざんを断定しないことが大切です。
8.生産管理システムと製造設備の安全
生産管理システムは、受注、製造指示、在庫、納期などの情報を扱う場合があります。一方、製造設備の制御システムは、設備の動作や監視などに関係することがあります。両者は同じものとは限らず、対策の判断も異なります。
特に製造設備の制御システムでは、ネットワークの切断や機器の停止が、設備の安全性や生産活動に影響する場合があります。不正アクセスが疑われても、情報システム担当者だけで一律に停止を判断しないことが重要です。
人身安全や設備の安全に関わる状況では、現場の安全手順を最優先してください。システムの隔離や停止は、現場責任者、設備メーカー、保守会社などと連携して判断する必要があります。
9.ログと証拠を保全する
不正アクセスの範囲や原因を調べるには、ログや端末の状態などの記録が重要です。ログイン履歴、管理者操作、設定変更、外部接続などの情報が残っていれば、何が起きたかを確認する手掛かりになります。
ただし、ログの保存場所や保存期間はシステムによって異なります。事前に重要なログの種類と保存期間を確認し、必要に応じて専門会社へ調査を依頼できる体制を整えておきましょう。
証拠保全は、被害拡大の抑制と並行して考える必要があります。緊急対応で変更した内容についても、可能な範囲で実施時刻や担当者、理由を記録してください。
10.バックアップと安全な復旧
不正アクセスによって重要データが削除・改ざんされたり、システムが利用できなくなったりした場合、バックアップが復旧に役立つことがあります。ただし、バックアップがあるだけで必ず復旧できるわけではありません。
復旧前には、侵害の原因や影響範囲を確認し、安全な環境で復元することが重要です。原因が残ったまま復旧すると、再び不正アクセスを受ける可能性があります。
重要データの保存先、バックアップの取得頻度、通常の業務環境から隔離された保管方法、復元テストの実施状況を確認しましょう。製造設備の設定や制御システムの復旧は、メーカーや保守会社と連携して進める必要があります。
11.外部委託先・保守会社との連携
製造業では、生産管理システムや設備の保守を外部の会社へ委託している場合があります。遠隔保守の接続経路や委託先アカウントが存在する場合は、社内の対応だけでは影響範囲を判断できないことがあります。
不正アクセスが疑われる際には、委託先へ誰が連絡し、どの情報を共有し、誰が接続制限や復旧を判断するかを明確にしておくことが重要です。契約内容や緊急連絡先も事前に確認しましょう。
また、個人情報や取引先情報への影響が疑われる場合は、関係法令や契約上の報告義務についても、確認された事実に基づいて判断する必要があります。
12.社長向け7項目チェックリスト
不正アクセス後の被害拡大を抑える準備ができているか、社長が確認できる7項目を整理しました。まずは担当者と現状を共有し、対応手順が曖昧な項目から見直しましょう。
| 番号 | 確認項目 | 社長からの質問 |
|---|---|---|
| 1 | 初動の責任者 | 不正アクセスが疑われた際、誰が判断するか |
| 2 | 連絡体制 | 社内担当者と外部専門会社の連絡先は決まっているか |
| 3 | 端末隔離 | 不審な端末を安全に隔離する手順があるか |
| 4 | アカウント管理 | 侵害が疑われるアカウントの利用を制限できるか |
| 5 | 接続経路 | 重要システムと外部保守接続の関係を把握しているか |
| 6 | 証拠保全 | ログや対応記録を保存する手順があるか |
| 7 | 復旧準備 | バックアップを安全に復元できるか確認しているか |
13.まとめ|今日できる一つの行動
不正アクセスを防ぐ対策は重要ですが、万一侵入された後の被害拡大を抑える準備も欠かせません。最小権限、多要素認証、ネットワーク分離、重要操作の承認、ログ、バックアップは、それぞれ異なる役割を持つ対策です。
実際に異常が発生した際には、状況確認、封じ込め、証拠保全、影響調査、安全な復旧を、社内担当者や専門会社と連携して進める必要があります。製造設備に関係する操作では、現場の安全を優先することも忘れてはいけません。
社長、不正アクセスが疑われた際に「誰が判断し、誰に連絡し、どの範囲を切り離すのか」を担当者に確認してください。
手順が決まっていない場合は、まず社内の責任者と外部の緊急連絡先を明確にし、製造設備の安全を踏まえた初動対応を検討しましょう。
公式一次情報
- IPA|中小企業の情報セキュリティ対策ガイドライン
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版本編
- NIST|SP 800-61 Rev.3 インシデント対応に関するガイドライン
- 経済産業省|工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Ver1.1
※本記事は一般的なサイバーリスクと対応の考え方を製造業に当てはめたものです。特定企業の事故原因や被害内容を示すものではありません。実際の封じ込めや復旧は、システムの仕様、設備の安全性、調査状況に応じて専門担当者と判断してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/manufacturing-unauthorized-access-containment-01/trackback/