

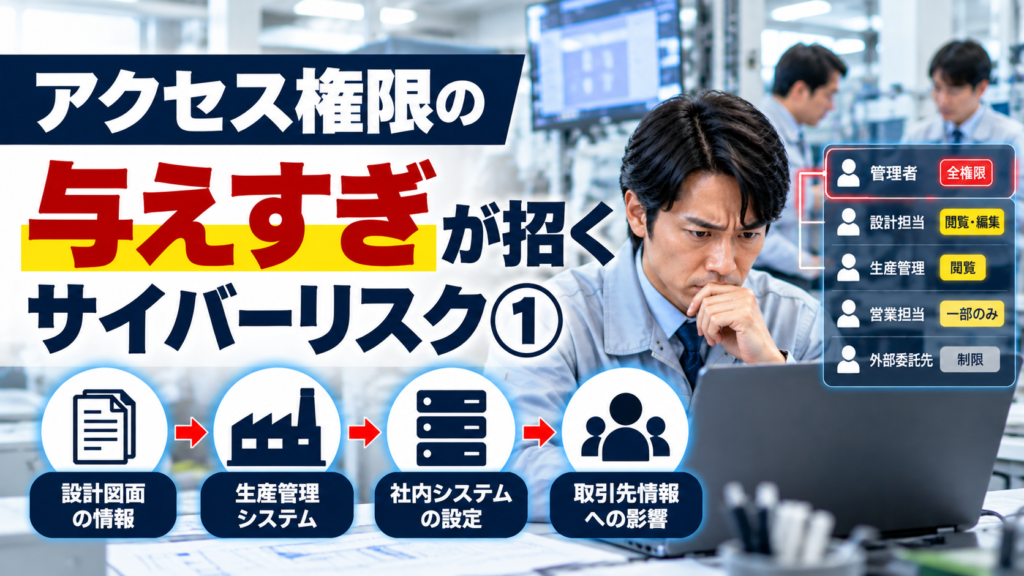
社長、社員に必要以上のアクセス権限を与えていませんか。例えば、設計図面を見るだけの社員が、すべての図面を削除できる設定になっていたらどうでしょうか。
普段の業務では問題がなくても、その社員のアカウントが第三者に不正利用された場合、必要以上に広い権限が被害を拡大させる要因になる可能性があります。製造業では、設計図面、生産管理システム、加工プログラム、取引先情報など、重要な情報を扱うため、アクセス権限の管理が欠かせません。
IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」でも、IDとアクセス権の管理、必要最小限の権限付与、異動・退職時の見直しなどが示されています。今回は、社長が理解しておきたいアクセス権限の基本と、具体的な確認方法を解説します。
アクセス権限は、広ければ便利というものではありません。重要なのは、社員や外部委託先が業務に必要な情報へ、必要な操作だけを行える状態にすることです。まずは重要な設計図面の保存先について、誰が閲覧・編集・削除できるかを確認しましょう。
目次|アクセス権限の与えすぎが招くサイバーリスク[開く/閉じる]
1.アクセス権限とは何か
アクセス権限とは、社員やシステムが、どの情報や機能を利用できるかを決める設定です。例えば、共有フォルダー内の図面を閲覧できるか、内容を変更できるか、削除できるかといった操作を制限します。
製造業では、設計担当、生産管理担当、営業担当、品質管理担当など、部署によって必要な情報が異なります。すべての社員に同じ権限を与えるのではなく、担当業務に合わせて設定することが基本です。
ただし、実際に設定できる権限の種類はシステムによって異なります。まずは利用中の共有フォルダーやクラウドサービス、生産管理システムの設定を確認しましょう。
2.権限の与えすぎが危険な理由
必要以上の権限を持つアカウントが不正利用された場合、本来の業務では必要のない情報まで閲覧されたり、変更されたりする可能性があります。攻撃者が利用できる操作の範囲が広いほど、被害の範囲も大きくなるおそれがあります。
例えば、図面を閲覧するだけの担当者に削除権限まで与えていると、アカウントが不正利用された際に、重要な図面が削除されるリスクが増えます。また、複数部署の情報へアクセスできる場合は、他部署の機密情報にまで影響する可能性があります。
アクセス権限が広いだけで、直ちに情報漏えいや不正アクセスが発生するわけではありません。問題は、アカウントの侵害や誤操作などが起きた際、必要以上の操作を実行できてしまうことです。
3.閲覧・編集・削除・管理者権限の違い
アクセス権限を見直す際は、単に「使える・使えない」で判断せず、どの操作が必要なのかを確認することが重要です。閲覧だけで十分な業務もあれば、編集や登録が必要な業務もあります。
管理者権限は、利用者の登録や設定変更など、通常の業務操作より広い機能を扱える場合があります。各権限の違いを整理することで、過剰な設定に気付きやすくなります。
| 権限の種類 | できる操作の例 | 確認したいこと |
|---|---|---|
| 閲覧 | 図面や資料を見る | 閲覧する業務上の必要があるか |
| 編集 | データの内容を変更する | 変更を担当する社員か |
| 削除 | ファイルや記録を削除する | 削除まで許可する必要があるか |
| 管理者 | 利用者や権限、設定を変更する | 管理業務を担当しているか |
実際のシステムでは、編集権限に削除操作が含まれるなど、権限の区分が異なる場合があります。名称だけで判断せず、製品の仕様や設定内容を確認してください。
4.設計図面や技術情報への影響
製造業にとって、CAD図面、加工プログラム、製品仕様書、試作品の情報などは重要な資産です。取引先から預かった図面や開発情報を管理している場合もあります。
こうした情報の保存先に、業務上必要のない社員までアクセスできる状態では、アカウントが不正利用された際の影響範囲が広がる可能性があります。閲覧だけでなく、変更や削除の権限がある場合は、情報の正確性や利用可能性にも影響するおそれがあります。
社長は、重要な図面の保存先を一つ選び、誰が閲覧・変更・削除できるかを担当者に確認してみてください。部署単位で権限を付与している場合は、その部署に所属する社員の範囲も確認しましょう。
5.生産管理システムへの影響
生産管理システムでは、受注、製造指示、工程進捗、在庫、納期などを管理している場合があります。権限の設定によっては、担当者がデータの閲覧だけでなく、登録や変更、削除などを行えることがあります。
必要以上の変更権限を持つアカウントが不正利用されると、製造指示や在庫情報などの正確性を確認する必要が生じる可能性があります。その結果、業務の確認作業が増えたり、出荷判断に時間がかかったりすることも考えられます。
ただし、アクセス権限の設定不備が必ず生産停止につながるわけではありません。実際の影響はシステム構成、データの保護、承認手順、復旧体制などによって異なります。
6.アカウント侵害時に被害が広がる仕組み
社員のアカウントが第三者に不正利用された場合、攻撃者はそのアカウントに許可された情報や機能を悪用する可能性があります。権限が広ければ、通常の担当業務を超えた情報へアクセスできる場合があります。
例えば、営業担当者のアカウントが設計部門の共有フォルダーにもアクセスできる設定なら、営業業務とは関係のない図面が閲覧されるリスクが生じます。また、不要な管理者権限が付与されている場合は、設定変更などに悪用される可能性もあります。
| 状況 | 想定される影響 | 見直す対策 |
|---|---|---|
| 全部署の共有フォルダーを閲覧できる | 複数部署の情報が閲覧される | 部署別のアクセス制限 |
| 不要な削除権限がある | 重要ファイルが削除される | 削除権限の限定 |
| 不要な管理者権限がある | 設定や利用者が変更される | 管理者権限の最小化 |
| 退職者のアカウントが残っている | 不要な接続経路が残る | 退職時の利用停止 |
| 外部委託先の権限が広い | 委託範囲外の情報に影響する | 対象システムと期間の制限 |
これは一般的なリスクの整理であり、特定企業で実際に発生した被害を示すものではありません。権限の範囲を限定することで、万一の際の影響を抑えられる可能性があります。
7.最小権限の原則を取り入れる
最小権限の原則とは、社員やアカウントに対して、業務に必要な範囲の権限だけを付与する考え方です。情報セキュリティ対策では、被害の拡大を防ぐための基本的な考え方として重視されています。
例えば、設計図面を確認するだけの社員には閲覧権限を中心に設定し、編集を担当する社員にだけ変更権限を与える運用が考えられます。管理者権限についても、必要な担当者と管理作業に限定することが基本です。
IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」では、ユーザーIDと管理者IDの発行・変更・削除の手続きを定め、必要最小限の割り当てとすることを推奨しています。権限を付与した後も、利用状況を把握し、見直す仕組みが重要です。
ただし、権限を急に変更すると、必要な業務ができなくなる場合があります。システム担当者や利用部署と確認しながら、段階的に見直しましょう。
8.部署や担当業務に応じた権限設定
製造業では、設計、生産管理、営業、品質管理など、部署によって扱う情報が異なります。担当業務に合わせた権限設定を行うことで、必要のない情報へのアクセスを減らすことができます。
例えば、設計担当者には担当製品の図面を編集する権限が必要でも、営業担当者には閲覧だけで十分な場合があります。また、生産管理担当者が製造指示を更新する必要があっても、システム全体の設定変更まで必要とは限りません。
役職だけで一律に広い権限を与えるのではなく、実際の担当業務を確認することが大切です。部署間の兼務や緊急対応が必要な場合は、その事情も考慮して権限を設計しましょう。
9.異動・退職時に残りやすい権限
アクセス権限は、最初に適切に設定しても、その後の人事異動や担当変更によって不要になることがあります。以前の部署の共有フォルダーへアクセスできる状態が残っていないか、定期的に確認する必要があります。
退職者のアカウントについても、利用停止や削除が適切に行われているかが重要です。アカウントが残っているだけで直ちに不正利用されるわけではありませんが、管理されていない接続経路を残さないことが基本です。
IPAのガイドライン第4.0版でも、異動や退職に伴う権限の変更・削除漏れを防ぐため、見直しのルールを定めることが推奨されています。人事手続きとアカウント管理を連動させることを検討しましょう。
10.外部委託先と保守会社の権限管理
製造業では、生産管理システム、設計ソフト、設備保守などを外部の会社へ委託している場合があります。保守作業のために遠隔接続や管理者権限を許可している場合は、その範囲を把握することが重要です。
例えば、特定の設備を保守するためのアカウントに、関係のない設計図面や取引先情報へのアクセス権限まで必要とは限りません。また、保守契約が終了した後も接続権限が残っていないか確認する必要があります。
外部委託先の権限を見直す際は、保守作業に必要な機能や緊急対応への影響も考慮しましょう。設備メーカーや保守会社と相談し、必要な範囲と利用期間を整理することが大切です。
工場の制御システムや設備保守用アカウントについて、独断で権限を削除したり、通信を遮断したりしないでください。安全性や設備の稼働に影響する場合があるため、設備責任者やメーカーと確認して進めましょう。
11.権限の定期点検と異常時の対応
アクセス権限は、一度設定して終わりではありません。部署変更、新規採用、退職、外部委託契約の変更などに合わせて見直す必要があります。加えて、重要なシステムについては、定期的に権限一覧を確認することが有効です。
不審なログインや身に覚えのない権限変更が確認された場合は、情報システム担当者や保守会社へ速やかに連絡しましょう。対象アカウント、発生時刻、確認された操作など、分かっている事実を記録することが大切です。
状況によっては、アカウントの一時停止や認証情報の変更などが必要になる場合があります。ただし、重要システムや製造設備に影響する可能性がある場合は、担当者や専門家と対応を判断してください。
12.社長向け7項目チェックリスト
アクセス権限の管理状況を確認するため、社長が担当者へ質問できる7項目を整理しました。まずは重要な情報やシステムから確認してみましょう。
| 番号 | 確認項目 | 社長からの質問 |
|---|---|---|
| 1 | 権限一覧 | 誰がどの情報にアクセスできるか把握しているか |
| 2 | 閲覧・編集 | 閲覧だけでよい社員に編集権限を与えていないか |
| 3 | 削除権限 | 重要な図面やデータを削除できる社員は誰か |
| 4 | 管理者権限 | 業務に不要な管理者権限が残っていないか |
| 5 | 異動・退職 | 担当変更や退職時に権限を見直しているか |
| 6 | 外部委託先 | 保守会社の権限は必要な範囲に限定されているか |
| 7 | 定期点検 | 権限一覧や重要操作を確認する仕組みがあるか |
すべての項目を一度に整備する必要はありません。まず重要な設計図面や生産管理システムの権限を把握し、必要に応じて担当者やシステム提供会社と改善を進めましょう。
13.まとめ|今日できる一つの行動
アクセス権限の与えすぎは、アカウントが不正利用された際の影響範囲を広げる要因になる可能性があります。製造業では、設計図面、生産管理システム、取引先情報など、重要な情報を扱うため、適切な権限管理が欠かせません。
基本となるのは、業務に必要な範囲だけ権限を与えることです。閲覧・編集・削除・管理者権限を区別し、異動や退職、外部委託の終了時にも見直しましょう。
社長、まず重要な設計図面の保存先を一つ選び、「誰が閲覧・変更・削除できるのか」を担当者に一覧で確認してください。
その中に、現在の業務では必要のない権限がないかを確認することが、被害を広げないための第一歩になります。
公式一次情報
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
- IPA|ガイドライン第4.0版 本編PDF(IDアクセス制御)
- 経済産業省|工場システムにおけるサイバー・フィジカル・セキュリティ対策ガイドライン Ver1.1
※2026年10月31日時点の公開資料を基に作成しています。本文の被害例は製造業で一般的に想定されるリスクであり、特定企業で発生した事故を示すものではありません。実際の権限変更は業務や設備への影響を確認して実施してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/manufacturing-excessive-access-permissions-risk-01/trackback/