

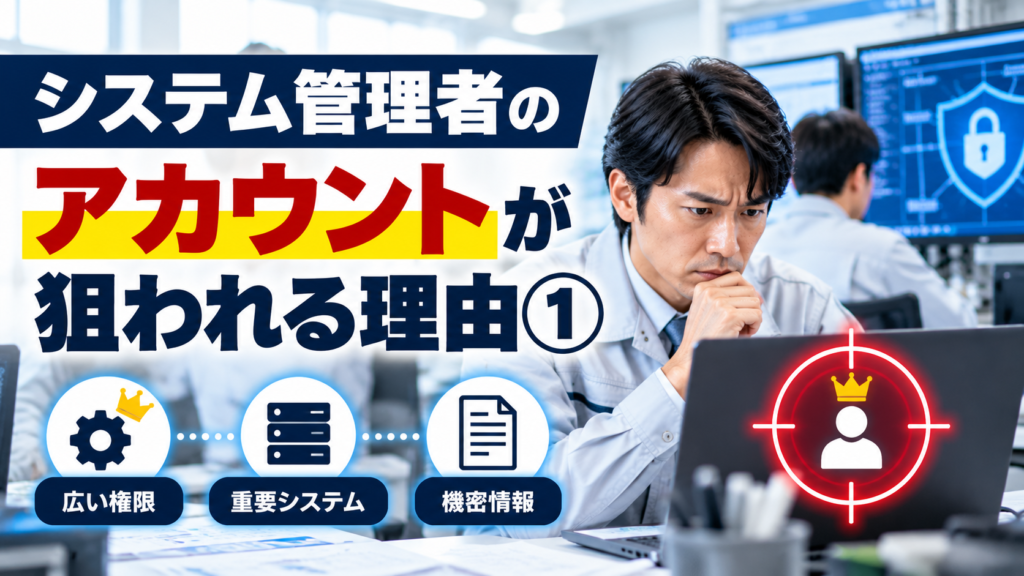
社長、会社のシステム管理者が使っているアカウントには、一般社員よりも広い権限が与えられていることをご存じでしょうか。社員のアカウントを作成したり、システムの設定を変更したり、重要なデータを管理したりするために、特別な権限が必要になることがあります。
こうした管理者アカウントが第三者に不正利用されると、通常の社員アカウントよりも広い範囲に影響が及ぶ可能性があります。製造業では、設計図面、生産管理システム、取引先情報など、事業を支える重要な情報やシステムへの影響が懸念されます。
ただし、管理者アカウントが侵害されたからといって、必ず工場全体が停止するわけではありません。実際の影響は、権限の範囲、認証方式、ネットワーク構成、監視体制などによって異なります。
管理者アカウントを守る第一歩は、「誰が、どのシステムで、どのような管理者権限を持っているか」を把握することです。そのうえで、権限の最小化、日常業務用アカウントとの分離、多要素認証、操作記録の確認を進めましょう。
目次|システム管理者のアカウントが狙われる理由[開く/閉じる]
1.システム管理者アカウントとは何か
システム管理者アカウントとは、システムの設定変更や利用者の管理など、通常の社員アカウントでは実行できない操作を行うためのアカウントです。一般に、こうした特別な権限を「特権」と呼び、特権を持つアカウントは特権IDとも呼ばれます。
例えば、社員のパスワードを再設定する、共有フォルダーのアクセス権限を変更する、サーバーの設定を変更するなどの操作が該当します。ただし、管理者が実行できる操作はシステムによって異なり、すべての管理者アカウントが会社全体を操作できるわけではありません。
製造業では、社内サーバー、クラウドサービス、生産管理システム、設備保守用のシステムなどに、それぞれ管理者権限が存在する場合があります。まず、自社のどこに管理者アカウントがあるのかを把握することが重要です。
2.管理者アカウントが狙われる理由
管理者アカウントが攻撃者にとって魅力的な理由は、一般社員よりも広い操作権限を持つ場合があるためです。不正利用できれば、複数の利用者やシステムに影響する操作が可能になることがあります。
例えば、重要なデータへのアクセス権限を変更したり、別のアカウントを作成したり、システムの設定を変更したりできる場合があります。こうした操作が悪用されると、情報漏えいや業務停止などにつながるおそれがあります。
管理者アカウントを盗まれた場合でも、必ずすべてのシステムが侵害されるわけではありません。権限の分離、追加認証、接続制限、操作監視などの対策によって、攻撃者が実行できる操作を制限できる可能性があります。
3.一般社員アカウントとの違い
一般社員アカウントは、通常、担当業務に必要な範囲の情報や機能を利用するために設定されます。一方、管理者アカウントは、システムの維持管理に必要な追加の操作権限を持つことがあります。
この違いを理解することが、アカウント管理の出発点です。権限が広いほど、不正利用された場合に影響する範囲が大きくなる可能性があるためです。
| 比較項目 | 一般社員アカウント | 管理者アカウント |
|---|---|---|
| 主な目的 | 日常業務の実施 | システムの維持・管理 |
| 利用できる機能 | 担当業務に必要な機能 | 設定変更や利用者管理など |
| 権限の範囲 | 通常は限定的 | 比較的広い場合がある |
| 不正利用時の影響 | 担当業務や利用可能な情報が中心 | 複数の利用者・システムに及ぶ場合がある |
| 重点対策 | 認証・端末管理・権限の見直し | 追加認証・権限の分離・操作監視 |
この表は一般的な違いを整理したものです。実際の権限は製品や設定によって異なるため、各システムの管理画面や設定資料で確認する必要があります。
4.設計図面・機密情報への影響
製造業にとって、CAD図面、加工プログラム、製品仕様書、品質記録などは重要な情報資産です。管理者アカウントがこれらの保存先にアクセスできる場合、不正利用によって情報が閲覧・変更・削除される可能性があります。
特に、取引先から預かった図面や開発情報を扱う企業では、情報の管理状況が取引先との信頼関係に影響することがあります。情報が漏えいしたかどうかは調査が必要ですが、アクセス権限を適切に設定することは予防策になります。
社長は、重要な図面の保存場所と、その保存先を管理できるアカウントを確認してみてください。閲覧する権限と、削除・権限変更ができる権限を区別することも大切です。
5.生産管理システムへの影響
製造業では、生産管理システムを利用して受注、製造指示、工程進捗、在庫、納期などを管理している企業があります。管理者アカウントが不正利用され、重要な設定やデータが変更された場合、業務に支障が生じる可能性があります。
例えば、利用者がログインできなくなる、製造指示の確認に支障が出る、データの整合性を確認する必要が生じるといった状況が考えられます。ただし、実際の影響はシステムの機能や構成によって異なります。
また、生産管理システムと製造設備の制御システムは、同じものとは限りません。設備に関わる設定や接続を変更する場合は、安全と品質を優先し、メーカーや保守会社と連携してください。
6.アカウントが不正利用される主な経路
管理者アカウントの不正利用には、さまざまな経路が考えられます。例えば、偽のログイン画面による認証情報の窃取、端末のマルウェア感染、使い回したパスワードの悪用、ソフトウェアの脆弱性などです。
管理者アカウントが正規の担当者によって使用されているように見えても、実際には第三者が操作している可能性があります。そのため、パスワードだけに依存しない認証や、通常と異なる操作を確認できる仕組みが重要になります。
| 想定される経路 | リスク | 基本的な対策 |
|---|---|---|
| 偽のログイン画面 | 認証情報を盗まれる | フィッシング対策・多要素認証 |
| 端末の侵害 | 管理作業中の情報が悪用される | 端末保護・更新・管理用端末の検討 |
| パスワードの使い回し | 別サービスの漏えい情報が悪用される | 固有の認証情報・安全な管理 |
| 不要なアカウント | 管理されていない権限が残る | 定期棚卸し・利用停止 |
| 外部接続の設定不備 | 不要な経路から接続される | 接続制限・認証・監視 |
これらは一般的な攻撃経路の例です。特定の事件の原因を示すものではありません。
7.管理者権限の与えすぎを防ぐ
サイバー対策の基本に「最小権限の原則」があります。これは、利用者やアカウントに対し、業務に必要な範囲の権限だけを与える考え方です。
例えば、設計図面を閲覧するだけの社員に、すべてのデータを削除できる権限まで必要とは限りません。また、社員の登録作業を担当する人が、サーバー全体の設定変更権限まで持つ必要があるかも確認したいところです。
権限を減らす場合は、業務に支障が出ないかを確認しながら進めましょう。管理者権限を一律に削除するのではなく、必要な操作と利用者を整理することが大切です。
8.日常業務用と管理用のアカウントを分ける
管理者権限を持つ担当者が、メールの閲覧や一般的な資料作成などの日常業務でも同じ管理者アカウントを使用している場合、不要なリスクが生じることがあります。日常業務用と管理作業用のアカウントを分けることは、影響範囲を抑えるための有効な考え方です。
管理作業が必要なときだけ管理用アカウントを使用し、それ以外は通常の権限で業務を行う運用が考えられます。さらに、重要な管理作業を専用端末から実施するなど、システムの重要度に応じた対策も検討できます。
「管理者権限を持つ担当者は、普段のメールやインターネット閲覧も同じアカウントで行っていますか」と確認してみましょう。管理作業と日常業務を分けられるかが、具体的な改善の入口になります。
9.多要素認証と操作記録の確認
多要素認証は、パスワードだけでなく別の認証要素を組み合わせる仕組みです。管理者アカウントなど重要な権限を持つアカウントでは、優先して導入を検討したい対策の一つです。
ただし、多要素認証を設定していても、端末の侵害や認証済みの接続の悪用など、すべての攻撃を防げるわけではありません。管理者アカウントの保護には、複数の対策を組み合わせる必要があります。
また、管理者アカウントがいつ、どこから、どのような操作を行ったかを確認できる記録も重要です。通常と異なる時間帯のログインや、想定外の権限変更などに気付けるよう、記録の保存と確認体制を整えましょう。
10.外部保守会社・退職者の権限管理
製造業では、生産管理システムや設備の保守を外部の会社に委託していることがあります。保守担当者に管理者権限や遠隔接続の権限を与えている場合は、誰が、どのシステムへ、いつ接続できるかを把握することが重要です。
契約終了後も不要なアカウントが残っていたり、複数の担当者で一つの管理者アカウントを共有していたりすると、利用状況の把握が難しくなる場合があります。可能な範囲で利用者を識別し、必要な期間だけ権限を付与する運用を検討しましょう。
退職者や異動者についても、アカウントの停止や権限変更が適切に行われているか確認が必要です。定期的な棚卸しに加え、人事異動や委託契約の変更時に見直す仕組みを設けましょう。
11.不正利用が疑われた場合の初動対応
管理者アカウントで身に覚えのないログインや設定変更が確認された場合は、速やかに社内の情報システム担当者や保守会社へ連絡することが重要です。発生時刻、対象アカウント、確認された操作など、分かっている事実を記録しましょう。
状況に応じて、アカウントの一時停止、認証情報の変更、接続の制限などが必要になる場合があります。ただし、管理者アカウントを停止すると業務や設備保守に影響することもあるため、対象システムを確認し、担当者や専門家と対応を判断してください。
生産設備や制御システムに関係する管理者アカウントの場合、独断で機器を停止したり、設定を変更したりしないでください。現場の安全を確保し、設備責任者やメーカーと連携して対応する必要があります。
原因が分からないまま記録を削除したり、関連端末を初期化したりすると、調査に必要な情報が失われる可能性があります。証拠の保全についても専門家に相談しましょう。
12.社長向け7項目チェックリスト
管理者アカウントの安全性を確認するために、社長が担当者へ質問できる7項目を整理しました。すべての項目にすぐ対応できなくても、まず現状を把握することが重要です。
| 番号 | 確認項目 | 社長からの質問 |
|---|---|---|
| 1 | 管理者アカウントの一覧 | どのシステムに何個あるか把握しているか |
| 2 | 利用者の把握 | 誰が使用しているか確認できるか |
| 3 | 権限の最小化 | 業務に不要な管理者権限はないか |
| 4 | アカウントの分離 | 日常業務用と管理用を分けているか |
| 5 | 多要素認証 | 重要な管理者アカウントに設定しているか |
| 6 | 操作記録 | ログインや重要操作を確認できるか |
| 7 | 退職者・外部委託先 | 不要なアカウントや接続権限が残っていないか |
分からない項目があれば、まず生産管理システムや設計図面の保存先など、重要なシステムから確認してみましょう。社内だけで判断が難しい場合は、システム提供会社や保守会社に相談することも有効です。
13.まとめ|今日できる一つの行動
システム管理者のアカウントが狙われる理由は、通常の社員アカウントよりも広い操作権限を持つ場合があるためです。不正利用された場合、重要データや複数のシステムに影響が及ぶ可能性があります。
製造業では、設計図面、生産管理システム、取引先情報などを守るために、管理者アカウントの把握と権限の見直しが重要です。多要素認証、日常業務とのアカウント分離、操作記録の確認、外部委託先の権限管理を組み合わせましょう。
社長、まず「当社の管理者アカウントは、どのシステムに何個あり、誰が使用していますか」と担当者に確認してください。
一覧がなければ、生産管理システムや設計図面の保存先など、重要なシステムから整理しましょう。
公式一次情報
※この記事は製造業で想定される一般的なサイバーリスクと対策を解説したものです。特定企業の事故原因や被害内容を示すものではありません。実際の設定変更は、システムの仕様や製造設備の安全性を確認して実施してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/manufacturing-administrator-account-security-01/trackback/