

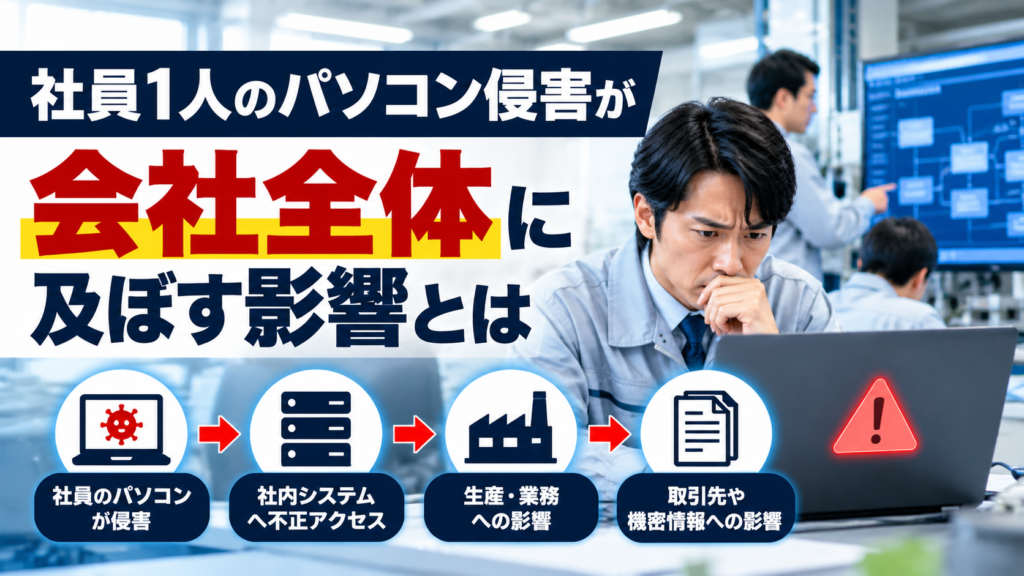
社長、社員1人のパソコンがサイバー攻撃を受けた場合、会社全体に影響が広がる可能性があることをご存じでしょうか。普段使っている端末が、社内の重要システムに接続できる状態であれば、端末の侵害が別の被害につながることがあります。
2026年10月30日、暗号資産取引所バイナンスはセキュリティ事案について公式発表を行いました。初期調査では技術担当者のノートパソコン侵害が関係した可能性を示しましたが、その後、別の侵入箇所も確認されたと報じられており、攻撃経路の全容は確定していません。
このニュースは暗号資産業界の出来事ですが、社員端末と重要システムの接続関係を確認するという点では、製造業にも参考になる問題を提起しています。今回は、確認済みの事実と一般的なリスクを区別しながら、社長が取り組める対策を解説します。
社員のパソコンが侵害されても、必ず会社全体に被害が広がるわけではありません。重要なのは、端末から何にアクセスできるかを把握し、アクセス権限を絞り、多要素認証やバックアップ、異常時の連絡体制を整えることです。
目次|社員PC侵害が会社全体に及ぼす影響[開く/閉じる]
1.バイナンスの公式発表で確認できること
2026年10月30日、バイナンスはセキュリティ事案に関する公式発表を公開しました。初期調査によると、DevOpsエンジニアのノートパソコンが侵害され、攻撃者がサービスコンテナへアクセスし、不正な出金取引を送信できた可能性があるとしています。
公式発表では、推定影響額を約63億米ドルとし、約30億米ドル相当の資産をブロックチェーン上で凍結したと説明しています。また、ウォレットの秘密鍵が漏えいした証拠は確認されていないとしています。
ただし、これは調査途中の発表です。その後、バイナンスは別の侵入箇所も確認したと説明しており、単一の端末侵害だけで今回の事案全体を説明することはできません。
約63億米ドルは公式発表時点の推定影響額であり、最終的な確定損失額と同一ではありません。また、社員の操作ミス、特定の認証方式の不備、権限設定の欠陥が原因だったと断定する情報もありません。
一次情報:Binance|Security Incident Update(2026年10月30日)
2.社員1人のパソコン侵害とは何か
パソコンの侵害とは、第三者が端末を不正に操作したり、保存された情報や認証情報にアクセスしたりできる状態になることです。原因には、不正なソフトウェア、偽のログイン画面、ソフトウェアの脆弱性など、さまざまな可能性があります。
侵害された端末に重要な情報が保存されている場合、その情報が盗まれるおそれがあります。また、端末が社内システムへ接続するための認証情報や権限を持っていれば、別のシステムへの侵入に利用される可能性もあります。
ただし、端末が侵害されたからといって、すべての社内システムへ自動的にアクセスできるわけではありません。ネットワークの構成、認証、権限、監視などの対策によって、影響の範囲は変わります。
3.端末から社内システムへ影響が広がる仕組み
例えば、製造業の社員が普段使っているパソコンから、共有フォルダー、生産管理システム、クラウドサービスへ接続しているとします。その端末が侵害され、攻撃者に認証情報や利用中の接続が悪用されると、端末以外の情報にも影響する可能性があります。
攻撃者が利用できる権限が広ければ、閲覧できる情報や操作できるシステムが増える場合があります。逆に、権限が限定され、重要操作に追加の確認が必要であれば、被害の拡大を抑えられる可能性があります。
| 段階 | 一般的に想定される状態 | 確認したい対策 |
|---|---|---|
| 社員端末 | パソコンが不正操作される | 更新・端末保護・監視 |
| 認証情報 | アカウントや接続情報が悪用される | 多要素認証・認証情報の保護 |
| 社内システム | 許可されていない情報へアクセスされる | 権限の最小化・接続制限 |
| 業務 | 情報の利用やシステム運用に支障が出る | 代替手順・バックアップ |
| 取引先 | 納期や共有情報に影響する | 連絡体制・影響範囲の確認 |
この表は製造業で想定される一般的なリスクの整理であり、バイナンスで実際に起きた攻撃手順を示すものではありません。
4.製造業の設計図面・技術情報への影響
製造業では、CAD図面、加工プログラム、製品仕様書、試作品の情報などが重要な資産になります。設計担当者のパソコンや共有フォルダーが侵害された場合、これらの情報が閲覧・持ち出しされる可能性があります。
取引先から預かった図面や仕様書を管理している場合は、自社だけでなく取引先との関係にも影響するおそれがあります。情報の重要度や秘密保持契約の内容によって、求められる対応は異なります。
まず、重要な図面がどこに保存され、誰が閲覧・変更できるかを確認しましょう。業務に不要なアクセス権限を残さないことが基本です。
5.生産管理システムと工場業務への影響
生産管理システムで受注、製造指示、工程進捗、在庫、納期を管理している場合、システムが使えなくなると業務に支障が出る可能性があります。製造指示を確認できない、進捗が分からない、出荷予定を回答できないといった状況が考えられます。
ただし、社員のパソコン侵害が必ず生産管理システムの停止につながるわけではありません。システムの接続構成やアクセス権限、代替運用の有無によって影響は異なります。
重要なのは、どの社員端末から生産管理システムへ接続できるか、管理者権限を誰が持っているかを把握することです。必要に応じて、システム提供会社や保守会社と確認しましょう。
6.取引先情報とサプライチェーンへの影響
製造業では、受注情報、取引先の連絡先、価格情報、納期、製品仕様などを社内システムで管理しています。これらの情報が不正に閲覧された場合、取引先への説明や契約上の対応が必要になることがあります。
また、システム停止によって納期回答や出荷に支障が出れば、取引先の生産計画にも影響する可能性があります。ただし、情報漏えいや納期遅延の発生は、個別の被害状況を確認しなければ判断できません。
IPAの中小企業向けガイドライン第4.0版では、サプライチェーン全体への影響も重視されています。自社の端末管理は、取引先との信頼関係を守る取り組みでもあります。
7.被害の広がりを左右するアクセス権限
アクセス権限とは、利用者がどの情報を見たり、変更したり、システムを操作したりできるかを決める仕組みです。業務に必要な範囲だけ権限を付与することを「最小権限の原則」と呼びます。
例えば、図面を閲覧するだけの社員に、すべての設計データを削除できる権限まで必要とは限りません。また、日常業務で管理者権限を使い続ける必要があるかも確認したいところです。
「重要なシステムの管理者権限を持っているのは誰ですか」「退職者や異動者の権限は見直していますか」と担当者に確認してみましょう。権限の一覧がない場合は、重要システムから整理することが第一歩です。
8.多要素認証と端末管理の基本
多要素認証は、パスワードだけでなく別の要素も使って本人確認する仕組みです。重要なクラウドサービスや社外からの接続などで活用することで、パスワードが知られた場合の不正ログインリスクを減らすことが期待できます。
ただし、多要素認証だけであらゆる攻撃を防げるわけではありません。端末自体が侵害された場合や、認証済みの接続が悪用された場合など、別の対策も必要です。
社員端末で確認したい基本対策
- OSやソフトウェアが適切に更新されているか
- ウイルス対策などの保護機能が有効か
- 重要サービスに多要素認証を設定しているか
- 業務に不要な管理者権限を与えていないか
- 退職・異動時にアカウントを見直しているか
IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」は、経営者と実務担当者が段階的に対策を進めるための資料です。まず現在の管理状況を確認しましょう。
9.重要システムと製造設備を分けて考える
製造業では、一般的な事務用パソコンと、加工設備や制御システムにつながる端末を区別する必要があります。設備の制御に関わるシステムでは、更新や通信設定の変更、再起動が安全や品質に影響する場合があります。
社内のネットワークを用途に応じて分けることや、不要な接続を制限することは検討すべき対策です。ただし、製造設備に関係する変更は、設備メーカーや保守会社と連携して進めましょう。
不正アクセスが疑われても、制御機器の通信遮断、停止、再起動などを独断で実施しないでください。現場の安全を確保し、設備責任者やメーカーと対応を確認することが重要です。
10.バックアップと復旧への備え
社員端末の侵害によってデータが削除・暗号化された場合に備え、重要情報のバックアップを確認しておく必要があります。製造業では、設計図面、加工プログラム、受注情報、生産管理データ、品質記録などが対象になります。
バックアップ先が常に同じネットワークへ接続されていると、攻撃の影響を受ける場合があります。オフライン保管や変更されにくい保存方式などを検討し、バックアップ自体を保護することも大切です。
さらに、保存しているだけでは十分ではありません。実際に必要なデータを復元できるか、業務再開に必要な時間はどの程度かを確認しましょう。
11.社員端末に異常が起きた場合の初動対応
社員のパソコンに不審な画面が表示されたり、通常と異なる動作が起きたりした場合は、担当者へ速やかに報告できる体制が重要です。発生時刻、表示内容、直前の操作など、確認できた事実を記録しておきましょう。
感染が疑われる端末については、状況に応じてネットワークからの隔離が必要になる場合があります。ただし、業務システムや製造設備への影響も考慮し、社内の対応手順や専門家の指示に従ってください。
原因が分からないまま端末を初期化すると、調査に必要な情報が失われる場合があります。復旧を急ぐ場合も、担当者や専門家と相談して対応することが大切です。
12.社長向け7項目チェックリスト
ここまでの内容を、社長が担当者に確認できる7項目にまとめました。すべての対策を一度に完成させる必要はありませんが、現状を把握し、優先順位を決めることが重要です。
| 番号 | 確認項目 | 社長からの質問 |
|---|---|---|
| 1 | 重要端末 | 重要システムへ接続できる社員端末を把握しているか |
| 2 | 管理者権限 | 管理者権限を持つ社員は誰か |
| 3 | 端末管理 | OSやソフトの更新状況を確認しているか |
| 4 | 認証 | 重要サービスに多要素認証を設定しているか |
| 5 | 接続制限 | 不要な共有や外部接続を残していないか |
| 6 | バックアップ | 重要データを復元できるか |
| 7 | 初動対応 | 端末に異常が起きたら誰に連絡するか |
分からない項目があれば、まず重要なシステムから確認しましょう。社内で対応できない場合は、システム提供会社や保守会社に相談することも選択肢です。
13.まとめ|今日できる一つの行動
バイナンスの事案は、技術担当者のパソコン侵害が関係した可能性を示す一方、攻撃経路の全容は調査中です。今回の出来事を、社員1人のミスや単一の対策不足による事故と決めつけることはできません。
製造業にとって重要なのは、社員端末がどの情報やシステムに接続できるかを把握することです。そのうえで、アクセス権限の最小化、多要素認証、端末の更新、バックアップ、初動対応を組み合わせて備えましょう。
社長、まず生産管理システムや設計図面の共有先に接続できる社員と端末を一覧にしてください。
そして、その中に業務上不要な管理者権限や、すでに使っていないアカウントがないかを担当者と確認しましょう。
公式一次情報
※2026年10月31日時点の公開情報を基に作成しています。バイナンスの攻撃経路は調査中です。本文の製造業における被害例は一般的なリスクの説明であり、バイナンスで発生した被害内容を示すものではありません。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/binance-employee-pc-cyber-risk-manufacturing-01/trackback/