

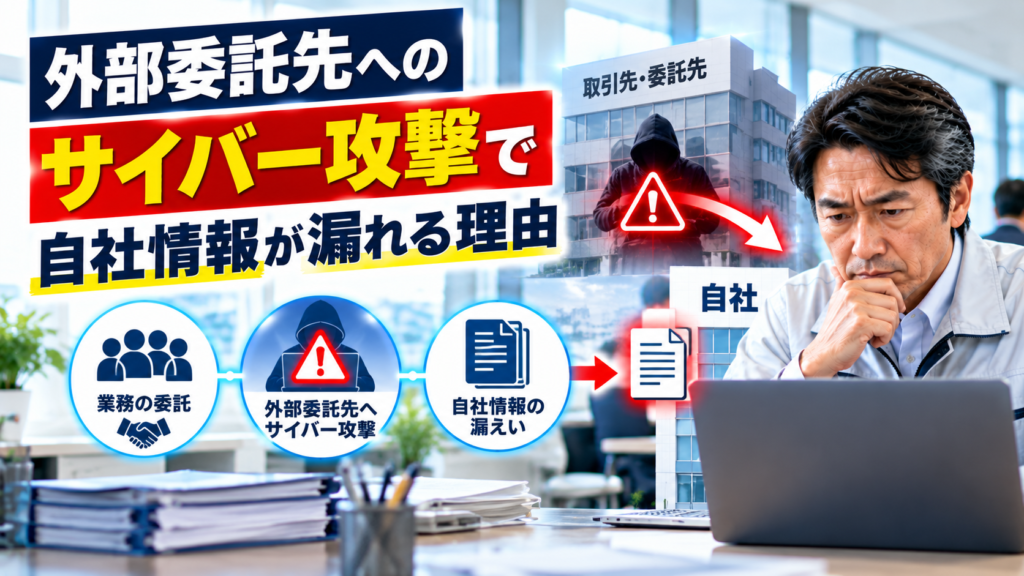
「うちの会社は攻撃されていないのに、どうして顧客情報が漏れるのか」。外部委託先やクラウドサービスがサイバー攻撃を受けた場合、こうした事態が起こる可能性があります。
企業は日々の業務で、メール配信、給与計算、顧客管理、図面共有、システム保守などを外部に委託しています。委託先が自社の情報を保管・処理していれば、その委託先への不正アクセスによって自社に関係する情報が漏えいする場合があります。
2026年10月27日には、スマートEXが外部メール配信サービスへの不正アクセスに伴う会員情報の漏えいを公表しました。今回はこの公式発表を具体例に、情報が漏れる仕組み、企業が確認すべき委託先管理、事故時の対応を分かりやすく解説します。
外部委託先へのサイバー攻撃で自社情報が漏れるのは、委託業務に必要な情報を委託先が保管・処理している場合があるためです。社長が確認したいのは、①どの会社に何の情報を預けているか、②アクセス権限と再委託の状況、③事故発生時の連絡体制の3つです。
目次|外部委託先のサイバー攻撃と自社情報の守り方[開く/閉じる]
1.外部委託先への攻撃で自社情報が漏れる理由
会社が顧客情報などを外部に預けている場合、その情報は自社のパソコンだけに保存されているとは限りません。外部の事業者が提供するシステムやクラウド上で保管・処理されていることがあります。
例えば、顧客向けメールの配信を外部サービスに依頼する場合、メールアドレスや配信対象者の情報をサービス側で扱うことがあります。その外部サービスが不正アクセスを受ければ、委託元のシステムが直接攻撃されていなくても、預けていた情報が影響を受ける可能性があります。
| 段階 | 想定される流れ |
|---|---|
| ① 業務委託 | 自社が必要な情報を委託先に預ける |
| ② 情報の保管・処理 | 委託先が業務に必要なデータを扱う |
| ③ 不正アクセス | 攻撃者が委託先のシステムへ侵入する場合がある |
| ④ 情報への影響 | 保管された自社関連情報が閲覧・窃取される可能性がある |
| ⑤ 委託元の対応 | 影響範囲を確認し、必要な連絡・報告を検討する |
これは一般的な仕組みを説明した想定例です。委託先が攻撃されても、必ず情報が漏えいするわけではありません。実際の影響は、攻撃範囲や情報の保存状況によって異なります。
2.実例|スマートEXの情報漏えい
2026年10月27日、スマートEXは、ユミルリンク株式会社が提供するメール配信サービス「Cuenote FC」への不正アクセスにより、一部会員の個人情報が外部に漏えいしたことを公表しました。
公式発表によると、漏えいした情報はメールアドレス、会員ID、氏名(カタカナ)、会員種別です。対象件数は発表時点で確認中とされていました。
| 確認項目 | 2026年10月27日の公式発表 |
|---|---|
| 影響を受けた外部サービス | メール配信サービス「Cuenote FC」 |
| 公表された漏えい情報 | メールアドレス、会員ID、氏名(カタカナ)、会員種別 |
| 対象件数 | 確認中 |
| スマートEX本体への不正アクセス | 発表時点では確認されていない |
| 対応状況 | 当該メール配信サービスの利用停止、原因と影響範囲の確認 |
スマートEXは、今回の不正アクセスについて、スマートEXのシステム自体への不正アクセスや、同システムからの個人情報漏えいは確認されていないと説明しています。また、対象者への連絡は影響範囲の確定後に行うとしています。
今回の事例は、外部サービスが扱う情報に影響が及ぶ仕組みを理解するためのものです。スマートEXの全会員情報が漏れたという意味ではありません。また、クレジットカード情報が漏えいしたと断定することもできません。
一次情報:スマートEX|ユミルリンク株式会社で発生した不正アクセスに伴うメールアドレス等の漏えいについて(2026年10月27日)
3.外部委託先にはどんな情報を預けているのか
外部委託は、特別なシステム開発だけではありません。給与計算、会計処理、メール配信、顧客管理、図面共有、システム保守など、日常的な業務でも利用されています。
まず社長が確認したいのは、委託先の会社名だけでなく、何の情報を預けているかです。情報の種類が分かれば、事故が起きた際の影響を整理しやすくなります。
| 委託業務の例 | 扱われる可能性がある情報 |
|---|---|
| メール配信 | メールアドレス、氏名、配信対象者情報 |
| 給与・人事業務 | 従業員情報、給与関連データ |
| 顧客管理 | 顧客の連絡先、取引履歴 |
| 図面共有 | 設計図、施工図、製品仕様書 |
| システム保守 | 保守用アカウント、システム構成情報 |
実際に扱われる情報は契約内容やサービスの仕組みによって異なります。すべての委託先が表に記載した情報を保管しているわけではありません。
4.情報漏えいが起こる主な経路
委託先で情報漏えいが発生する経路には、不正アクセスされたアカウントの悪用、システムの脆弱性の悪用、誤ったアクセス設定など、さまざまな可能性があります。実際の事故原因は調査によって確認する必要があります。
委託先に保存したデータへの不正アクセス
委託先のシステムに保管された情報が、攻撃者に閲覧・取得される場合があります。自社の情報が委託先に保存されているかどうかを把握しておくことが重要です。
外部アクセス用アカウントの悪用
委託先の担当者が自社のシステムへ接続する場合、そのアカウントが悪用されるリスクも考えられます。必要な業務だけにアクセス権限を限定し、不要になった権限を削除することが基本です。
再委託先での事故
委託した業務が、さらに別の会社へ再委託される場合があります。個人情報保護委員会のガイドラインでも、再委託の状況を把握することが委託先の監督に関係すると示されています。
参考:個人情報保護委員会|個人情報保護法ガイドライン(通則編)
5.建設業で注意したい委託先のリスク
建設業では、元請会社、協力会社、設計事務所、外部のシステム会社などと情報を共有する場面があります。施工図面、見積書、工程表、現場写真などが外部サービスや協力会社のシステムで扱われる場合もあります。
例えば、図面共有サービスが不正アクセスを受けた場合、そこに保存された情報が影響を受ける可能性があります。また、契約が終了した協力会社の担当者にアクセス権限が残っていないかも確認したいところです。
建設業の社長が確認したいこと
- 施工図面や工程表を共有している外部サービス
- 協力会社が閲覧できる情報の範囲
- 契約終了後のアクセス権限の削除
- 委託先で事故が起きた際の連絡先
6.製造業で注意したい委託先のリスク
製造業では、外部の設計会社、加工委託先、システム保守会社などと重要な情報を共有することがあります。CADデータ、製品仕様書、加工条件、生産管理に関する情報などが対象となる場合があります。
こうした情報を外部へ預けている場合、委託先の管理状況によって自社の情報も影響を受ける可能性があります。重要な技術情報は、業務に必要な範囲で共有し、アクセス権限や保存期間を確認しておくことが大切です。
製造業の社長が確認したいこと
- 外部に預けているCADデータや製品仕様書
- 保守会社が利用するリモート接続の管理
- 取引先から預かった技術情報の共有範囲
- 委託先のシステム停止時に必要な代替手順
外部保守会社との接続を見直す場合でも、稼働中の設備や制御システムを独断で切断・再起動しないでください。設備メーカーや現場責任者と調整して、安全な手順で対応する必要があります。
7.委託先が攻撃された場合の自社への影響
外部委託先への攻撃によって、自社には情報漏えい以外の影響が生じる可能性もあります。例えば、利用しているサービスが停止すれば、メール配信、顧客管理、出荷処理などの業務に支障が出る場合があります。
| 想定される影響 | 具体的な確認事項 |
|---|---|
| 情報漏えい | 自社のどの情報が対象となったか |
| 業務停止 | 利用できなくなったサービスと代替手段 |
| 取引先への影響 | 共有情報や納期への影響の有無 |
| 不審な連絡の増加 | 漏えい情報を悪用した偽メールなどへの注意 |
| 調査・対応負担 | 関係者への確認、連絡、必要な手続き |
これらは想定される影響であり、委託先への攻撃によって必ず発生するわけではありません。被害の有無と範囲は、委託先からの説明や調査結果をもとに確認します。
8.委託元にも責任が生じる場合がある
「事故が起きたのは委託先だから、自社は関係ない」とは限りません。個人情報保護法では、個人データの取扱いを委託する場合、委託元に委託先への必要かつ適切な監督が求められています。
また、個人情報保護委員会のガイドラインでは、委託先で報告対象となる個人データの漏えい等が発生した場合、原則として委託元と委託先の双方が報告義務を負うと説明されています。ただし、委託先が委託元へ所定の通知を行った場合など、報告義務の取扱いには例外があります。
重要なのは、すべての委託先事故で自社に報告義務や損害賠償責任が発生すると決めつけないことです。対象となる情報、契約関係、事故の状況、法令上の要件を確認する必要があります。
委託先で個人情報の事故が起きた場合に備え、誰が事実確認を行い、誰が個人情報保護委員会への報告要否や本人通知の必要性を確認するか、社内で決めておきましょう。
一次情報:個人情報保護委員会|個人情報保護法ガイドライン(通則編)
9.委託契約で確認したい項目
委託先の管理では、契約書や利用規約の内容を確認することも重要です。特に、預ける情報の範囲、再委託、事故時の連絡、契約終了後の情報の取扱いなどは、事前に整理しておきたい項目です。
| 確認項目 | 確認したい内容 |
|---|---|
| 情報の利用目的 | 委託業務以外に利用されないか |
| アクセス管理 | 誰が情報を扱えるか |
| 再委託 | 再委託の条件と管理状況 |
| 事故時の連絡 | 連絡先、報告内容、連絡手順 |
| 契約終了時 | 情報の返却・削除・保存期間 |
| 安全管理措置 | 委託業務に応じた対策の実施状況 |
契約に必要な条項は、業務内容や情報の性質によって異なります。契約内容を変更する場合は、必要に応じて専門家へ確認してください。
10.委託先を選ぶときの確認事項
委託先の規模や知名度だけで、情報の安全性を判断することはできません。自社が預ける情報に応じて、必要な安全管理措置が取られているかを確認することが重要です。
IPAの「中小企業の情報セキュリティ対策ガイドライン第4.0版」では、中小企業が段階的に対策を進めるための考え方が示されています。委託元自身の対策を見直す際にも参考になります。
委託先へ確認したい質問
- 預けた情報はどこで管理されているか
- アクセス権限はどのように管理しているか
- 再委託がある場合、その状況を把握できるか
- 事故発生時には誰から連絡が来るか
- 契約終了後の情報はどう取り扱われるか
参考:IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
11.委託先から事故連絡が来たときの対応
委託先から不正アクセスや情報漏えいの連絡が来た場合、まず確認済みの事実を整理します。情報が漏れたと確定しているのか、漏えいの可能性を調査中なのかを区別することが重要です。
初動で確認したい6つのこと
- 事故を確認した日時と現在の状況
- 自社に関係する情報の種類
- 漏えいが確認されたのか、可能性の段階なのか
- 利用中のサービスへの影響
- 委託先が実施した対策と今後の報告予定
- 自社が取るべき対応と連絡先
必要に応じて、自社のIT担当者、法律の専門家、関係機関などと連携します。個人データの漏えい等については、報告対象に該当するか、本人通知が必要かなどを確認してください。
事故の原因や漏えい範囲が未確定の場合、確認中であることを明確にしましょう。また、委託先からの連絡を装った偽メールや不審な電話にも注意が必要です。公式の連絡先から事実関係を確認してください。
12.社長のための10項目チェックリスト
自社の情報を預けている委託先について、次の10項目を確認してください。すべてを一度に見直す必要はありませんが、どの項目が未確認なのか把握しておくことが重要です。
- 重要な情報を預けている外部委託先を把握している
- 各委託先が扱う情報の種類を把握している
- 必要な情報だけを委託先へ提供している
- 委託先のアクセス管理について確認している
- 再委託の有無と管理状況を把握している
- 委託契約や利用規約の内容を確認している
- 契約終了時の情報の取扱いを確認している
- 委託先の事故発生時の連絡先が分かる
- 委託先サービス停止時の代替手段を検討している
- 自社側で対応を判断する責任者が決まっている
- 顧客情報や重要な図面を預けている委託先を一社選ぶ
- その会社が何の情報を扱っているか確認する
- 事故が起きた場合の連絡先と報告手順を確認する
13.まとめ|まず委託先を一社確認する
外部委託先へのサイバー攻撃は、自社の情報管理にも関係する問題です。委託先が自社の顧客情報や技術情報を扱っている場合、その委託先への不正アクセスによって情報が影響を受ける可能性があります。
ただし、委託先が攻撃されたからといって、必ず自社情報が漏えいするわけではありません。実際の影響は、委託している業務、情報の保存状況、攻撃の範囲などによって異なります。
社長が最初に確認したいのは、「どの会社に、何の情報を預けているか」です。まず重要な委託先を一社選び、扱っている情報、アクセス権限、事故時の連絡体制を確認してください。
参考にした一次情報
- スマートEX|ユミルリンク株式会社で発生した不正アクセスに伴うメールアドレス等の漏えいについて(2026年10月27日)
- 個人情報保護委員会|個人情報保護法ガイドライン(通則編)
- 個人情報保護委員会|漏えい等の対応とお役立ち資料
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
※2026年10月28日時点の公表情報に基づく解説です。スマートEXの事例については2026年10月27日の公式発表を基準としています。建設業・製造業の想定例は、特定企業で発生した事故を示すものではありません。法的な報告義務や責任の有無は、個別の事実関係に応じて判断する必要があります。




コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/28/outsourcing-cyberattack-data-leak-risks/trackback/