

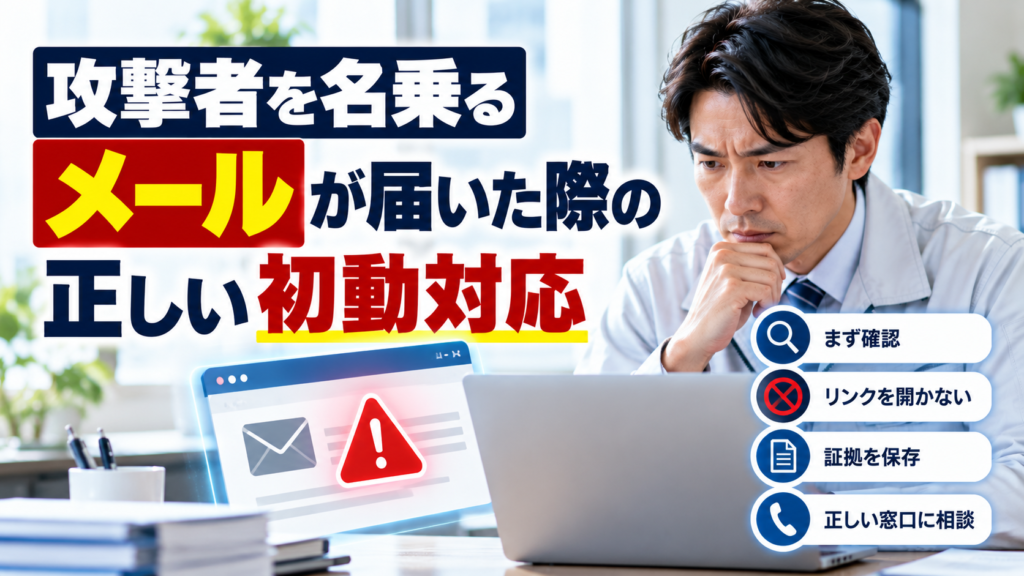
「御社の情報を入手しました。公開されたくなければ、すぐに連絡してください」。
社長のメールに突然このような連絡が届いたら、どう対応すればよいでしょうか。
取引先情報や工事の図面、見積書などを扱う建設会社では、内容が本当だった場合の影響を考えて不安になるかもしれません。
しかし、攻撃者を名乗っているからといって、本当に情報を盗んだとは限りません。逆に、根拠のない脅迫だと決めつけ、必要な確認を省くことも避けたいところです。
2026年10月23日、GMOインターネットは「お名前.com デスクトップクラウド」への不正アクセスに関する第3報で、不正アクセスを行った第三者を名乗る者からメールやメッセージが届いた場合、URLやファイルを開かず、返信もしないよう呼びかけました。
今回は、この公式注意喚起をきっかけに、経営者が実際に不審なメールを受け取った場合の初動対応を整理します。
- 攻撃者を名乗るメールが届いた直後に避けるべき行動
- メールの主張と確認された事実の区別
- 証拠を残す際の注意点
- 正規の相談窓口を確認する方法
- リンクを開いた場合や返信した場合の対応
- 建設会社の社長が使える実務チェック表
目次|クリックで開閉できます
1.攻撃者を名乗るメールとは
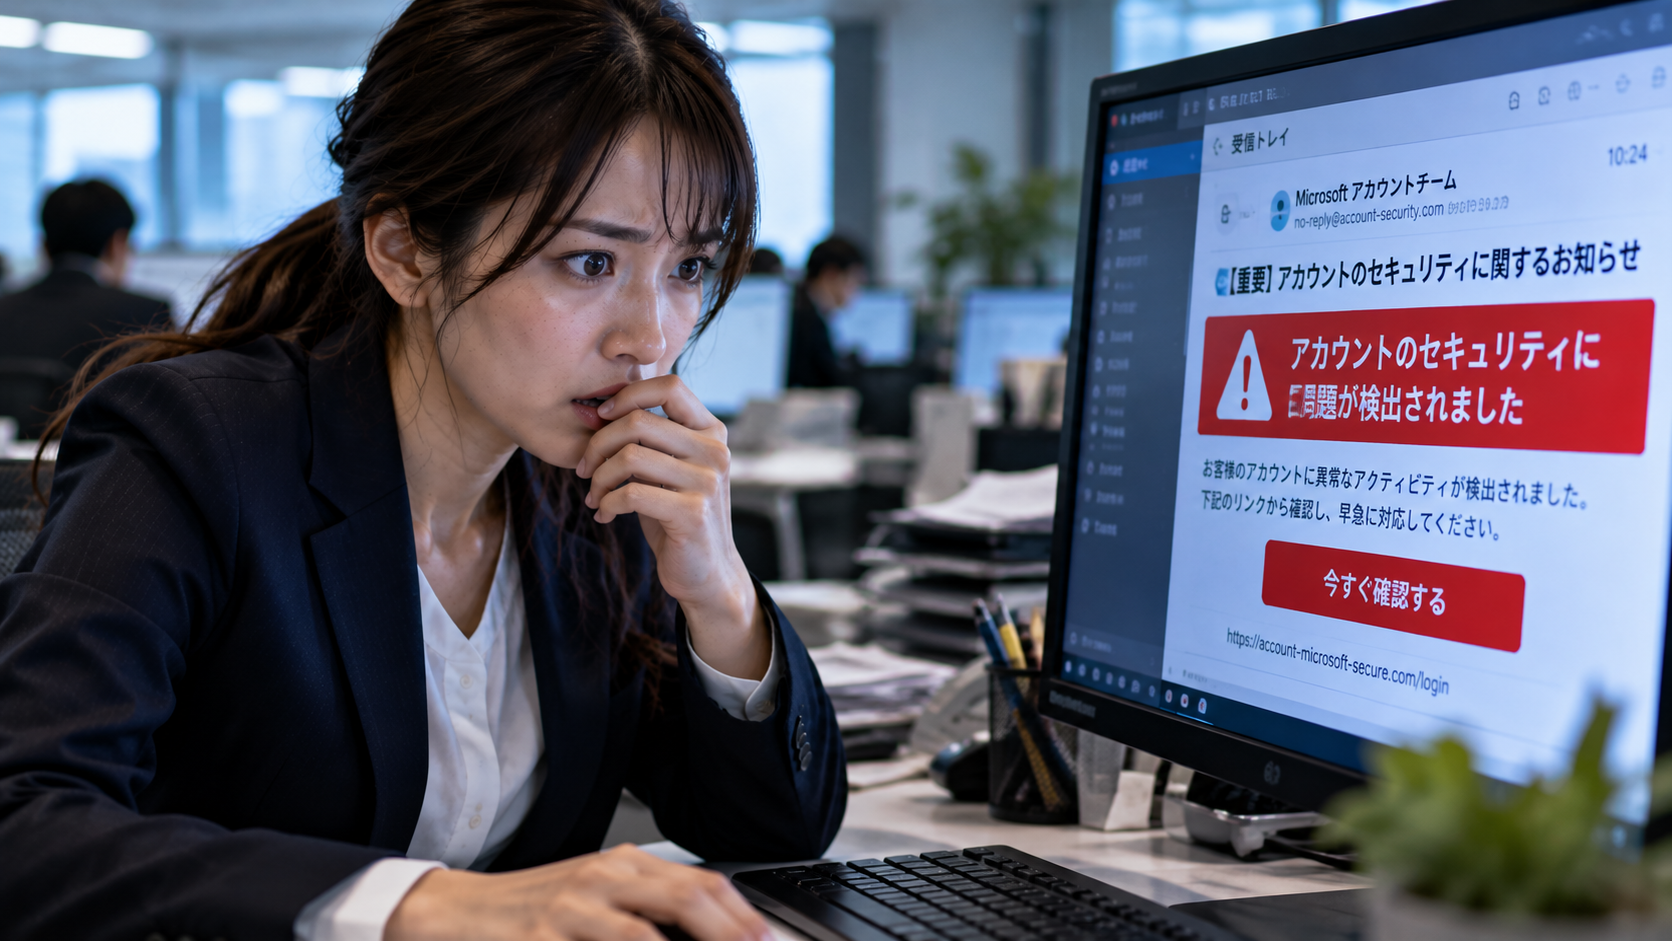
攻撃者を名乗るメールとは、送信者が「会社のシステムに侵入した」「情報を盗んだ」などと主張し、受信者に何らかの行動を求めるメールです。
内容には、金銭の要求、情報公開の予告、外部サイトへの誘導、添付ファイルの確認依頼などがあります。
また、実際のサイバー事故に便乗し、関係者を装って送られる不審な連絡も考えられます。
注意したいのは、メールの文面が具体的でも、送信者の主張が正しいとは限らないことです。
会社名や代表者名、公開されている取引先情報が書かれていても、それだけで侵入の証拠にはなりません。
2.GMOの公式発表で注意喚起された内容
2026年10月23日、GMOインターネットは「お名前.com デスクトップクラウド」への不正アクセスに関する第3報を公表しました。
同社は、一部のサーバー環境で不正なプログラムが確認されたことや、サーバー内に保存されていた取引口座のログイン情報などが第三者に取得され、不正利用された可能性があることを説明しています。
個別の情報取得や不正利用の有無・範囲については、調査中とされています。
同じ発表で、第三者を名乗るメールやメッセージへの注意喚起が行われています。
具体的には、メール内のURLやファイルを開かず、返信もしないよう呼びかけています。
さらに、事件に便乗したフィッシングメールや、補償・返金を装う不審な連絡にも注意するよう案内しています。
GMOが不審な連絡への注意喚起を行ったことは確認できます。ただし、特定のメールの送信者が実際の攻撃者であることや、メールに書かれた情報流出の主張が正しいことまで、公式発表から確認できるわけではありません。
3.メールが届いても被害が確定したわけではない
攻撃者を名乗るメールを受け取っただけでは、自社のシステムへの侵入や情報流出が確定したことにはなりません。
送信元のメールアドレスは偽装できる場合があり、見た目だけでは本物かどうか判断できないことがあります。
IPAも、メールの送信元表示を安易に信じず、公式サイトなど確かな情報源で確認するよう注意喚起しています。
一方、実際に不正アクセスが起きている可能性を完全に否定することもできません。
そのため、メールの指示には従わず、社内の管理担当者や正規のサービス窓口を通じて、事実関係を確認することが重要です。
4.最初に避けたい四つの行動
不審なメールが届いた直後は、焦って操作しないことが大切です。
| 避けたい行動 | 理由 | 代わりに行うこと |
|---|---|---|
| メール内のリンクを開く | 偽サイトへの誘導や不正な処理につながるおそれ | 公式サイトを自分で開いて確認する |
| 添付ファイルを開く・実行する | 不正なプログラムが含まれている可能性 | 開かずに管理担当者へ相談する |
| 送信者へ返信する | 連絡先が使われていることを知らせたり、追加要求につながったりするおそれ | 社内の決められた窓口へ報告する |
| 指示された連絡先へ電話・送金する | 詐欺や金銭被害につながる可能性 | 独立した正規窓口で確認する |
「内容を確認するために一度だけ開く」「相手の正体を確かめるために返信する」といった行動も避けましょう。
5.不審メールの証拠を保存する
情報流出や脅迫の可能性がある場合は、メールをすぐに削除せず、必要な記録を残すことが重要です。
特に、社内で調査が必要な場合や警察などに相談する場合には、受信した内容が役立つことがあります。
保存しておきたい情報
- 受信日時
- 件名
- 表示されている送信者名とメールアドレス
- メール本文
- 記載されている要求内容
- 添付ファイルの有無とファイル名
- メールのヘッダー情報(取得できる場合)
- 同じ内容のメールが届いた件数
画面のスクリーンショットは状況の共有に役立ちますが、それだけではメールの技術的な情報が残らない場合があります。
可能であれば、管理担当者や専門家の指示に従い、元のメールデータを安全に保管しましょう。
不審な添付ファイルを証拠確認のために開く必要はありません。また、社内でメールを共有する際も、不用意な転送によってリンクや添付ファイルが広がらないよう注意してください。
6.正規の窓口で事実関係を確認する
メールに記載された電話番号やURLをそのまま信用せず、以前から利用している公式サイトや契約書などから、正規の連絡先を確認します。
クラウドサービスに関する連絡であれば、そのサービス事業者の公式のお知らせやサポート窓口を確認しましょう。
社内にシステム管理担当者がいる場合は、メールを受け取った事実を報告し、ログイン履歴や不審な操作がないか確認します。
確認の際には、メールの主張をそのまま事実として伝えるのではなく、「このような内容のメールを受信したが、真偽は未確認」と説明することが大切です。
「攻撃者を名乗るメールを受信しました。現時点で内容の真偽は確認できていません。リンクや添付ファイルは開かず、返信もしていません。メールを保存していますので、正規窓口への確認をお願いします。」
7.金銭要求や情報公開の脅迫への対応
メールに金銭要求や情報公開の予告が書かれていても、社長が単独で相手と交渉したり、送金したりすることは避けましょう。
要求に応じても、情報が公開されないことや、追加の要求が行われないことは保証されません。
また、送信者が本当に情報を保有しているのか、どのような情報が対象なのかも、メールの主張だけでは判断できません。
まずは証拠を保全し、システム管理担当者、セキュリティ専門家、必要に応じて警察や弁護士などに相談します。
実際の侵害が確認された場合は、事業への影響や関係者への連絡について、事実に基づいて判断する必要があります。
8.リンクや添付ファイルを開いてしまった場合
不審なメールのリンクを開いたり、添付ファイルを実行したりした場合は、その事実を隠さず、すぐに社内の管理担当者へ報告しましょう。
IPAも、不審なメールを開封した場合に報告しやすい体制を整える重要性を紹介しています。
状況に応じた対応
- リンクを開いた場合:表示された画面、操作内容、入力した情報を記録する
- ID・パスワードを入力した場合:安全な端末から認証情報の変更などを検討する
- 添付ファイルを実行した場合:端末の使用を中断し、管理担当者に連絡する
- 不審な動作がある場合:専門家の指示に従い、ネットワーク接続の遮断や調査を進める
- 金銭を送った場合:金融機関や警察へ速やかに相談する
端末を不用意に初期化したり、関連ファイルを削除したりすると、調査に必要な証拠が失われる場合があります。
対応は、リンクを開いただけなのか、情報を入力したのか、ファイルを実行したのかによって異なります。状況を正確に伝えることが重要です。
9.建設会社で確認したい情報と業務への影響
建設会社では、現場の図面や工程表、見積書、協力会社の情報など、多くの業務情報を扱っています。
攻撃者を名乗るメールが届いた場合、こうした情報への影響がないかを確認する必要があるかもしれません。
ただし、メールを受信しただけで、これらの情報が漏えいしたと判断することはできません。
| 確認対象 | 想定されるリスク | 確認事項 |
|---|---|---|
| 図面・工事資料 | 不正閲覧や外部持ち出し | 共有範囲、アクセス履歴 |
| 見積書・請求書 | 取引情報の悪用 | 保存先、変更履歴 |
| 顧客・取引先情報 | なりすましや不審な連絡 | アクセス権限、送信履歴 |
| 会社メール | 不正送信、転送設定の悪用 | ログイン履歴、転送ルール |
| 工事管理システム | 工程情報の閲覧・変更 | 操作履歴、管理者権限 |
重要なのは、メールの脅迫文から被害を推測するのではなく、実際のシステム記録や事業者からの情報を基に判断することです。
10.社内への共有と取引先への連絡判断
不審なメールを受信した際は、まず社内の責任者や管理担当者へ共有します。
同じメールが他の従業員にも届いている可能性があるため、社内への注意喚起も検討します。
その際、攻撃者の主張を事実として広めたり、不審なリンクをそのまま共有したりしないよう注意が必要です。
取引先への連絡については、実際の影響や情報流出の可能性、契約上の義務、法令上の対応などを確認して判断します。
まだ事実関係が分からない段階で、取引先に「情報が流出しました」と断定することは避けましょう。
一方で、具体的な被害の可能性が判明している場合には、必要な連絡を遅らせないことも重要です。
11.平常時に決めておきたい対応ルール
不審なメールが届いてから初めて対応を考えると、確認先が分からず、時間を失うことがあります。
普段から簡単なルールを決めておくだけでも、慌てずに対応しやすくなります。
最低限決めておきたいこと
- 不審メールを受信した際の社内報告先
- リンクや添付ファイルを開かないルール
- メールを安全に保存する手順
- 利用中のクラウドサービスの公式窓口
- システム管理担当者や外部専門家の連絡先
- 金銭要求があった場合の社内承認ルール
- 取引先への連絡を判断する責任者
社員が誤ってリンクを開いてしまった場合でも、すぐに報告できる環境を整えることが大切です。
報告の遅れは、被害の確認や拡大防止を難しくする可能性があります。
12.社長向け実務チェック表
攻撃者を名乗るメールが届いた場合、次の項目を順番に確認してください。
| 確認項目 | 実務で確認すること | 優先度 |
|---|---|---|
| リンク | メール内のURLを開いていないか | 最優先 |
| 添付ファイル | 開いたり実行したりしていないか | 最優先 |
| 返信 | 送信者へ返信していないか | 最優先 |
| 金銭要求 | 送金や連絡先への接触をしていないか | 最優先 |
| メール保存 | 原本や受信日時などを残しているか | 高 |
| 社内報告 | 責任者・管理担当者へ報告したか | 高 |
| 公式情報 | サービス事業者の公式発表を確認したか | 高 |
| 正規窓口 | メールに書かれた連絡先を使わず確認したか | 高 |
| 操作履歴 | 不審なログインや変更がないか確認したか | 高 |
| 他の受信者 | 社内の他の従業員にも届いていないか | 中 |
| 取引先への影響 | 確認済みの事実を基に連絡要否を判断したか | 高 |
| 相談先 | 必要に応じて専門家や警察に相談したか | 高 |
特に最初の四項目は、メールを受信した直後に確認しておきたい内容です。
13.今日の一歩とまとめ
攻撃者を名乗るメールが届いても、慌てて返信したり、相手の指示に従ったりする必要はありません。
まずはリンクや添付ファイルを開かず、証拠を残し、正規の窓口で事実関係を確認しましょう。
メールに書かれた情報流出の主張は、確認された事実とは区別する必要があります。
社長は、事務担当者と次の四つを確認してみてください。
- 不審メールのリンクや添付ファイルを開かない
- 送信者へ返信せず、金銭要求にも応じない
- メールを削除せず、安全に保存する
- 社内担当者と正規の窓口へ相談する
まずは、不審なメールが届いた際の社内報告先を一つ決めることから始めましょう。
大切なのは、相手の言葉に振り回されることではなく、証拠を残し、確認された事実に基づいて行動することです。
参考情報:
GMOインターネット|不正アクセスに関する第3報/
IPA|メールの見かけ上の送信元情報を安易に信じないで/
IPA|社長等をかたる詐欺メールに注意!/
IPA|J-CRAT標的型サイバー攻撃特別相談窓口
※GMOの事案については2026年10月23日16時10分時点の公式発表を基にしています。メールの受信のみで不正アクセスや情報流出が確定するわけではありません。建設会社の事例は一般的なリスクの説明であり、今回の事故で同様の被害が確認されたという意味ではありません。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/24/attacker-impersonation-email-first-response/trackback/