

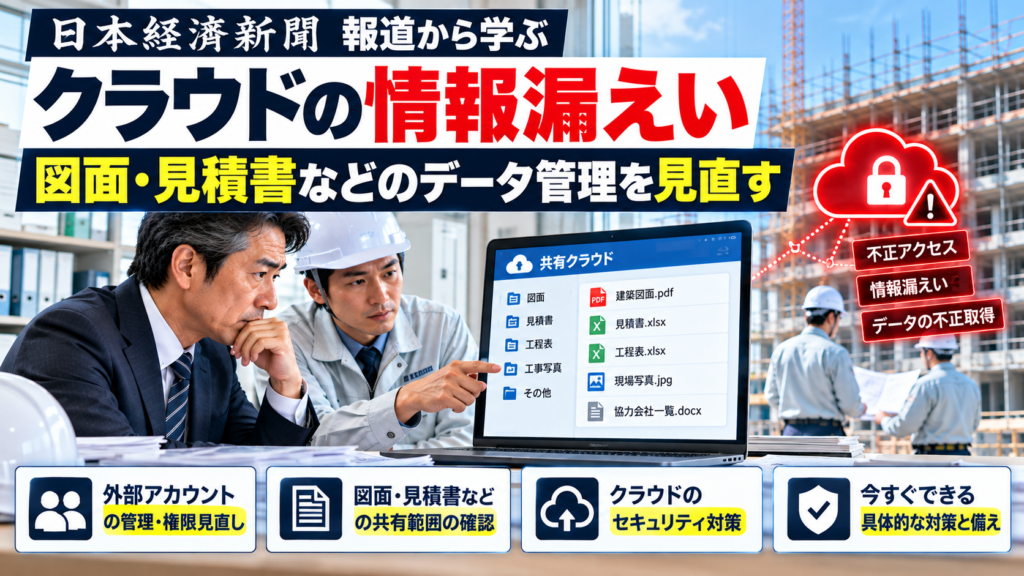
建設会社の社長、会社で利用しているクラウドに、誰がアクセスできるか把握していますか。
図面、見積書、工程表、工事写真。クラウドを使えば、現場と本社、元請会社と協力会社の間で情報を共有できます。しかし、アクセスに必要な認証情報が盗まれると、重要なデータが外部に取得されるおそれがあります。
2026年10月16日、日本経済新聞社は、システム開発に利用するクラウドサービスへの不正アクセスによって、約183万件の情報漏えいが確認されたと公表しました。
今回の事件は建設会社で発生したものではありません。また、日経の事件で建設図面や見積書が流出したという意味でもありません。
この記事では、公表された事実と建設会社で想定されるリスクを区別しながら、社長が今日から確認できるクラウドの安全管理を解説します。
1. 日経のクラウドで何が起きたのか
日本経済新聞社は2026年10月16日、システム開発に利用するクラウドサービスへの不正アクセスと情報漏えいを公表しました。
報道によると、クラウドサービスにアクセスするための認証情報が何らかの手段で盗まれ、10月7日の未明から朝にかけて不正アクセスが行われました。
同社は、不正アクセスに利用された認証情報を無効化し、調査を継続しています。
ここで重要なのは、クラウドサービス自体の安全性と、利用者が管理する認証情報の安全性は別の問題だということです。
出典:日本経済新聞社「不正アクセスによる個人情報漏洩について」(2026年10月16日)
2. 約183万件の内訳を正しく理解する
今回の事件は「約183万件の情報漏えい」と報じられています。ただし、その内容は一様ではありません。
| 情報の種類 | 確認された件数 |
|---|---|
| 氏名、メールアドレス、住所、電話番号、生年月日のいずれかを含む情報 | 約15万件 |
| 上記のうち、メールアドレスを含む情報 | 約12万件(約15万件の内数) |
| 単独では個人を特定できない識別子のみ | 約168万件 |
| 合計 | 約183万件 |
約183万件をすべて氏名や住所を含む情報として扱うのは正確ではありません。また、公表されたのは件数であり、183万人という意味ではありません。
10月16日時点の報道では、情報の悪用による二次被害や、システム停止・データ改ざんは確認されていないとされています。
被害の範囲や調査結果は、今後の公表によって更新される可能性があります。
3. 認証情報が盗まれるリスク
認証情報とは、クラウドサービスにアクセスするためのパスワード、アクセスキー、トークンなどを指します。
これらが第三者に取得されると、設定された権限によっては、保存されたデータに不正アクセスされる可能性があります。
ただし、今回の日経の事件で、どの種類の認証情報がどのような手段で盗まれたかは、確認できた公表内容だけでは特定できません。
建設会社でも、クラウドへのアクセス情報をメール、共有フォルダ、表計算ファイルなどに不適切に保存していないか確認する必要があります。
4. 建設会社に関係する理由
建設会社では、現場と本社、元請会社と協力会社、設計事務所などの間で、多くの情報を共有しています。
- 施工図面・設計図面
- 見積書・数量計算書・単価表
- 工程表・作業予定表
- 工事写真・検査記録
- 発注書・契約関連資料
- 現場関係者の氏名・連絡先
これらの情報が不正に取得されると、取引条件や施工内容、現場の内部情報などが外部に知られるおそれがあります。
ただし、今回の日経の事件で、こうした建設業の資料が流出したということではありません。建設会社で想定されるリスクとして整理しています。
5. 図面・見積書・工程表の管理
最初に確認したいのは、重要なデータがどこに保存され、誰に共有されているかです。
| 資料 | 確認すること |
|---|---|
| 施工図面 | 担当工事以外の関係者も閲覧できないか |
| 見積書 | 原価・単価などの機密情報を必要以上に共有していないか |
| 工程表 | 現場の予定や工事進捗を閲覧できる範囲は適切か |
| 工事写真 | 現場内部や関係者が写る画像の共有範囲は適切か |
| 連絡先一覧 | 氏名・電話番号などの個人情報を必要な担当者だけが利用できるか |
共有する必要がない資料まで一つのフォルダにまとめている場合は、工事や担当業務ごとに分けることを検討してください。
6. クラウドの利用者と権限を確認する
クラウドの利用者には、閲覧、編集、ダウンロード、共有設定の変更など、さまざまな権限があります。
社長が確認したいのは、「誰が使えるか」だけでなく、「その人が何をできるか」です。
- 退職者や異動した担当者のアカウントが残っていないか
- 工事が終了した協力会社の権限が残っていないか
- 閲覧だけでよい担当者に編集権限を付けていないか
- 重要フォルダの共有設定を誰でも変更できる状態ではないか
- 管理者権限を持つ利用者が必要以上に多くないか
利用サービスによって設定できる権限は異なります。管理画面で現在の設定を確認してください。
7. 開発・検証環境にも注意する
今回の日経の事件では、システム開発に利用するクラウドサービスが不正アクセスを受けました。
建設会社でも、施工管理システムや見積システムを外部会社に開発・保守してもらう場合があります。
その際、テストや検証のために、実際の顧客情報や工事データをコピーしていないか確認してください。
開発・検証に実データが必要な場合も、利用目的、保存期間、アクセス権限を明確にし、可能であれば個人情報や機密情報を加工・削減して利用します。
また、開発終了後に不要なデータや認証情報が残っていないかも確認します。
8. 認証情報と多要素認証の管理
認証情報を守るためには、パスワード管理だけでなく、アクセスキーやトークンなどの管理も必要です。
- パスワードやアクセスキーを不必要に共有しない
- 認証情報を誰でも見られるファイルに保存しない
- 利用可能なアカウントには多要素認証を設定する
- 長期間使っていない認証情報を見直す
- 不審なログインや認証要求を管理者へ報告する
- 認証情報の漏えいが疑われる場合は、速やかに無効化・更新を検討する
多要素認証は有効な対策の一つですが、すべての認証方式やアクセス経路を保護できるとは限りません。サービスの仕様に応じた対策が必要です。
9. 共有リンクと外部委託先の管理
共有クラウドでは、アカウントを指定して共有する仕組みのほか、URLを知っていれば閲覧できるリンクを作成できる場合があります。
便利な反面、公開範囲を誤ると、本来アクセスを認めていない人まで資料を閲覧できるおそれがあります。
次の点を確認してください。
- 外部公開リンクが残っていないか
- 共有リンクに有効期限を設定できるか
- 協力会社がさらに第三者へ共有できる設定になっていないか
- 工事終了後に共有権限を解除しているか
- 委託先との契約で情報管理と事故連絡の責任を定めているか
クラウド事業者や委託先に関するリスクを考える際は、関連記事「クラウド事業者のリスクと企業が確認したいこと」も参考になります。
10. 不正アクセスを発見したときの初動
身に覚えのないログインや大量のファイル取得などが見つかった場合は、社内のIT担当者や管理者に速やかに連絡してください。
- 異常を発見した日時と対象アカウントを記録する
- 管理者・クラウド提供会社・必要な専門家に連絡する
- 不正利用が疑われる認証情報の無効化や更新を検討する
- ログイン履歴やダウンロード履歴を保全する
- 影響を受けた情報と共有先を確認する
- 法令や契約に応じた報告・通知の要否を確認する
ログの削除や不用意な初期化を行うと、調査が難しくなる場合があります。具体的な対応はサービスの仕様と専門家の助言に従ってください。
事故発生時の連絡先については、関連記事「サイバー事故の緊急連絡先を事前に準備する重要性」でも解説しています。
11. 今日からできる5つの対策
- 保存場所を確認:図面・見積書・工事写真がどのクラウドに保存されているか一覧にする
- 利用者を確認:社員・元請・協力会社・委託先のアクセス権限を確認する
- 認証情報を確認:パスワード・アクセスキー・トークンの管理責任者を決める
- 共有設定を確認:公開リンクや不要な編集権限を見直す
- 記録と復旧を確認:アクセス履歴を調べられるか、バックアップから復元できるか確認する
まずは重要な工事案件を一つ選び、図面や見積書が誰に共有されているか確認してみましょう。
IPAの「中小企業の情報セキュリティ対策ガイドライン」と関連するクラウド安全利用の資料も参考になります。
12. サイバー保険で確認すること
クラウドへの不正アクセスで情報漏えいが発生すると、原因調査、ログ解析、関係先への説明、再発防止などの費用が発生する可能性があります。
サイバー保険では、契約条件に応じて、これらの事故対応費用が補償対象となる場合があります。
ただし、クラウド上の情報漏えいや、外部委託先に関係する事故が、すべての契約で補償されるわけではありません。
事故原因、被保険者の範囲、外部サービスに関する条件、免責事項、事前承認の要否などを確認する必要があります。
基本的な補償の考え方は、関連記事「中小企業が知るべきサイバー保険の全貌と実務ポイント」でも解説しています。
13. 社長向けチェックリストとまとめ
- □ 重要な工事データの保存場所を把握している
- □ 外部利用者の一覧を確認できる
- □ 退職者や工事終了後の権限を削除している
- □ 管理者権限を必要最小限にしている
- □ 認証情報の管理責任者が決まっている
- □ 多要素認証の設定を確認している
- □ 共有リンクの公開範囲を確認している
- □ 開発・検証環境のデータ管理を確認している
- □ アクセス履歴を調査できる
- □ 不正アクセス発生時の連絡先が決まっている
- □ バックアップの復元を試したことがある
日経の事例から学べるのは、重要なデータをクラウドに置く際、認証情報やアクセス権限まで管理する必要があるということです。
今日、担当者に一つ質問してみてください。
「今、会社の図面や見積書をクラウドで閲覧できる人の一覧は出せる?」
その一覧を確認することが、重要な工事データを守る第一歩になります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/19/nikkei-cloud-data-breach-construction-document-security-2026/trackback/