

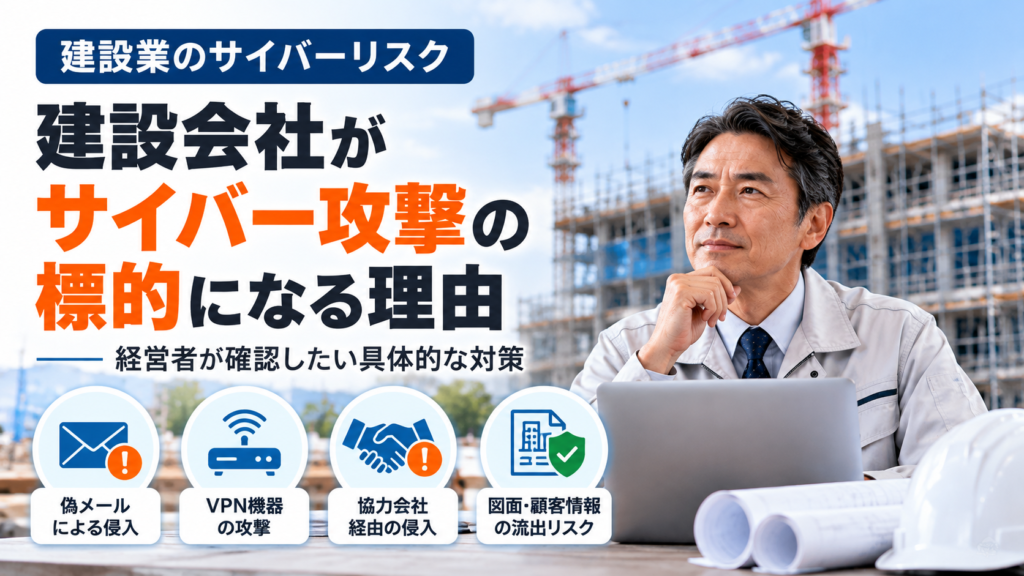
「うちは建設会社だから、サイバー攻撃とはあまり関係がない」――そう考えていませんか。
建設会社では、工事図面、施工写真、工程表、見積書、顧客情報、協力会社との連絡など、多くの業務でパソコンやクラウドサービスを利用しています。
もし、ある朝突然、施工管理システムや共有フォルダが使えなくなったらどうなるでしょうか。現場で作業を続けられたとしても、工程調整、資材発注、検査書類の作成、請求業務に支障が生じる可能性があります。
この記事では、建設会社がサイバー攻撃を受ける理由、代表的な侵入経路、工事や経営への影響、そして経営者が今日から確認できる具体的な対策を解説します。
1. 建設会社が攻撃を受ける理由
建設業では、元請、下請、専門工事会社、設計事務所、資材業者など、多くの関係者が情報を共有します。工事ごとに参加する会社や担当者が変わるため、共有先やアクセス権限の管理が複雑になりやすい特徴があります。
また、建設会社が扱う情報には、施主の氏名・住所、工事図面、設備情報、工事原価、見積金額、取引先情報などが含まれます。こうした情報の漏えいや改ざんは、取引先との信頼関係にも影響します。
サイバー攻撃は、必ずしも特定の大企業だけを狙うものではありません。インターネットに公開された機器の弱点や、盗まれた認証情報を利用する攻撃もあります。
したがって、従業員数が少ない会社でも「自社は狙われない」と考えるのは危険です。
中小企業が確認したい基本対策は、中小企業のサイバーリスクと実務対策の総合ガイドでも紹介しています。
2. 注意したい4つの侵入経路
① 工事関係者を装った偽メール
「図面を修正しました」「見積書をご確認ください」「請求書を再送します」など、建設業の日常業務に似せたメールには注意が必要です。
メールのリンクから偽のログイン画面に誘導され、IDやパスワードを盗まれることがあります。添付ファイルを開くことで、不正なプログラムが実行される場合もあります。
現場での対策:差出人の表示名だけで判断しない。突然届いた添付ファイルやログイン依頼は確認する。振込先や共有先の変更は、既知の電話番号で直接確かめる。
② VPN機器や遠隔接続サービス
本社と現場事務所を接続するVPN機器や遠隔操作サービスは、便利な一方で、脆弱性が放置されていると不正アクセスの入口になる可能性があります。
現場での対策:利用機器の型番、保守期限、更新状況を確認する。不要な遠隔接続を停止し、利用できる場合は多要素認証を設定する。
③ 協力会社とのアカウント共有
図面や施工情報を共有する際に、複数人で同じIDを使ったり、工事終了後もアクセス権限を残したりすると、管理できない利用者が増えるおそれがあります。
現場での対策:利用者ごとにアカウントを分け、必要な情報だけ閲覧できるようにする。工事終了時や担当変更時には権限を見直す。
④ 現場端末とWi-Fi
現場監督のスマートフォン、共用パソコン、タブレット、現場事務所のWi-Fiも管理対象です。端末の紛失、更新不足、弱いパスワードなどが情報漏えいの原因になり得ます。
現場での対策:端末の画面ロックと更新を徹底する。Wi-Fiの管理用パスワードを初期設定のままにしない。紛失時の連絡先と対応手順を決めておく。
3. 工事と経営に及ぶ影響
サイバー事故の損失は、パソコンの修理費だけではありません。建設業では、現場ごとの工程や契約上の期限に影響する可能性があります。
- 工事の中断:工程表や施工情報が確認できず、作業調整が滞る。
- 工程遅延:図面や検査書類を利用できず、次工程への引継ぎや引渡しが遅れる。
- 追加費用:代替作業、資料の再作成、原因調査、システム復旧などの費用が生じる。
- 資金繰りへの影響:請求や検査、引渡しの遅れが入金時期に影響する場合がある。
- 取引先への影響:図面や顧客情報が流出すると、発注者や協力会社への説明が必要になる。
例えば、複数の現場を抱える設備工事会社で共有フォルダが利用できなくなった場合、施工図の確認や資材の手配が遅れ、現場ごとに影響が広がる可能性があります。
ただし、実際の損失や法的責任は、事故原因、契約内容、代替手段の有無などによって異なります。サイバー攻撃があっただけで、必ず工期遅延や賠償責任が発生するわけではありません。
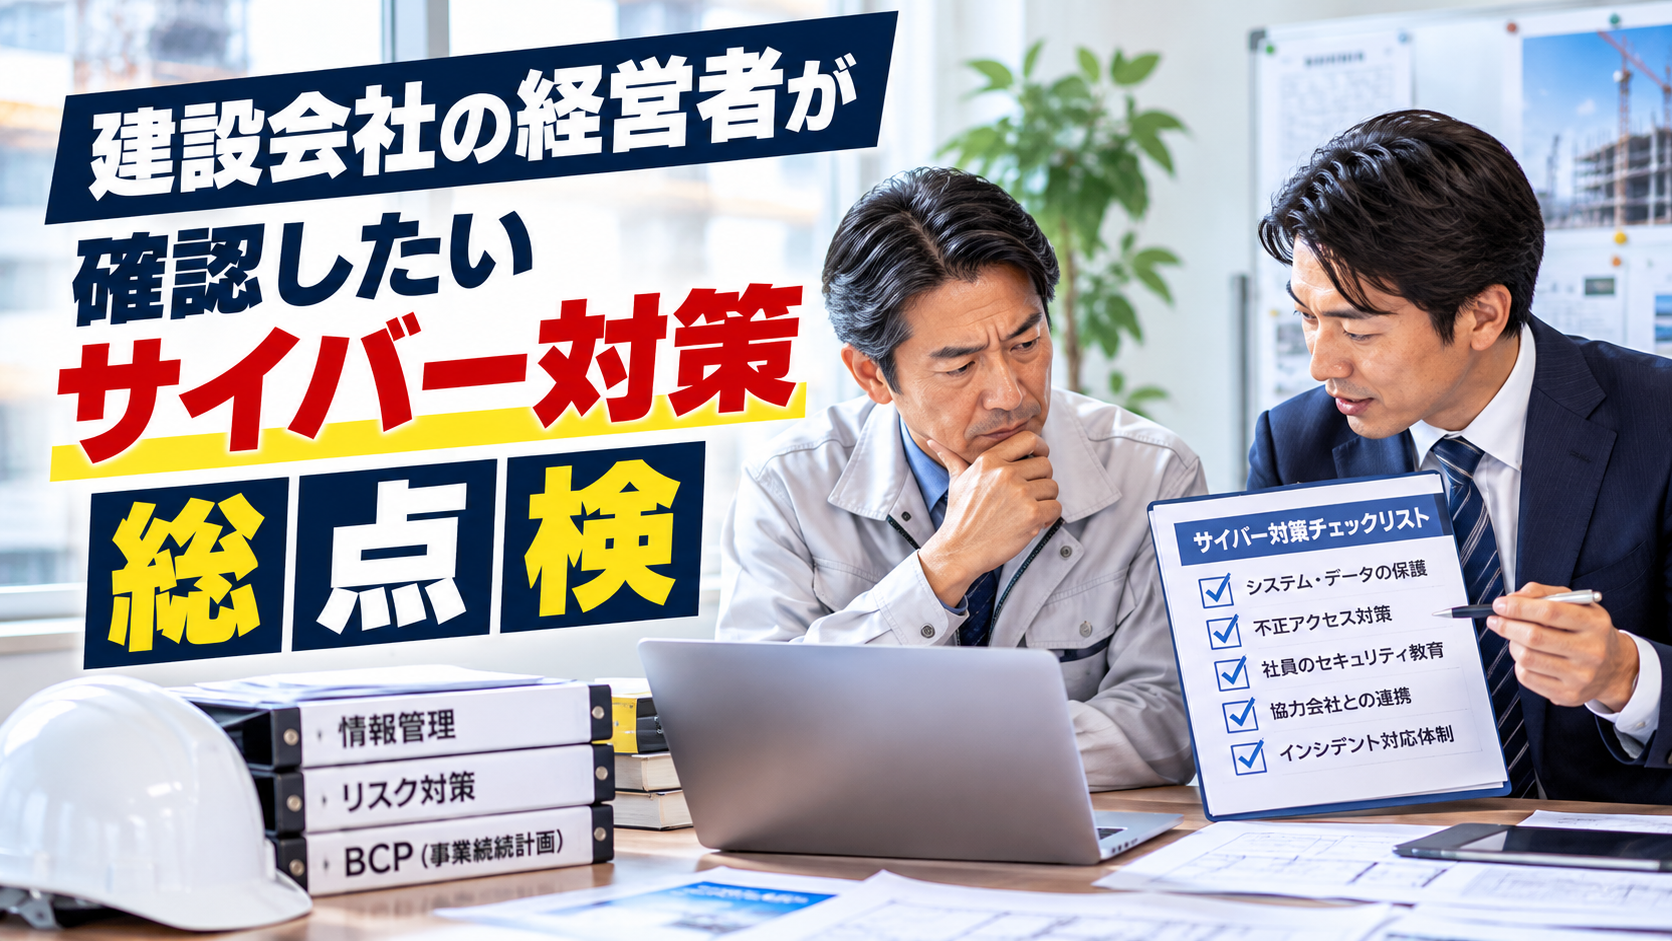
4. 経営者が確認したい5つの対策
最初から高額なシステムを導入する必要はありません。まずは現在の管理状況を把握し、優先順位を決めることが重要です。
- 重要データを把握する:図面、工程表、顧客情報、見積書、請求データの保存場所と管理担当者を確認する。
- 多要素認証を設定する:メール、クラウド、遠隔接続など、重要なサービスから優先する。
- 機器とソフトを更新する:VPN機器、パソコン、スマートフォン、業務ソフトの更新状況を確認する。
- バックアップを復元できるか試す:重要データを別の場所にも保存し、実際に取り出せるか確認する。
- 事故連絡先を決める:現場責任者、社内担当者、保守会社、必要に応じて保険会社などへの連絡手順を整理する。
特にバックアップは、保存しているだけでは十分とは限りません。攻撃によって同時に暗号化されない構成になっているか、復元に必要な時間はどの程度かを確認しておきましょう。
現場業務を止めないための準備については、サイバーBCPと事業継続・復旧訓練の解説も参考になります。
5. 被害が疑われた場合の初動対応
不審な画面表示、ファイルが開けない、身に覚えのないログイン通知が届くなどの異常があった場合は、被害拡大を防ぐ対応が必要です。
- 異常を報告する:発見した社員が、決められた責任者へすぐに連絡する。
- 影響範囲を確認する:どの端末、システム、現場で異常が発生しているか整理する。
- 専門担当者と隔離を判断する:感染が疑われる端末は、状況に応じてネットワークから切り離す。証拠を失わないよう、むやみに初期化しない。
- 記録を残す:発見時刻、画面表示、操作履歴、関係者との連絡内容を記録する。
- 業務継続を判断する:影響のない現場で安全に続けられる作業と、停止すべき業務を分ける。
個人情報の漏えいが疑われる場合は、個人情報保護委員会への報告や本人通知の要否も確認する必要があります。契約上の通知義務についても、発注者との契約内容を確認してください。
事故の原因が不明な段階で、取引先に「被害はありません」と断定することは避け、確認できた事実と調査中の事項を分けて説明することが大切です。
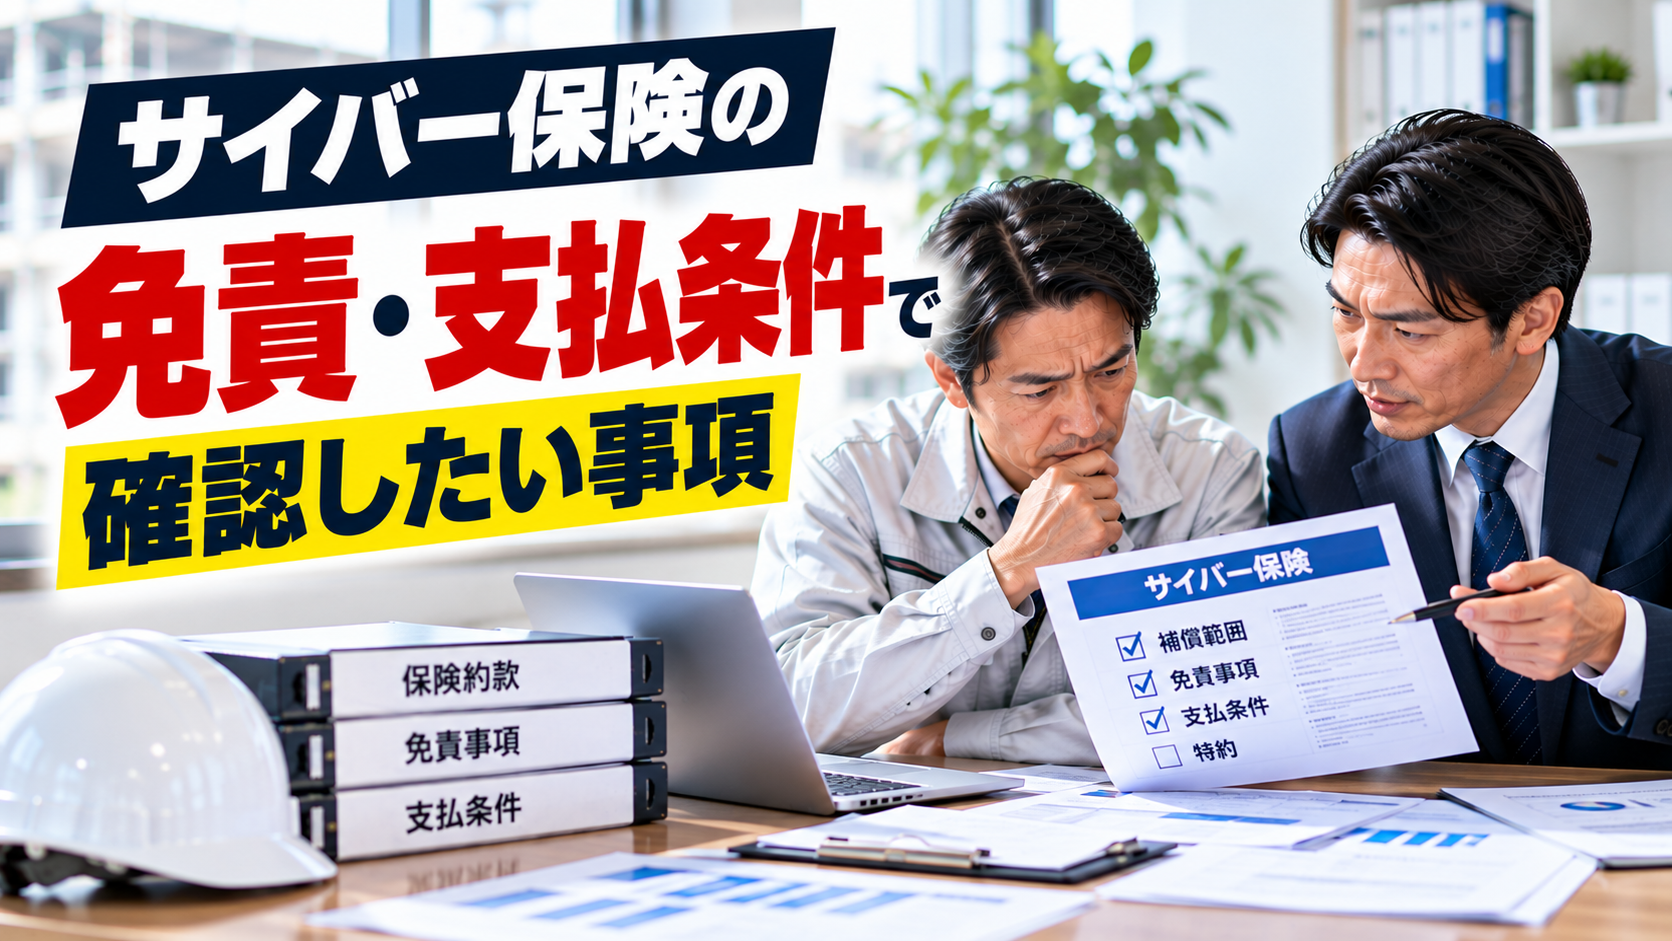
6. サイバー保険の確認ポイント
セキュリティ対策を実施しても、サイバー事故の可能性を完全になくすことはできません。万一の費用負担に備える手段の一つがサイバー保険です。
ただし、保険に加入していれば、工事遅延や売上減少などの損失がすべて補償されるわけではありません。
建設会社では、次の点を確認しておくとよいでしょう。
- 事故原因の調査費用やシステム復旧費用が対象になるか
- 情報漏えいに伴う賠償責任や対応費用の補償範囲
- 自社システムの停止による利益減少が対象になる条件
- 協力会社や外部クラウドの事故に関する取扱い
- 工期遅延、違約金、契約上の責任に関する免責・制限
- 事故発生時の連絡期限、自己負担額、支払限度額
補償内容は保険会社や商品、契約条件によって異なります。実際の保険証券、約款、特約で確認することが必要です。
補償の違いを整理したい場合は、サイバー保険の比較と確認ポイントも参考にしてください。
7. まとめ|今日確認する3項目
建設会社がサイバー攻撃に備えるうえで重要なのは、「自社は狙われない」と考えるのではなく、どこから侵入され、どの業務に影響するかを把握することです。
まずは、次の3項目を社内で確認してみてください。
- 重要な図面・工程表・顧客情報はどこに保存されているか。
- メール・クラウド・VPN機器の管理担当者と更新状況を把握しているか。
- システムが使えなくなった場合、誰に連絡し、どの業務を優先するか決まっているか。
すべてを一度に改善する必要はありません。まず一つ確認し、できていない点を一つ改善する。その積み重ねが、工事の継続と取引先からの信頼を守ることにつながります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/18/construction-cyber-attack-target-reasons/trackback/