

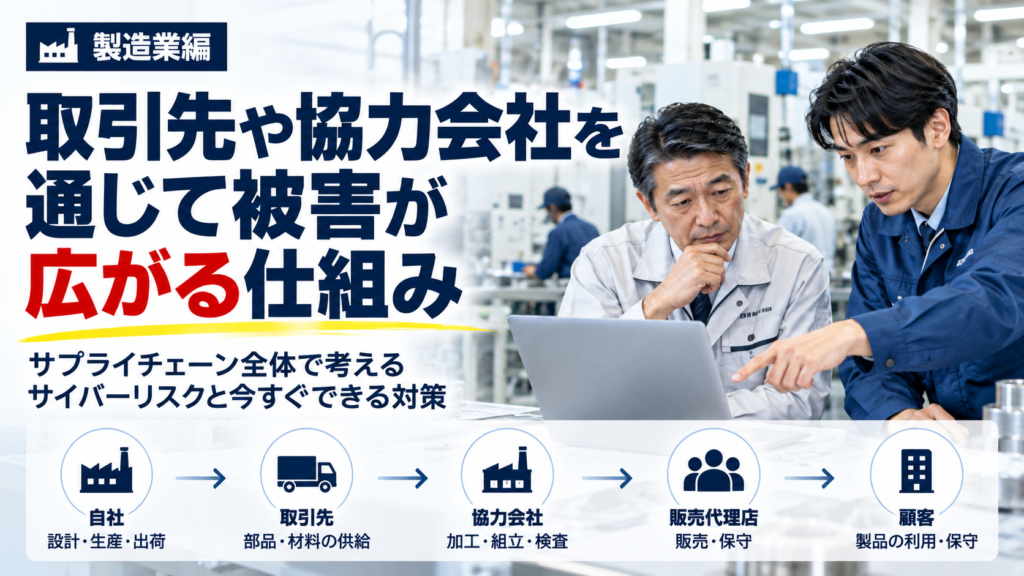
製造業の社長、もし主要な協力会社がサイバー攻撃を受けたら、自社の生産や納期にはどのような影響があるでしょうか。
自社のシステムが正常に動いていても、重要部品が届かない、外部の保守サービスが利用できない、取引先との図面共有が停止するといった理由で、生産に支障が生じる可能性があります。
さらに、協力会社のアカウントが不正利用され、自社の設計図面や業務システムへのアクセスに悪用されるケースも想定されます。
今回は、製造業の取引先・協力会社とのつながりに注目し、被害が広がる仕組みと、社長が確認しておきたい具体的な対策を解説します。
取引先から被害が広がる3つの経路
サプライチェーンを通じたサイバー被害には、複数の経路があります。ここでは、製造業の実務に関係する3つに整理します。
1.外部接続を通じたシステム侵害
設備メーカーや保守会社が、工場設備の点検・設定変更などのためにリモート接続する場合があります。
その接続に利用するアカウントや機器が侵害されると、条件によっては自社ネットワークへの不正アクセスの入口となる可能性があります。
ただし、外部保守会社が攻撃されたからといって、必ず自社にも侵入されるわけではありません。接続範囲、認証設定、ネットワーク分離などによってリスクは異なります。
2.図面や業務情報の共有を通じた漏えい
加工会社や設計協力会社との間で、CADデータ、製品仕様書、検査資料、発注情報などを共有することがあります。
共有先のアカウントが侵害されたり、クラウドの公開設定に不備があったりすると、自社の重要情報まで外部に流出する可能性があります。
特に、取引先から預かった未発表製品の図面などは、秘密保持契約上の対応が必要になる場合があります。
3.部品・材料の供給停止による間接的な被害
重要な部品や材料を供給する企業がランサムウェアなどの被害を受け、生産や出荷を停止すると、自社も必要な部品を調達できなくなる場合があります。
これは、自社のシステムが攻撃されたわけではなくても発生し得る、サプライチェーン特有の事業中断リスクです。
協力会社の侵害が自社に及ぶ具体例
例えば、ある部品製造会社が、加工協力会社とクラウドストレージで設計図面を共有しているとします。
協力会社の担当者が偽のログイン画面に認証情報を入力し、アカウントを第三者に不正利用された場合、共有フォルダー内の情報が閲覧・取得される可能性があります。
その共有フォルダーに自社の図面だけでなく、顧客から預かった仕様書まで保存されていれば、複数企業に関係する情報漏えい事故となるおそれがあります。
一方、外部からの閲覧が確認されても、実際に情報が取得されたかどうかは、アクセスログなどの調査が必要です。
重要なのは、協力会社を疑うことではありません。どの情報を共有し、誰がアクセスでき、事故が起きた際にどう連絡するかを明確にしておくことです。
製造業で影響が大きくなりやすい理由
製造業では、部品調達、加工、組立、検査、物流など、複数企業が役割を分担することがあります。
特定の協力会社だけが対応できる加工工程や、代替調達が難しい専用部品がある場合、その企業の操業停止が自社の生産計画に影響する可能性があります。
- 特定の加工会社に依存している工程がある
- 代替品をすぐに調達できない部品がある
- 取引先と図面・製造データを日常的に共有している
- 外部保守会社が工場設備にリモート接続している
- 納期の変更が複数の取引先に影響する
こうした依存関係を把握しておくことが、サプライチェーンリスクを考える第一歩です。
生産停止・情報漏えい・資金への影響
生産停止と納期遅延
重要部品が届かない場合、代替調達や工程変更が必要になることがあります。対応できなければ、生産や納期に影響します。
調査・復旧・代替対応の費用
自社システムへの影響確認、共有アカウントの停止、外部専門家への相談、代替調達、緊急輸送などに費用がかかる可能性があります。
取引先への説明と契約上の対応
顧客の図面や仕様書が関係する場合、秘密保持契約や基本取引契約に基づき、通知や説明が必要となる場合があります。
ただし、事故が発生したことだけで損害賠償責任が自動的に確定するわけではありません。契約内容、責任原因、損害、因果関係などによって判断されます。
資金繰りへの影響
生産や出荷の遅れによって入金時期が変わる一方、人件費や設備費用などの支払いは続く場合があります。追加費用も含め、現金収支への影響を確認することが重要です。
社長が確認したい7つの対策
- 重要な取引先の把握:停止すると自社の生産に影響する協力会社や仕入先を洗い出す。
- 代替調達の確認:重要部品や加工工程について、代替先と切り替えに必要な時間を確認する。
- 共有情報の整理:社外と共有する図面・仕様書・顧客情報の種類を把握する。
- アクセス権限の点検:外注先や退職者などに不要なアクセス権限が残っていないか確認する。
- 外部保守接続の管理:接続先、利用者、認証手段、接続可能な時間や範囲を確認する。
- 事故時の連絡手順:取引先が被害を受けた際、誰から誰へ連絡するか決めておく。
- 停止時の対応訓練:主要取引先が数日間停止した場合を想定し、代替生産や納期調整の手順を確認する。
最初に取り組むなら、「止まると自社の生産に影響する取引先を3社挙げる」ことから始めてみてください。
取引先と事前に決めておきたいこと
取引先とのサイバーリスク対策では、一方的に厳しい条件を求めるよりも、実際に運用できるルールを共有することが重要です。
- 情報共有に利用するサービスと管理責任者
- 図面や顧客情報の保管・削除ルール
- 不審なアクセスが確認された場合の連絡先
- 事故が疑われた際の初期連絡と追加報告の手順
- 外部保守接続の許可・停止方法
- 生産停止時の代替対応や納期調整の連絡方法
特に重要なのは、事故の詳細がすべて判明する前でも、必要な初期連絡を行える体制です。
情報漏えいに関する法令上の報告義務や、契約上の通知義務がある場合は、それぞれの条件を確認する必要があります。
被害が疑われたときの初動対応
取引先や協力会社からサイバー事故の連絡があった場合、自社への影響があるかを確認します。
- 取引先の事故状況と、自社に関係するサービス・情報を確認する。
- 外部接続や共有アカウントへの影響をIT担当者と確認する。
- 必要に応じて専門家の助言を得ながら接続制限などを行う。
- 関連するログや記録を保全する。
- 重要部品や工程の供給継続見込みを確認する。
- 顧客への納期影響や契約上の通知義務を確認する。
- 復旧状況を継続的に確認し、代替対応を調整する。
影響を十分に確認せずに接続を再開したり、関連するログを削除したりすると、調査が難しくなる場合があります。
サイバー保険の確認ポイント
サプライチェーンを通じた事故では、自社が直接攻撃された場合と、取引先が攻撃されて自社の事業に影響した場合とで、保険上の取扱いが異なることがあります。
- 外部委託先やクラウド事業者の事故が補償対象となるか
- 仕入先や加工協力会社の操業停止による自社の利益減少が対象となるか
- 利益減少に待機期間や補償期間の制限があるか
- 事故調査・システム復旧費用が対象となるか
- 取引先の情報漏えいに関連する法律上の賠償責任が対象となるか
- 契約上の違約金や純粋な納期遅延損害の取扱いはどうか
- 事故発生時の通知、事前承認、免責金額などの条件は何か
特に、部品供給会社の操業停止によって自社の生産が止まった場合は、一般的なサイバー保険で当然に補償されるものではありません。補償対象となる外部事業者の範囲、事故原因、対象となる損失などを約款や特約で確認する必要があります。
サイバー保険の基本は中小企業のサイバー保険実務ガイド、補償内容の違いはサイバー保険の比較記事で紹介しています。
まとめ|自社だけでなく取引先とのつながりを確認する
製造業のサイバーリスクは、自社のパソコンやシステムだけで完結するものではありません。
協力会社との図面共有、設備の外部保守、部品供給など、日常業務のつながりを通じて被害が及ぶ可能性があります。
まずは、「この取引先が3日間止まったら、自社のどの工程に影響するか」を確認してみてください。
生産停止に備えた復旧手順や訓練については、サイバーBCPと復旧訓練の解説も参考になります。
参考資料
※本記事は一般的な情報提供を目的としています。実際の事故における責任や保険金の支払可否は、事実関係や契約条件によって異なります。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/18/manufacturing-supply-chain-cyber-risk-partners/trackback/