

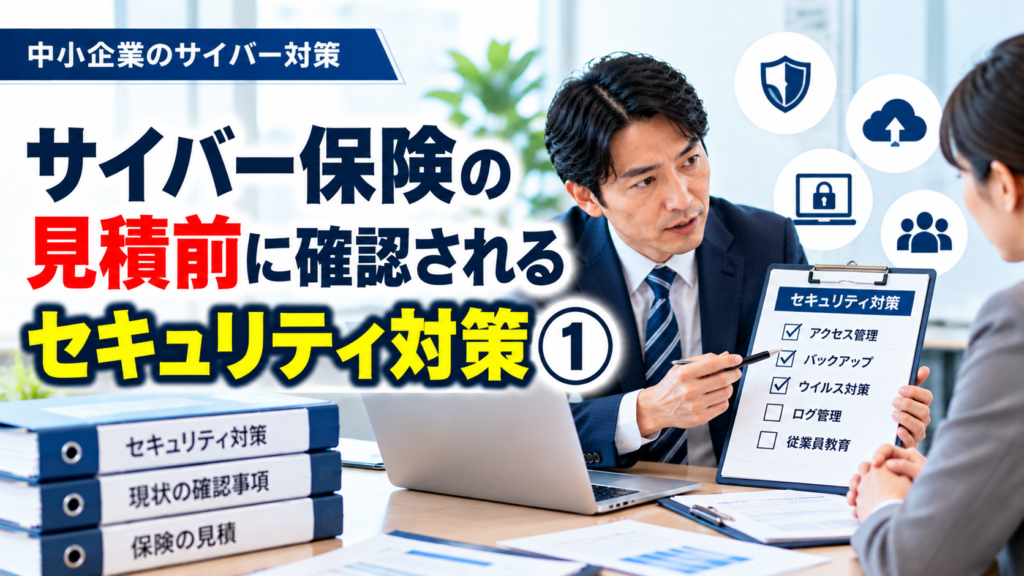
社長、サイバー保険の見積りを検討する際、自社のセキュリティ対策について何を確認されるかご存じですか。
中小企業でも、サイバー攻撃による業務停止や情報漏えいなどへの備えを考える機会が増えています。その際、保険の見積りや引受判断にあたり、企業の情報管理体制やセキュリティ対策について質問される場合があります。
ただし、確認項目はすべての保険会社や商品で共通しているわけではありません。今回は、保険の加入を前提とせず、経営者が自社のセキュリティ対策を整理するために知っておきたい事項を解説します。
見積前に確認される可能性があるセキュリティ対策、質問書とリスク診断の違い、アクセス管理、多要素認証、バックアップ、端末管理、事故時の連絡体制、回答時の注意点を整理します。
目次[開く/閉じる]
1.見積前にセキュリティ対策を確認する理由
サイバー保険では、企業の業種や規模、事業内容、保有する情報、システムの利用状況などに加え、セキュリティ対策の実施状況が確認される場合があります。こうした情報は、保険会社がリスクを評価し、引受条件などを検討するための材料となることがあります。
ただし、どの項目が確認されるか、どのように評価されるかは保険会社や商品によって異なります。また、対策を実施していることだけで、見積りの提示や契約の引受けが保証されるわけではありません。
経営者にとって重要なのは、見積りのためだけに対策を整えるのではなく、日頃から自社のセキュリティ管理状況を把握しておくことです。
2.質問書やリスク診断で確認される事項
保険会社や商品によっては、見積りや引受判断にあたり、質問書の提出やセキュリティ対策に関する確認を求められることがあります。質問書には、企業の基本情報に加えて、技術的な対策や事故対応体制などを記載する場合があります。
一方、リスク診断は、企業のセキュリティ管理状況を把握するための確認や評価を指す場合があります。ただし、その名称、実施方法、提出の必要性、評価の扱いは一律ではありません。
| 確認分野 | 質問される可能性のある内容 | 社内で確認する担当先 |
|---|---|---|
| アクセス管理 | 利用者ID、管理者権限、退職者アカウント | 情報システム担当者・IT保守会社 |
| 認証対策 | 多要素認証、外部接続の保護 | 情報システム担当者・サービス管理者 |
| バックアップ | 保存方法、保管場所、復元確認 | IT保守会社・業務システム管理者 |
| 端末管理 | セキュリティ対策ソフト、更新状況 | IT保守会社・端末管理者 |
| 教育・運用 | 従業員への注意喚起、事故報告手順 | 総務・管理部門 |
| 事故対応 | 緊急連絡先、対応責任者、外部委託先 | 経営者・管理責任者 |
この表は一般的なセキュリティ管理の確認例です。すべての保険会社が同じ質問をする、あるいはすべての項目を必須条件としているという意味ではありません。実際の質問書や引受条件は、対象となる保険会社・商品で確認する必要があります。
3.アクセス権限とアカウント管理
会社の業務システムでは、従業員ごとに利用できる情報や機能を適切に管理することが重要です。必要以上に強い権限が付与されていると、不正利用やアカウント侵害が発生した場合に影響が広がる可能性があります。
特に確認したいのは、退職者や異動者のアカウントが残っていないか、管理者権限を持つ利用者が必要最小限になっているかという点です。外部委託先へ付与しているアカウントについても、利用目的や管理責任者を把握しておく必要があります。
社長が確認したいこと
- 退職者のアカウントは速やかに停止されているか
- 管理者権限を持つ従業員を把握しているか
- 複数人で同じIDを共用していないか
- 外部委託先のアクセス権限を定期的に見直しているか
アクセス管理は、見積りのためだけでなく、日常的な情報管理の基本となる対策です。
4.多要素認証と外部接続の安全性
多要素認証とは、パスワードだけでなく、別の認証要素を組み合わせて本人確認を行う仕組みです。パスワードが漏えいした場合でも、不正ログインのリスクを減らすために役立ちます。
特に、社外から利用する業務システム、クラウドサービス、管理者アカウントなどでは、認証の強化が重要です。ただし、多要素認証を導入していても、すべての不正アクセスを防げるわけではありません。
会社としては、どのサービスに多要素認証が設定されているか、設定できないサービスが残っていないかを確認することが大切です。
「多要素認証を導入している」という回答だけでは、すべての利用者やサービスが対象かどうか分からない場合があります。対象システム、対象アカウント、例外の有無まで整理すると、実態を把握しやすくなります。
5.バックアップと復元テスト
ランサムウェア感染やシステム障害などによってデータが利用できなくなった場合、バックアップが事業再開の重要な手段になることがあります。しかし、バックアップを保存しているだけでは、必要なときに復旧できるとは限りません。
保存先が通常のネットワークと常時接続されている場合、攻撃の影響を受ける可能性もあります。そのため、バックアップの保護方法、保存世代、復元テストの実施状況などを確認することが重要です。
確認したい事項
- 重要な業務データをバックアップしているか
- 保存先が攻撃の影響を受けにくい構成になっているか
- バックアップの取得状況を確認しているか
- 実際にデータを復元するテストを行っているか
- 復旧に必要な時間を把握しているか
バックアップの有無と、事業を再開できる状態に戻せるかどうかは、分けて考える必要があります。
6.端末管理とウイルス対策
業務で使用するパソコンやサーバーなどの端末を把握し、適切に管理することも重要です。利用している機器の台数や管理者が分からない状態では、更新漏れや対策漏れを発見しにくくなります。
ウイルス対策ソフトなどの導入状況を確認する際には、単に導入済みかどうかだけでなく、正常に稼働しているか、管理対象から外れた機器がないかを確認することが大切です。
また、従業員が私物の端末を業務で使用している場合には、会社の情報をどのように保護するかも検討する必要があります。
7.更新管理と脆弱性への対応
OSや業務ソフト、ネットワーク機器などに脆弱性が見つかった場合、修正プログラムの適用や設定変更が必要になることがあります。更新が長期間行われていない機器は、攻撃の対象となる可能性があります。
ただし、業務システムによっては、更新による動作への影響を確認する必要があります。重要なのは、更新の必要性を把握し、優先順位を決めて対応する管理体制を整えることです。
確認したい事項
- 使用しているOSやソフトの一覧があるか
- サポート終了製品が残っていないか
- 重要な更新情報を誰が確認するか決まっているか
- 更新できない機器について代替対策を検討しているか
8.従業員教育と不審メールへの備え
サイバー攻撃への備えでは、技術的な対策だけでなく、従業員が異常に気づき、報告できることも重要です。不審なメールや偽のログイン画面、取引先を装った連絡などは、日常業務の中で遭遇する可能性があります。
そのため、従業員への注意喚起や教育、相談しやすい社内体制が役立ちます。ただし、教育を実施したことだけで攻撃を防げるわけではなく、認証対策やアクセス管理などと組み合わせる必要があります。
社長は、従業員が不審なメールを受け取ったとき、誰へ報告するかを把握しているか確認してみましょう。
9.ログ管理と事故の早期発見
システムのログには、ログイン履歴や操作記録、通信状況などが残る場合があります。これらは、不審な操作の発見や、事故発生後の原因調査に役立つことがあります。
ただし、ログを保存しているだけでは、不審な動きを必ず発見できるわけではありません。どのログを保存し、誰が確認し、異常があった場合にどのように対応するかという運用も重要です。
ログの保存期間や管理方法は、システムの種類、事業上の必要性、法令や契約上の条件などを踏まえて決める必要があります。
ログを取得していても、異常を検知する仕組みや確認担当者がいなければ、事故の発見が遅れる可能性があります。ログを誰が管理しているのか、外部委託している場合はどこまで対応してもらえるのかを確認しましょう。
10.事故発生時の連絡体制と外部委託先
サイバー事故が疑われる場合、誰が状況を確認し、誰が対応を判断するかが重要です。社内の担当者だけでなく、IT保守会社やクラウドサービス事業者など、外部の関係先への連絡が必要になる場合もあります。
しかし、普段のIT保守契約に、専門的な原因調査や証拠保全まで含まれているとは限りません。緊急時の受付時間や対応範囲、専門家への引継ぎが可能かどうかを事前に確認しておく必要があります。
また、経営者は、業務停止や取引先への説明など、会社として判断すべき事項を整理しておくことが大切です。
11.質問書への回答で注意したいこと
質問書への回答では、実際に確認できた内容を正確に記載することが重要です。例えば、バックアップを取得している場合でも、復元テストを実施していなければ、その違いを区別する必要があります。
また、一部のシステムに多要素認証を導入している場合、それをすべてのシステムで導入済みと表現すると、実態と異なる回答になる可能性があります。
| 確認項目 | 回答前に整理したいこと |
|---|---|
| 多要素認証 | 対象システム、対象利用者、未導入の範囲 |
| バックアップ | 取得対象、保存先、復元テストの有無 |
| ウイルス対策 | 対象端末、稼働状況、管理対象外の機器 |
| 更新管理 | 更新担当者、更新状況、未対応機器 |
| 事故対応体制 | 責任者、緊急連絡先、外部委託先の対応範囲 |
回答が分からない場合は、推測で記載せず、社内担当者やIT保守会社へ確認しましょう。質問の意味が不明確な場合も、対象となる保険会社や担当窓口に確認することが大切です。
質問書の記載内容が実際の管理状況と異なる場合、契約上の問題につながる可能性があります。申告内容に関する義務や取扱いは契約条件などによって異なるため、実際の質問書と約款等を確認してください。
12.社長のための確認チェックリスト
見積りを予定しているかどうかにかかわらず、自社のセキュリティ対策を確認してみましょう。
- □ 社内で利用している主要システムを把握している
- □ 退職者のアカウントを停止している
- □ 管理者権限を持つ利用者を把握している
- □ 重要なサービスで多要素認証の利用状況を確認している
- □ 重要なデータのバックアップを取得している
- □ バックアップの復元テストを行っている
- □ パソコンやサーバーの管理担当者を決めている
- □ セキュリティ対策ソフトの稼働状況を確認している
- □ OSやソフトの更新状況を管理している
- □ 従業員へ不審メールなどの注意喚起を行っている
- □ ログの保存と確認の担当者を把握している
- □ サイバー事故発生時の連絡先を決めている
- □ IT保守会社の事故対応範囲を確認している
- □ 未実施の対策や確認できていない事項を把握している
すべての項目が実施済みでなければならないという意味ではありません。まずは、自社の現状を正しく把握することが重要です。
13.まとめ:今日実行する一つの行動
サイバー保険の見積りや引受判断では、企業の情報管理体制やセキュリティ対策について確認される場合があります。ただし、質問項目や評価基準、必要な手続きは保険会社や商品によって異なります。
アクセス管理、多要素認証、バックアップ、端末管理、更新管理、従業員教育、ログ管理、事故時の連絡体制などは、保険の検討にかかわらず、企業のサイバーリスクを把握するうえで重要な事項です。
自社のセキュリティ対策を「実施済み」「未実施」「確認中」の3つに分けて、1枚の一覧表に整理してください。
まずはアクセス管理、多要素認証、バックアップ、端末管理、事故時の連絡体制の5項目から始めましょう。分からない項目は、IT保守会社や社内担当者へ確認することが大切です。
社長、今の会社のセキュリティ対策について、実施できていることと、まだ確認できていないことを説明できますか。
関連記事・お悩み別ガイド
サイバー事故による業務停止、復旧費用、事故発生時の相談先などについては、中小企業サイバー防衛・お悩み別インデックスから確認できます。
参考となる公的機関
※本記事は一般的な情報提供を目的としています。特定の保険商品への加入を勧めるものではありません。見積りの可否、引受条件、補償内容、質問書の取扱いは個別の契約条件などによって異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/cyber-insurance-security-checklist-before-quote/trackback/