

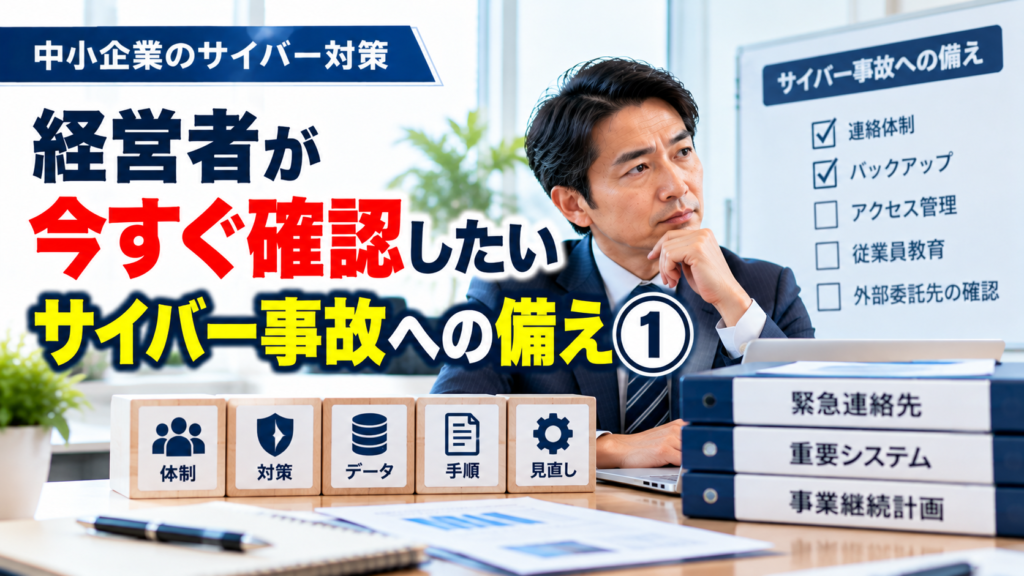
社長、もし明日、会社の業務システムが突然使えなくなったら、最初に何を確認しますか。
サイバー事故への備えは、専門的なIT知識だけの問題ではありません。受発注や顧客対応が止まったときの判断、従業員への指示、取引先への連絡、復旧までの資金繰りなど、経営そのものに関わる問題です。
本記事では、これまでの「サイバー事故と経営の備え」シリーズで取り上げた内容を整理し、中小企業の経営者が今すぐ確認できる事項を13章で解説します。すべてを一度に整える必要はありません。まず自社の現状を把握し、優先順位を決めることが大切です。
緊急連絡体制、停止すると困る業務、アクセス管理、バックアップ、端末の更新、従業員教育、外部専門家との役割分担、復旧費用への備えを確認できます。最後に、社長向けの実践チェックリストを掲載しています。
目次[開く/閉じる]
1.サイバー事故への備えは経営課題
サイバー事故というと、パソコンやネットワークの問題を思い浮かべるかもしれません。しかし、業務システムが停止すれば、受発注、請求、顧客対応、生産管理など、日常業務に影響が及ぶ可能性があります。
例えば、受発注システムが利用できなくなれば、取引先への納品確認や請求処理が遅れるかもしれません。影響の大きさは業種やシステム構成によって異なりますが、技術的な復旧だけでなく、経営判断も必要になることがあります。
経営者が最初に考えたいのは、「攻撃を完全に防ぐこと」だけではなく、「万一のとき、会社として何を優先するか」です。
システムが停止しても、必ず売上減少や情報漏えいが発生するわけではありません。一方で、停止した業務や復旧までの期間によっては、事業への影響が大きくなる可能性があります。
2.最初に確認したい緊急連絡体制
サイバー事故が疑われる場合、最初に誰へ連絡するか決まっているでしょうか。社内の責任者、IT保守会社、システム提供会社などの連絡先が分からなければ、初動対応が遅れる可能性があります。
連絡先は、普段利用しているパソコンやクラウドサービスだけに保存しないことも重要です。システムが停止しているときでも確認できるよう、適切に管理した紙の一覧や別の保管手段を用意しておきましょう。
緊急連絡先に記載したい事項
- 社内の事故対応責任者と代行者
- IT保守会社の連絡先と受付時間
- 重要な業務システムの提供会社
- 必要に応じて相談する事故対応専門家
- 取引先への連絡を判断する責任者
連絡先を一覧にするだけでなく、担当者が不在の場合の対応も決めておくと、初動の混乱を減らすことにつながります。
3.停止すると困る業務の優先順位
事故が発生した場合、すべてのシステムを同時に復旧できるとは限りません。そのため、会社にとって重要な業務を事前に整理し、優先順位を決めておくことが大切です。
例えば、建設業では工程管理や図面共有、製造業では生産管理、商社では受発注や在庫管理、介護関連事業では利用者情報やサービス提供に必要な記録などが重要になる場合があります。ただし、同じ業種でも企業によって優先順位は異なります。
| 確認する業務 | 停止した場合の影響例 | 事前に考えること |
|---|---|---|
| 受発注・顧客対応 | 注文確認や取引先への回答の遅れ | 代替連絡手段と担当者 |
| 生産・現場管理 | 工程や作業の調整への影響 | 重要な情報の確認手段 |
| 請求・支払 | 請求処理や支払業務の遅れ | 期限と代替手順 |
| 従業員管理 | 勤怠・給与処理への影響 | 必要な記録と責任者 |
| 顧客・取引先情報 | 必要な情報を参照できない | 安全な保管と代替手段 |
まずは「1日止まると困る業務」を3つ書き出してみましょう。業務と、それを支えるシステムを結び付けて整理すると、復旧時の優先順位を考えやすくなります。
4.アクセス管理と多要素認証
社内システムのアカウント管理は、日常的なセキュリティ対策の基本です。退職者のアカウントが残っていたり、必要以上に強い管理者権限が付与されていたりすると、不正利用が発生した場合に影響が広がる可能性があります。
また、重要なクラウドサービスや社外からの接続では、多要素認証の利用状況を確認することが大切です。多要素認証は不正ログインのリスクを減らす対策ですが、すべての攻撃を防ぐものではありません。
確認したいこと
- 退職者や異動者のアカウントを見直しているか
- 管理者権限を持つ利用者を把握しているか
- 重要なサービスで多要素認証を設定しているか
- 外部委託先のアクセス権限を管理しているか
5.バックアップと復元できる状態
重要なデータをバックアップしていても、事故発生時に必ず復元できるとは限りません。バックアップが破損していたり、攻撃の影響を受けていたりすると、復旧が難しくなる場合があります。
そのため、取得対象や保存先だけでなく、復元テストの実施状況も確認することが重要です。必要な業務を再開するために、どのデータが必要で、どの程度の時間がかかるかを把握しておきましょう。
①必要なデータを保存しているか。②バックアップ自体が保護されているか。③実際に復元できるか。この3点を分けて確認しましょう。
6.端末管理・ウイルス対策・更新管理
会社で使用しているパソコン、サーバー、ネットワーク機器などを把握できているでしょうか。管理対象から外れた端末や更新されていないソフトが残っていると、対策漏れが生じる可能性があります。
セキュリティ対策ソフトは、導入済みかどうかだけでなく、正常に稼働しているかを確認することが重要です。また、OSやソフトの更新について、誰が情報を確認し、対応を判断するかを決めておきましょう。
更新できない業務システムがある場合には、機器の隔離やアクセス制限など、環境に応じた代替対策を検討する必要があります。
7.従業員教育と異常の報告手順
サイバー事故への備えは、情報システム担当者だけの仕事ではありません。従業員が不審なメールやログイン画面、通常と異なるシステムの動作に気づいたとき、速やかに報告できる体制が重要です。
例えば、取引先を装ったメールで送金先の変更を求められた場合や、身に覚えのない認証通知が届いた場合に、どこへ相談するかを共有しておきましょう。教育だけで攻撃を完全に防ぐことはできませんが、異常の早期発見につながる可能性があります。
従業員が報告をためらわないよう、責めることよりも早期の連絡を重視する社内運用が大切です。
8.IT保守会社と事故対応専門家の役割
普段からIT保守会社にシステム管理を任せている企業でも、サイバー事故の原因調査や証拠保全、専門的な復旧支援まで契約に含まれているとは限りません。緊急時の対応範囲や受付時間を確認しておく必要があります。
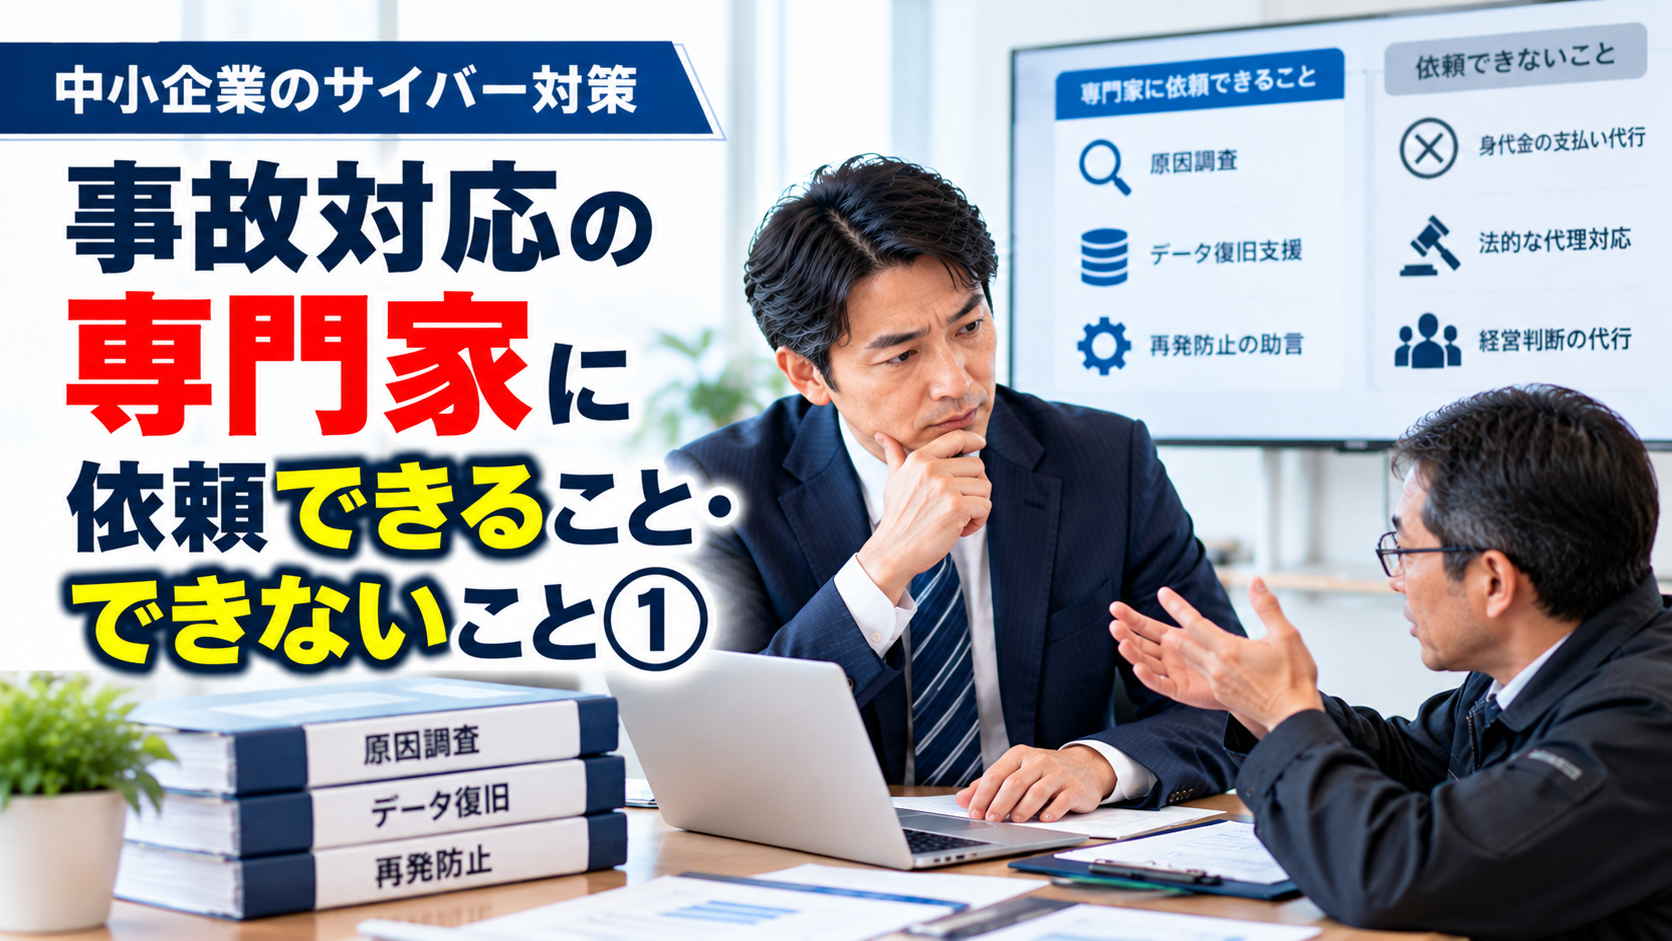
事故対応専門家は、原因調査、被害拡大防止、証拠保全、復旧支援などを行う場合があります。ただし、すべての専門家が同じ業務を担当できるわけではなく、復旧結果が保証されるものでもありません。
一方、どの業務を優先して再開するか、復旧予算をどこまで確保するか、取引先に何を伝えるかといった事項は、会社としての判断が必要です。
| 担当 | 主な役割の例 | 事前に確認したいこと |
|---|---|---|
| 経営者 | 業務再開の優先順位、予算、対外対応の判断 | 代行者と意思決定手順 |
| 社内担当者 | 状況の把握、社内連絡、記録の整理 | 連絡先と担当範囲 |
| IT保守会社 | 管理対象システムの確認と技術支援 | 事故対応の契約範囲 |
| 事故対応専門家 | 原因調査、封じ込め、証拠保全、復旧支援など | 対応時間、作業範囲、費用 |
9.業務停止時の売上・資金繰りへの備え
システム停止によって受発注や請求などが遅れた場合、売上や入金時期に影響が生じる可能性があります。一方で、給与や家賃、外注費などの支払いが続く場合もあります。
そのため、停止すると困る業務だけでなく、支払期限や資金繰りへの影響を考えておくことが大切です。実際の影響額は企業の売上構造や代替手段、停止期間によって異なるため、一律の金額で判断することはできません。
経営者が確認したいこと
- 重要な入金予定と支払期限を把握しているか
- 受発注が止まった場合の代替手順があるか
- 給与や外注費の支払いに必要な情報を確認できるか
- 業務停止が長引いた場合の相談先を決めているか
10.復旧費用と外部支援の確認
サイバー事故への対応では、原因調査、データ復旧、システム再構築、外部専門家への依頼など、さまざまな費用が発生する場合があります。どの作業が必要になるかは、事故の内容や被害範囲によって異なります。
また、費用が発生する時期と、実際に業務を再開できる時期が一致するとは限りません。緊急時に誰が外部支援を依頼し、追加費用を承認するかを決めておくことが大切です。
同じ種類の攻撃でも、企業のシステム構成やバックアップの状態などによって必要な作業は異なります。専門家への依頼時には、対応範囲、費用条件、追加作業の扱いを確認しましょう。
11.対策の優先順位と継続的な見直し
サイバー事故への備えは、一度チェックリストを作れば終わるものではありません。従業員の入退社、システムの入替え、外部委託先の変更などに合わせて、対策を見直す必要があります。
最初からすべての項目を完璧にするのではなく、重要な業務に直結するものや、事故時の混乱を減らすものから優先的に確認しましょう。未実施の対策は、担当者と確認期限を決めて管理することが大切です。
現状整理の3つの区分
- 実施済み:実際に確認できている対策
- 未実施:必要性を検討し、対応を進める対策
- 確認中:担当者や委託先への確認が必要な事項
「確認中」をそのまま放置せず、誰がいつまでに確認するかを決めることが、継続的な改善につながります。
12.社長のための実践チェックリスト
次の項目を確認し、自社の備えを整理してみましょう。チェックできない項目があっても、直ちに危険だと断定できるわけではありません。現状を把握するための出発点として活用してください。
緊急連絡・意思決定
- □ 事故発生時の社内責任者を決めている
- □ 責任者が不在の場合の代行者を決めている
- □ IT保守会社の緊急連絡先を確認している
- □ 連絡先をシステム停止時にも確認できる
業務継続・データ保護
- □ 停止すると困る業務を3つ挙げられる
- □ 重要業務の代替手順を検討している
- □ 重要なデータのバックアップを取得している
- □ バックアップの復元テストを行っている
アクセス・端末・従業員
- □ 退職者のアカウントを停止している
- □ 重要なサービスの多要素認証を確認している
- □ パソコンやサーバーの管理担当者を把握している
- □ OSやソフトの更新状況を確認している
- □ 従業員に異常時の報告先を共有している
外部支援・経営への影響
- □ IT保守会社の事故対応範囲を確認している
- □ 外部専門家への依頼手順を把握している
- □ 業務停止時の重要な支払期限を確認している
- □ 復旧作業や費用の承認責任者を決めている
- □ 未実施・確認中の項目に担当者を決めている
13.まとめ:今日実行する一つの行動
サイバー事故への備えでは、技術的な対策と経営上の判断を組み合わせることが重要です。緊急連絡体制、重要業務の優先順位、アクセス管理、バックアップ、端末管理、従業員教育、外部支援の役割分担を整理することで、事故時の対応を考えやすくなります。
ただし、どれほど対策を整えても、すべてのサイバー事故を防げるわけではありません。事故が発生する可能性を踏まえ、継続的に見直すことが大切です。
緊急連絡先と社内の事故対応責任者を、紙1枚にまとめて共有してください。
社内責任者、代行者、IT保守会社、重要システムの提供会社について、連絡先と受付時間を確認しましょう。システムが使えない場合でも確認できる保管方法を選び、連絡先の取扱いにも注意してください。
社長、もし明日、自社のシステムが停止したら、最初に誰へ連絡するか決まっていますか?
シリーズ全10回を振り返る
サイバー事故による経営上の悩みから、業務停止、復旧費用、事故対応の相談先、セキュリティ対策まで、シリーズの記事は中小企業サイバー防衛・お悩み別インデックスから確認できます。
参考となる公的機関
※本記事は一般的な情報提供を目的としています。個別の事故対応、法令上の義務、専門家への依頼条件などは、実際の状況や契約内容によって異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/31/cyber-incident-readiness-ceo-checklist/trackback/