

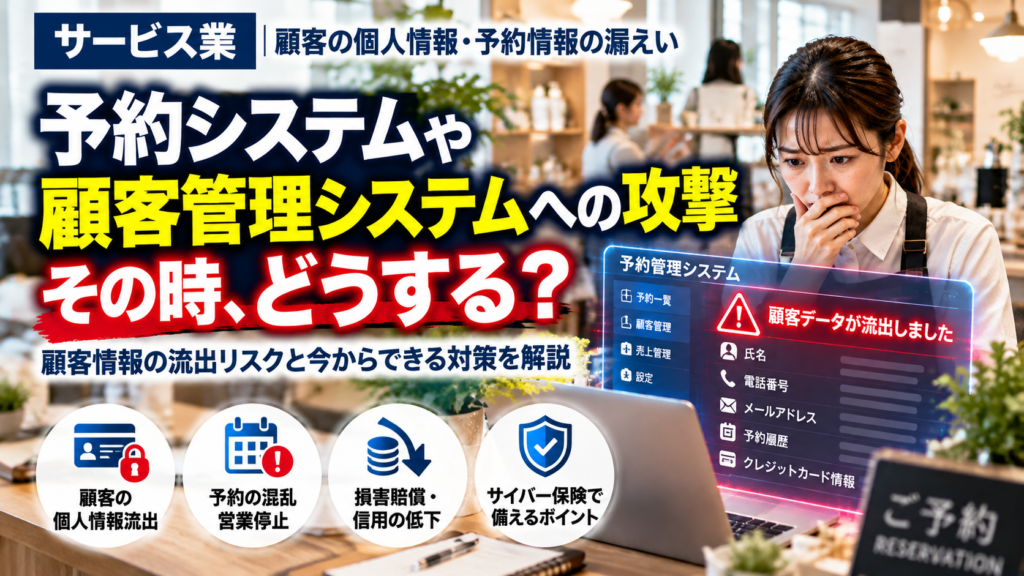
サービス業では、予約システムや顧客管理システムが日々の営業を支えています。美容室、宿泊施設、飲食店、フィットネス施設などでは、予約情報と顧客情報が密接に結びついていることも珍しくありません。
もし、これらのシステムがサイバー攻撃を受けたらどうなるでしょうか。顧客情報の漏えいだけでなく、予約受付の停止、問い合わせの集中、売上への影響など、複数の問題が同時に発生する可能性があります。
目次
- 予約システムへの攻撃で何が起こるのか
- 攻撃を受ける主な原因
- 社長が今から確認したい5つの対策
- もし攻撃が疑われたら?初動対応
- 予約システムが止まっても営業を続けられるか
- サイバー保険で確認しておきたいこと
- 今日、社長が確認できること
予約システムへの攻撃で何が起こるのか
予約システムには、顧客の氏名、電話番号、メールアドレス、予約日時、利用履歴などが保存されている場合があります。システムによっては、決済関連情報や特別な要望なども取り扱います。
不正アクセスによって、これらの情報が外部に流出する可能性があります。また、ランサムウェアなどによってシステムが利用できなくなると、予約状況の確認や新規予約の受付にも支障が生じます。
考えられる主な被害
- 顧客の氏名や連絡先、予約履歴などの漏えい
- 予約受付や変更・キャンセル処理の停止
- 顧客への連絡遅延や問い合わせの増加
- 復旧費用や専門家への調査依頼費用の発生
- 予約の取りこぼしによる売上減少
- 顧客の不安や信用低下
ただし、攻撃を受けたからといって、必ず個人情報が流出するわけではありません。情報漏えいの有無や影響範囲は、ログやシステムの状況などを調査して判断する必要があります。
攻撃を受ける主な原因
管理者アカウントの不正利用
管理者のIDやパスワードが盗まれたり、使い回していた認証情報が悪用されたりすると、第三者がシステムにアクセスするおそれがあります。多要素認証の設定や、利用者ごとの権限管理が重要です。
システムの脆弱性
予約サイトや管理画面、関連ソフトウェアの脆弱性が放置されていると、攻撃者に悪用される可能性があります。外部サービスを利用している場合は、更新や脆弱性対応の責任範囲を確認しておく必要があります。
委託先や連携サービスを経由した影響
自社でシステムを管理していなくても、予約サービスの提供会社や外部連携サービスで障害・不正アクセスが発生すれば、自社の業務に影響する場合があります。
社長が今から確認したい5つの対策
- 多要素認証:管理者アカウントや重要な管理画面に設定されているか確認する。
- アクセス権限:従業員ごとに必要最小限の権限とし、退職者のアカウントを停止する。
- 更新と保守:システムの脆弱性対応を誰が実施するのか、提供会社との契約内容を確認する。
- バックアップ:対象データ、保存先、復旧に必要な時間、復元できるかどうかを確認する。
- 代替運用:システム停止時の予約受付、既存予約の確認、顧客連絡の手順を決めておく。
特に大切なのは、バックアップがあることだけで安心しないことです。実際に復元できるか、必要なデータをどの程度の時間で戻せるかを確認しておきましょう。
もし攻撃が疑われたら?初動対応
この記事を書いた人


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/service-reservation-system-cyberattack/trackback/