


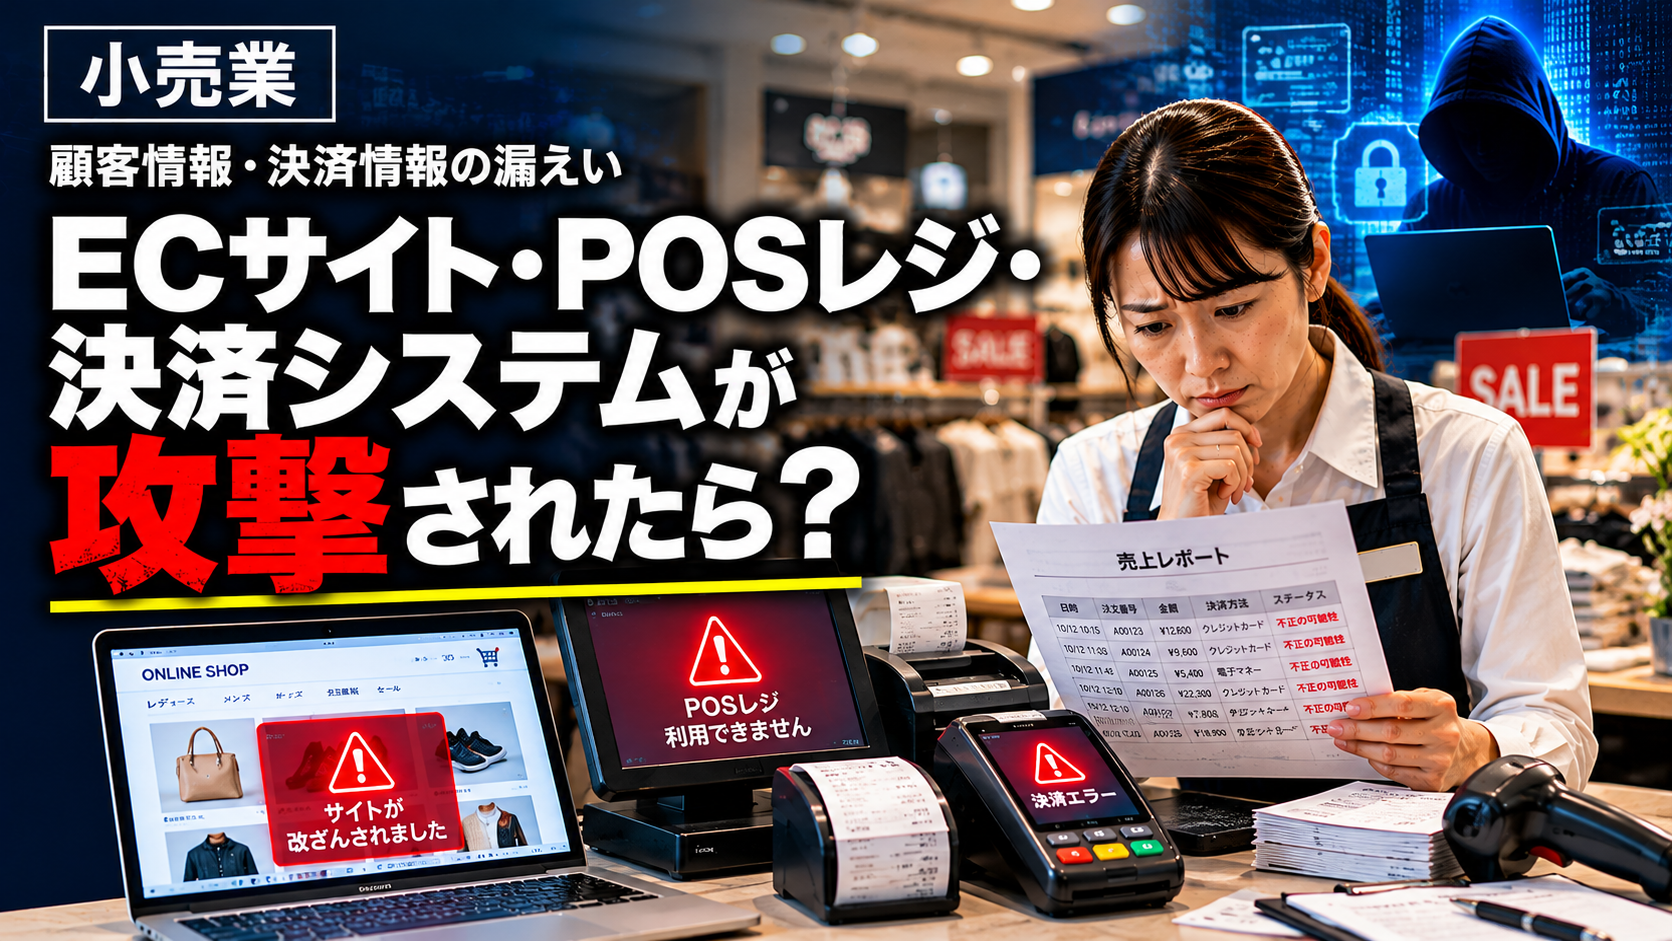
小売業の社長、もしサイバー攻撃でECサイトやPOSレジ、決済システムが使えなくなったら、店舗営業やネット販売をどこまで続けられるでしょうか。
小売業では、顧客情報や決済情報の漏えいだけでなく、販売管理システムやネットショップの停止も大きな経営リスクになります。会計ができない、注文を受けられない、在庫を確認できないといった問題が重なると、売上だけでなく顧客からの信頼や取引先との関係にも影響する可能性があります。
1. サイバー攻撃で店舗営業・ネット販売に何が起きるのか
攻撃の対象や被害の範囲によって異なりますが、例えば次のような影響が考えられます。
- POSレジや決済システムの停止:会計やキャッシュレス決済ができず、店舗の営業方法を変更せざるを得なくなる。
- ECサイトの停止・改ざん:商品を販売できなくなったり、顧客が不正なページに誘導されたりするおそれがある。
- 受注・在庫管理の混乱:注文状況や在庫数を確認できず、出荷遅延や誤出荷につながる可能性がある。
- 顧客情報・決済関連情報の漏えい:調査、顧客への連絡、問い合わせ対応などが必要になる場合がある。
- 復旧までの売上減少:システムが復旧するまで販売機会を失い、通常営業に戻った後も対応業務が続く可能性がある。
すべての攻撃でこれらが発生するわけではありません。実際の影響は、被害を受けたシステム、代替手段の有無、情報漏えいの範囲などによって変わります。
2. 店舗営業を止めないために確認したいこと
最初に確認したいのは、システムが使えなくなった場合でも、店舗の業務をどこまで継続できるかという点です。
- POSレジや決済端末が使えない場合の代替手順を決めているか。
- 現金決済など、利用可能な方法に切り替える条件や手順を整理しているか。
- 商品・在庫・注文情報を確認できない場合の対応を決めているか。
- システム会社、決済事業者、ECサイト運営会社への緊急連絡先を把握しているか。
- 店舗責任者が、営業継続・一時停止・顧客案内を判断するための基準を共有しているか。
手作業での対応は、個人情報の取り扱いや二重計上などの新たな問題を生む可能性もあります。代替手順は、平時に関係者と確認し、安全に実行できる内容にしておくことが重要です。
3. ネット販売を守るための対策
ECサイトや販売管理システムについては、技術的な対策と運用ルールの両方を点検します。
- 多要素認証:管理画面や重要なアカウントに多要素認証を導入する。
- アクセス権限の管理:担当者ごとに必要な権限だけを付与し、退職者や担当変更後のアカウントを放置しない。
- 更新と脆弱性対策:OS、ソフトウェア、ECシステムやプラグインを適切に更新する。
- バックアップ:重要データを定期的にバックアップし、復元できることを確認する。
- 委託先の確認:EC運営会社、決済事業者、保守会社などの連絡先や障害時の役割分担を整理する。
- 初動対応の準備:不審なアクセスや改ざんを発見した際の報告先、記録の保全、システム会社への連絡手順を決める。
具体的な対策は、利用しているサービスやシステム構成によって異なります。まずは自社で管理している範囲と、外部事業者に任せている範囲を整理するところから始めましょう。
4. 復旧までに発生する費用と売上への影響
システムが停止した場合、復旧作業の費用だけでなく、原因調査、外部専門家への相談、顧客への連絡、問い合わせ対応などの費用が発生する可能性があります。店舗営業やネット販売が制限されれば、販売機会の損失につながることもあります。
日頃から、どの業務が止まると売上に大きく影響するのか、どのシステムから復旧させるべきかを整理しておくことが大切です。バックアップがあるだけでなく、実際に復元できるか、代替の販売手順を使えるかも確認しておきましょう。
5. サイバー保険で確認したいポイント
サイバー保険は、契約内容や事故の状況によって、調査費用、事故対応費用、損害賠償、システム復旧費用、利益損失などが補償対象となる場合があります。ただし、すべての費用や売上減少が自動的に補償されるわけではありません。
- 店舗のPOSレジや決済システム、ECサイトの停止が補償対象となるか。
- 営業停止による利益損失や追加費用に、どのような条件があるか。
- 事故原因の調査、顧客への通知、問い合わせ窓口などの費用が対象となるか。
- 免責金額、支払限度額、待機期間、対象となる事故の条件はどうなっているか。
- 外部のEC運営会社や決済事業者で事故が起きた場合、どのような扱いになるか。
契約ごとに補償範囲や条件は異なります。保険の有無だけで判断せず、自社で想定する事故と補償内容が合っているかを確認してください。
6. 今すぐ確認したいチェックリスト
- POSレジや決済システムが停止した場合の代替手順がある。
- ECサイトが停止した場合の顧客案内や注文対応の手順がある。
- 重要なアカウントに多要素認証を導入している。
- 重要データのバックアップと復元テストを実施している。
- システム会社や決済事業者への緊急連絡先を把握している。
- サイバー事故時の費用と保険の補償条件を確認している。
すべてを一度に整える必要はありません。まずは、POSレジやECサイトが明日使えなくなった場合に、誰が何を判断し、顧客にどう案内するかを確認してみてください。
関連情報
サイバー保険の基本や補償の考え方は、中小企業向けサイバー保険の基本と実務ガイドをご覧ください。
保険を検討する際の比較ポイントは、サイバー保険の比較ポイントで解説しています。
システム停止に備えた事業継続の考え方は、サイバー事故に備える事業継続計画と復旧訓練も参考にしてください。
まとめ
小売業のサイバーリスクは、顧客情報の漏えいだけではありません。ECサイトやPOSレジ、決済システムが停止すれば、店舗営業やネット販売そのものに影響する可能性があります。
自社の重要なシステム、代替手順、緊急連絡先、バックアップ、保険の補償条件を一つずつ確認し、被害を抑えながら営業を継続できる備えを進めましょう。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/retail-cyber-business-disruption/trackback/