

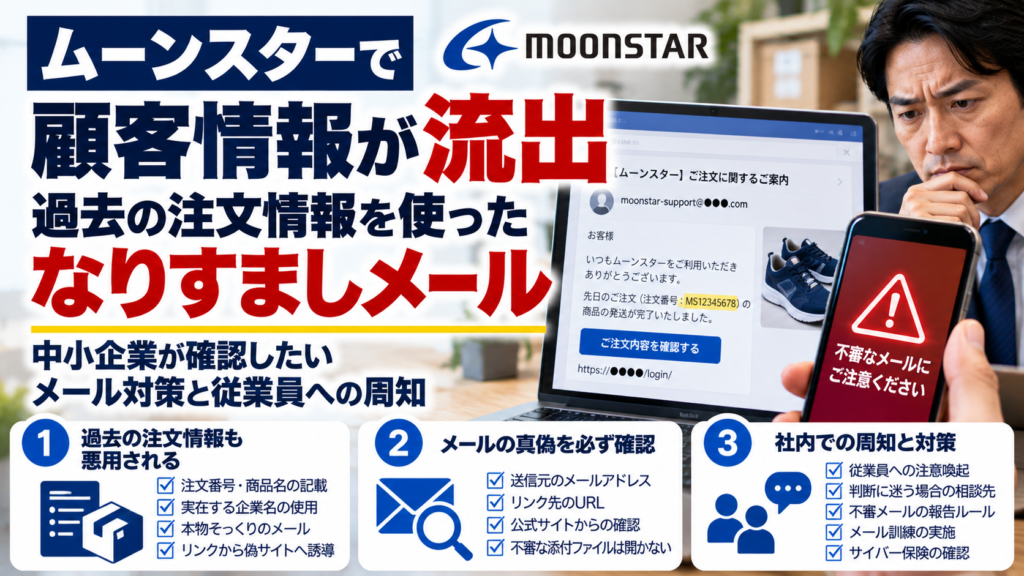
メールに自社で扱った商品名や注文番号、過去の購入内容が書かれていたら、つい本物だと思ってしまうかもしれません。しかし、相手が詳しい情報を知っていることと、そのメールが正規の連絡であることは別の話です。
2026年10月、靴メーカーのムーンスターは、同社を装ったなりすましメールに過去の注文情報が含まれていた問題について、顧客情報が流出した可能性が高いと公表しました。今回の事案から、中小企業が確認しておきたい顧客情報の管理とメール対策を考えます。
ムーンスターで何が起きたのか
ムーンスターの公表によると、同社は2026年3月にシステムサーバーへの不正アクセスの疑いを公表していました。当初の調査では情報流出を確認できていませんでしたが、9月20日前後に顧客から問い合わせがあり、状況が変わりました。
顧客宛てに送られた同社を装うメールに、顧客と同社しか知り得ない過去の注文情報が記載されていたことから、同社は顧客情報が窃取されたと判断しました。2026年5月14日から19日にかけて、システムサーバーを経由して情報が流出した可能性が高いとしています。
対象となるのは、ムーンスターのオンラインストアを利用した顧客です。同社は流出の可能性がある対象者を最大約59万3,000人と公表しています。
対象情報には、氏名、住所、電話番号、メールアドレス、過去の注文情報などが含まれます。一方、クレジットカード情報やECサイトのログインパスワードは該当サーバーに保存されておらず、今回の事案には含まれないと説明しています。
なお、同社は不正アクセスの具体的な手法や対象システム、脆弱性などの技術的詳細については公表を控えています。確認されている事実と、調査中の事項を分けて理解することが重要です。
過去の注文情報が、なりすましメールの信頼性を高める
一般的な迷惑メールであれば、不自然な日本語や身に覚えのない内容から気づける場合があります。しかし、過去に購入した商品や注文内容が書かれていると、受信者は「本当に利用した店からの連絡だ」と信じてしまうおそれがあります。
攻撃者が過去の注文情報を悪用すると、商品発送の案内、注文内容の確認、返金手続き、アカウントの確認などを装った連絡を作りやすくなります。メールに記載された情報が正確でも、差出人やリンク先まで正しいとは限りません。
メールに記載されたリンクから偽サイトへ誘導され、IDやパスワード、クレジットカード情報などの入力を求められる可能性もあります。注文内容を知っているという理由だけで信用しないことが大切です。
中小企業が確認したい3つの対策
1.メール内のリンクをすぐに開かない
注文番号や商品名が一致していても、メール内のリンクや添付ファイルをすぐに開かないルールを徹底しましょう。送信元のメールアドレスやリンク先のURLを確認し、少しでも不審な点があれば操作を中断します。
注文や支払いの確認が必要な場合は、メールのリンクではなく、普段から利用している公式サイトを自分で開いて確認します。取引先からの連絡であれば、登録済みの電話番号など、メールとは別の経路で事実を確認する方法も有効です。
2.従業員が迷わず相談・報告できるルールを作る
注意喚起を一度送るだけでは、実際の業務で判断に迷うことがあります。「本物か判断できないメールはリンクを開かない」「添付ファイルを実行しない」「社内の決められた窓口へ報告する」といった行動を具体的に決めておきましょう。
報告した従業員を責めるのではなく、早く知らせてもらうことを重視する姿勢も大切です。誤ってリンクを開いた場合も、隠さず速やかに報告できる環境が、被害の拡大防止につながります。
3.自社が保有する顧客情報を棚卸しする
氏名や住所、連絡先だけでなく、注文履歴、購入商品、問い合わせ履歴、取引条件など、どのような情報をどのシステムに保存しているかを確認しましょう。情報の種類や保存先を把握できていなければ、漏えいが疑われた際に影響範囲を判断することも難しくなります。
あわせて、顧客情報を閲覧できる従業員や委託先の範囲、不要になったデータの保管ルール、アクセス権限の見直しも検討してください。必要な情報だけを適切に保有し、扱える人を限定することが基本です。
もし不審なメールを開いてしまったら
不審なメールのリンクを開いたり、IDやパスワードを入力したりした場合は、放置せず、社内の担当者やシステム管理者へ速やかに報告してください。入力した情報の種類に応じて、正規のサイトからパスワードを変更する、関連するアカウントの利用状況を確認するなどの対応を検討します。
業務用端末で不審なファイルを実行した場合は、社内の対応手順に従い、ネットワークからの切り離しなどを判断します。端末の状況やメールを削除する前に、受信時刻、送信元、リンク先など、調査に役立つ情報を記録しておくことも重要です。
顧客情報の漏えいが疑われる場合には、事実確認、影響範囲の把握、関係先への連絡、必要な報告や顧客への案内など、複数の対応が必要になる可能性があります。誰が判断し、誰が外部への連絡を担当するかを、平時から決めておきましょう。
サイバー保険は契約内容と事故時の対応を確認する
サイバー事故では、原因調査、専門家への相談、システム復旧、顧客対応など、さまざまな費用や事業への影響が発生する可能性があります。サイバー保険を検討する場合は、どの費用や損害が補償対象になるか、対象外となる条件は何か、事故発生時にどこへ連絡するかを事前に確認しましょう。
補償範囲や支払条件は契約によって異なり、すべての損害が補償されるわけではありません。事故が起きてから初めて確認するのではなく、社内の初動対応手順とあわせて整理しておくことが大切です。
サイバー保険の基本的な考え方は、中小企業向けサイバー保険の実務ガイドでも解説しています。保険の比較で確認したい点は、サイバー保険の比較ポイントをご覧ください。
また、事故発生後の事業継続や復旧準備については、サイバー事故に備える事業継続計画と復旧訓練も参考になります。
まとめ:詳しい情報を知っている相手でも、別経路で確認する
今回のムーンスターの事案では、過去の注文情報が記載されたなりすましメールが、顧客情報流出の判断につながりました。取引内容を知っている相手からのメールであっても、それだけで本物と判断することはできません。
まずは、メール内のリンクをすぐに開かないこと、公式サイトや登録済みの連絡先を使って別経路で確認すること、迷ったら社内へ報告すること。この3点を従業員と共有してみてください。
自社が保有する顧客情報の範囲や、事故時の連絡体制も、あわせて見直しておきましょう。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/17/moonstar-customer-data-leak-phishing-order-email/trackback/