

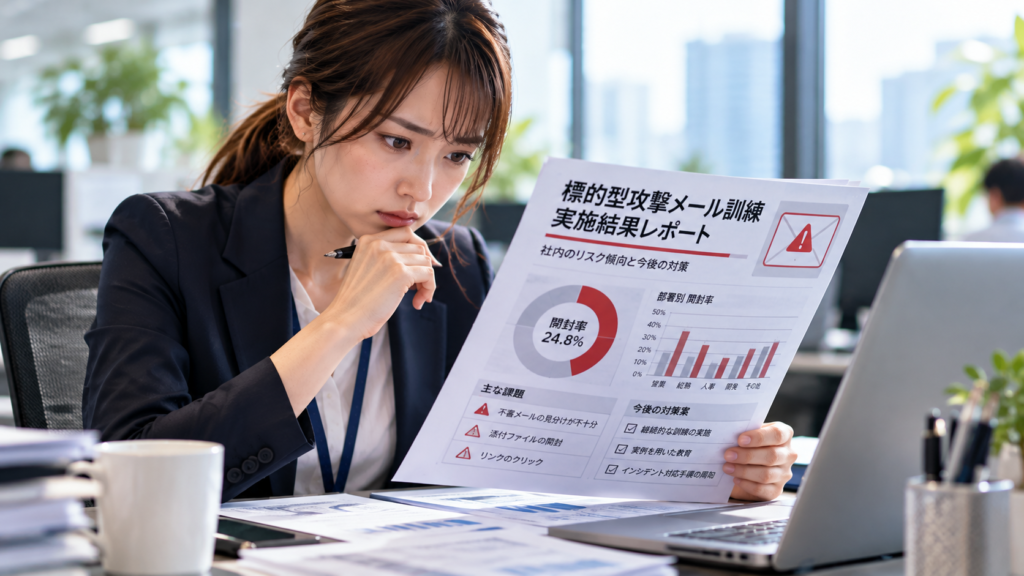
警察庁やIPA(情報処理推進機構)等の公表資料によると、企業の機密情報やパスワードを巧妙に盗み出す「標的型攻撃メール」やフィッシング詐欺の手口は日々高度化しており、従業員の油断や誤クリックを突いたインシデントが後を絶ちません。こうした脅威への対策として、中小企業の間でも疑似的な不審メールを社内に送信する「標的型攻撃メール訓練」の導入が進んでいます。しかし多くの企業では、「誰が引っかかったかを暴く罰ゲームのようになっている」「訓練をやること自体が目的化し、社員のセキュリティ意識が全く向上していない」という形骸化の罠に陥っています。現場の担当者からは、「訓練の実施後にどうフィードバックすれば本当に見抜く力が身に付くのか」「形骸化を防ぐための効果的な進め方を知りたい」といった切実な相談が寄せられています。本稿では、標的型攻撃メール訓練に潜む落とし穴と、実践的な防衛スキルへ昇華させるためのポイントを整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や国内外のセキュリティ専門機関の公表資料によると、社員が標的型攻撃メールの開封や添付ファイル実行を見誤った場合に発生する主な損害・対応費用は以下の通りです。
・フォレンジック調査・原因究明費用:マルウェア感染端末の特定や侵入経路を解析するための専門家費用(数百万円単位)。
・システム緊急停止・隔離費用:感染拡大を防ぐために全社ネットワークを遮断し、復旧作業を行う実費。
・弁護士費用・対外対応費:情報漏えい発覚に伴う個人情報保護委員会や取引先への謝罪・報告コスト。
・信用失墜・取引停止リスク:セキュリティ意識の欠如が露呈したことによる社会的信用の失墜と機会損失。
たった一度の「うっかりクリック」が、企業全体を揺るがす甚大な財務・信用被害に直結する点が最大の特徴です。
1. なぜ起こったのか?
標的型攻撃メール訓練が単なる形式的な行事となり、効果を上げられない背景には、訓練を実施すること自体がゴールになってしまい、引っかかった社員を責めるような「罰ゲーム」や「リテラシーの低い人の晒し上げ」として運用されている実態があります。これでは社員は「いかに上手に罠をかいくぐるか」ばかりを気にし、実際の業務で高度な不審メールを見抜く実践的なスキルが身に付きません。「年に1回訓練をやっているからうちの会社は安全だ」という形式的な安心感や、失敗を恐れて社員が萎縮してしまう組織風土の盲点が、そのままセキュリティ対策を形骸化させる構造的要因となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| 失敗を責めない学習環境の構築 | 訓練でクリックしてしまった人を責めず、なぜ引っかかったのかの傾向を全員で共有・分析する。 | 社員の防衛意識向上と隠蔽防止 |
| 実際の攻撃手口に即したシナリオ | 古典的な不自然な日本語ではなく、最近のビジネスメール詐欺(BEC)や実務に紛らわしい文面の使用。 | 現場で役立つ実践的見極めスキルの習得 |
| 訓練後の即時解説・フォロー | 引っかかった直後の画面で「どこに注目すべきだったか(送信元アドレス等)」の解説を表示する。 | その場での教育効果と定着の最大化 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
標的型攻撃メール訓練の落とし穴を回避し、社員一人ひとりの危機感を実効性あるスキルへ高めるため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:訓練の目的の再定義:犯人探しやテストではなく「全員で罠の手口を知るための学びの機会」としてルールを設計し直す。
- 第2のステップ:見極めポイントの周知:送信元アドレスのドメイン確認や、不自然な急ぎの催促を見抜くチェックリストの共有。
- 第3のステップ:不審メール報告窓口の設置:怪しいメールを受け取った際に、社員が気軽に情報システムや担当者へ報告できる仕組みの明文化。
4. 最後のセーフティネットとしての見極め方
どれほど念入りに訓練を実施し社員の意識を高めても、巧妙化する標的型攻撃メールやヒューマンエラーによる誤クリックを100%完全にゼロにすることは困難です。万が一、訓練をすり抜けた本物の攻撃メールによってインシデントが発生し、調査費用や損害賠償が生じた際、資金力が乏しい中小企業では大きな財務的打撃を受けます。そのため、自社の財務基盤と信頼を守る最後のセーフティネットとして、インシデント発生時の調査・対応費用を広くカバーするサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
標的型攻撃メール訓練は、社員を試すテストではなく組織全体の防衛力を高めるための実践的なトレーニングです。まずはコストをかけずに実践できる「罰しない文化づくり」や「報告しやすい窓口の整備」から、会社の命運を守る確実な一歩を踏み出してください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/11/targeted-email-simulation-trap-202610/trackback/