

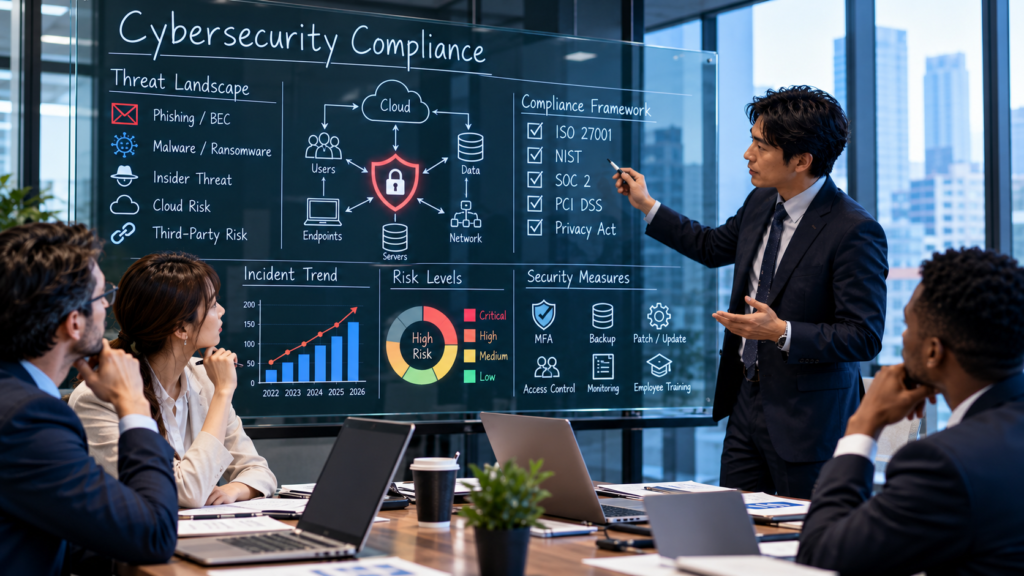
警察庁やIPA(情報処理推進機構)等の公表資料によると、国内外の企業やサプライチェーンを標的に猛威を振るう「ビジネスメール詐欺(BEC)」は、単なるウイルス感染ではなく、経営者や取引先になりすまして偽の送金指示を出し、巨額の金銭をだまし取る極めて巧妙なサイバー犯罪です。大企業だけでなく、海外取引やまとまった資金移動を行う中小企業や製造業が直接的なターゲットとして狙われており、「うちには関係ない」「普段から取引先とメールしているから見抜ける」という思い込みがそのまま多額の金銭被害に直結しています。現場の経営者や経理担当者からは、「取引先を装った巧妙なメールの真贋をどう見分ければよいか」「送金や振込のルールをどのように見直すべきか」といった切実な相談が寄せられています。本稿では、巧妙化するBECの最新手口と、今日から社内で実践できる実務上の防衛策を整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や金融庁、国内外のセキュリティ機関の公表資料によると、ビジネスメール詐欺(BEC)や不正送金事案における平均的な損害・対応費用は多岐にわたり、主に以下の項目で甚大な財務負担を強要されます。
・不正送金・詐欺による直接的な金銭被害:偽の口座への送金により一瞬で失われる数百万円から数千万円単位の資金。
・フォレンジック調査費・原因究明費用:メールアカウント乗っ取りの経路特定やログ解析に要する専門家費用。
・弁護士費用・法的対応費:国内外の金融機関や警察との折衝、法的な損害賠償協議に伴う費用。
・休業損害・信用失墜による機会損失:取引先との信頼関係低下や業務停止に伴う取引停止リスク。
BECはマルウェアを使用せず「心理的な隙」を突くため、一度送金が実行されてしまうと回収が極めて困難になる点が最大の特徴です。
1. なぜ起こったのか?
ビジネスメール詐欺(BEC)が後を絶たない背景には、攻撃者が事前にターゲット企業のメールアカウントを不正に覗き見たり、取引先の名刺情報ややり取りを綿密に学習している実態があります。攻撃者は「緊急の極秘案件なので上司の承認を待たずに送金してほしい」「振込先口座を変更した」といった巧みな口実を使い、担当者の心理的プレッシャーや確認の油断を突いて不正な送金を実行させます。「普段のメールの文面やアドレスだから本物だ」という思い込みや、日頃の確認プロセスが形骸化している管理体制の盲点が、そのまま致命的な標的となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| 承認プロセスの見直し | メールによる送金指示や口座変更依頼があった場合、必ず電話や別系統の連絡手段で再確認するルールの徹底。 | 不正送金・なりすまし被害の完全阻止 |
| メールアカウントの多要素認証 | 社内で利用するメールサービスやクラウド環境のログインにおける多要素認証の強制と不要アカウントの削除。 | メールアカウント乗っ取りの防止 |
| 二重チェック体制の構築 | 高額な振込や例外的な支払いが発生した際、複数名による厳格な承認フローの義務化。 | 担当者個人の思い込みによるミス・詐欺の防止 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
巧妙化するBECのリスクから自社を守るため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:口座変更ルールの再徹底:取引先からの振込口座変更メールが届いた際は、必ず従来の電話番号に架電して事実確認を行うルールを明文化する。
- 第2のステップ:メールシステムの多要素認証:すべてのメールサービスやクラウド管理画面において多要素認証を必ず有効化する。
- 第3のステップ:送金時の二重承認フロー:経理や財務における送金手続きで、必ず上長や別担当者による二重チェックを義務付ける。
4. 最後のセーフティネットとしての見極め方
どれほど万全な予防策を講じても、巧妙な心理誘導を行うビジネスメール詐欺を100%完全に防ぎ切ることは困難です。万が一被害に遭い、巨額の不正送金や調査費用が発生した場合、資金力が乏しい中小企業では一瞬で経営危機に陥る危険があります。そのため、自社の財務基盤を守る最後のセーフティネットとして、実態に即した補償設計を持つサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
ビジネスメール詐欺は、システムではなく人間の油断を突く極めて危険な攻撃です。まずはコストをかけずに実践できる送金時の電話確認や承認ルールの見直しから、会社の財産を守る確実な一歩を踏み出してください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/11/business-email-compromise-202610/trackback/