

「ウイルス対策ソフトを導入しているから、うちのパソコンは安全だ」。そう過信している中小企業の経営者が気づいた時には、攻撃者はすでに半年前から社内ネットワークにひそかに潜伏し、すべての顧客情報や機密データを裏で外部へコツコツと盗み出し続けていました。従来のセキュリティソフト(アンチウイルス)は、既知のウイルスを検知することはできても、正規の管理者権限を悪用して侵入する未知の攻撃や長期潜伏(ドウェルタイム)を見抜くことはできません。異変に気づいた時には全機密が流出し、多額の調査費と損害賠償で破滅寸前に追い込まれた卸売業の事例を交え、会社を救う監視防衛の実務を客観的に解説します。
【公的統計エビデンスと被害額の内訳】
- 警察庁・IPAサイバーセキュリティインシデント報告:サイバー攻撃を受けてから発覚するまでの平均潜伏期間(ドウェルタイム)は約150日〜半年以上に及び、発見が遅れるほど被害が巨大化。
- 本事件規模(年商10億〜30億円・中堅卸売業)における想定総損失(損保実査定データ):約3,500万円〜7,000万円
- 実費用の内訳:
- 長期潜伏に伴う全端末のフォレンジック調査・ログ解析費用:400万円〜800万円
- 情報漏洩に伴う顧客・取引先への大規模な損害賠償および示談金:1,500万円〜3,000万円
- 危機管理コンサルタント・高額な法的弁護士対応費用:400万円〜900万円
- 信用失墜に伴う既存取引の停止・売上減少損害(約半年間):1,200万円〜2,500万円
目次[閉じる]
1. なぜ起こったのか?(事件の客観的原因分析)
事件の発端は、卸売業の本社サーバーに対する不審な外部からの通信検知でした。慌てて外部の専門機関にフォレンジック調査を依頼したところ、攻撃者はなんと半年も前から巧妙に社内ネットワークの奥深くへ潜伏していたことが判明しました。
同社では最新のウイルス対策ソフトを全端末に導入していましたが、攻撃者は「正規の管理用コマンド」や「盗み出した管理者ID」を悪用して侵入していたため、ウイルス対策ソフトはこれを「通常の安全な作業」と誤認し、一切アラートを出せませんでした。攻撃者は半年間にわたり、誰にも気づかれることなく顧客リスト、仕入先との機密契約書、財務データを毎夜少しずつ外部へ持ち出し続け、発覚した時には手遅れの壊滅状態に陥っていました。
2. どうすれば防げたのか?(被害者側の0円防衛実務)
高額な常時監視サービスを契約しなくても、「不審なログイン検知の徹底」や「管理権限の厳格化」といった足元の運用ルールを徹底することで、長期間の潜伏リスクを大幅に削り取ることができます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | 「退職者・休眠アカウント」の即時削除と棚卸し | 攻撃者が侵入・潜伏の隠れ蓑に使う放置アカウントを完全になくし、侵入経路を物理的に遮断。 |
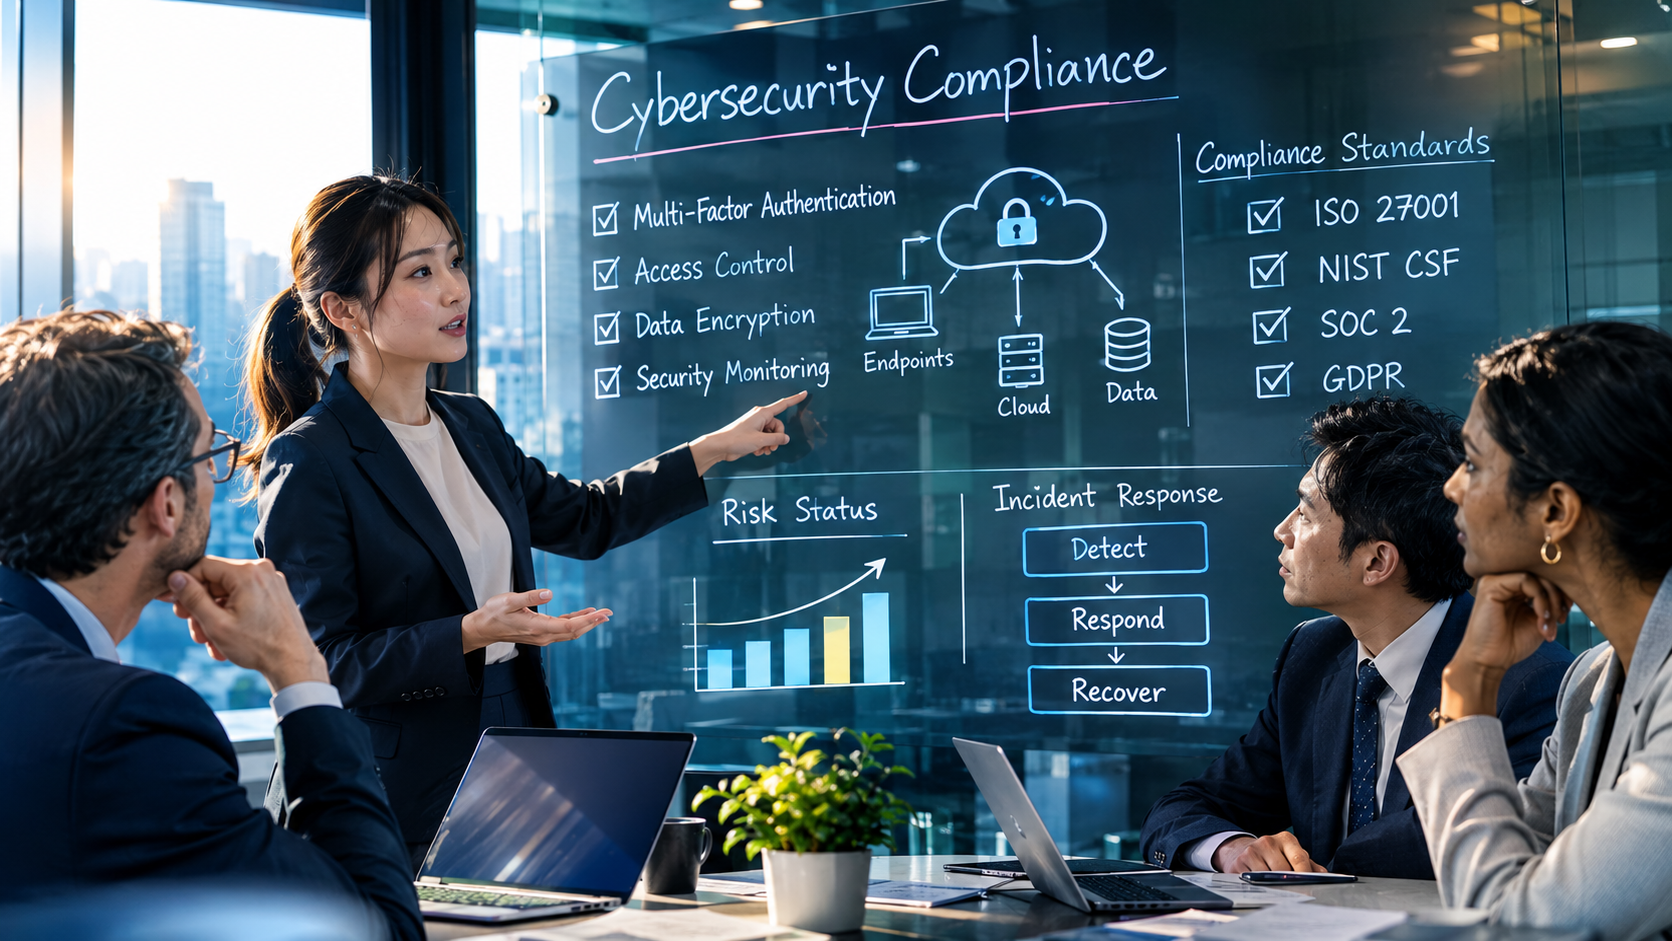
| 0円対策(最優先) | 管理者アカウントの多要素認証(MFA)の強制適用 | 万が一IDやパスワードが盗まれても、二段階認証により外部からの不正ログインを完全に阻止。 |
| 0円対策(最優先) | 深夜・休日の不審な外部通信ログの定期的目視点検 | 誰も社内にいない時間帯に行われる大量データ転送の兆候をIT担当者が定期的にチェック。 |
| 低コスト対策 | EDR(エンドポイント検出・対応)の導入 | 従来の対策ソフトでは検知できない「不審な挙動や潜伏の兆候」をリアルタイムで検知・隔離。 |
3. 明日から社内でゼロ円でできる基本防衛のステップ:3箇条
- 「ウイルス対策ソフトが入っているから大丈夫」という慢心を今すぐ捨てる
従来のソフトは未知の攻撃や長期潜伏を防げないという事実を経営陣と管理職で共有します。 - 社内のすべてのID・パスワードの棚卸しと多要素認証の導入を進める
放置された古いアカウントや甘いパスワードが攻撃者の隠れ家になっていないか総点検します。 - 「誰もいない時間帯の通信量」に異常がないかをIT担当者に確認させる
深夜や休日に社内サーバーから外部へ向けて大量のデータが流れていないか、ログの兆候を監視します。
4. 最後のセーフティネットとしての見極め方:サイバー保険等の客観的判断基準
サイバー攻撃者が長期間社内に潜伏し、全機密が流出した場合、被害範囲の特定(フォレンジック)に莫大な費用がかかるだけでなく、取引先や顧客に対する巨額の損害賠償が発生するため、自社のキャッシュだけでは到底耐えられません。
サイバー保険の客観的判断基準として、以下の要件を確認してください:
- 長期潜伏に伴う広範囲のフォレンジック調査費用・ログ解析費用が限度額まで実費補償されるか
- 情報漏洩に起因する「第三者への損害賠償請求・示談解決費用」が手厚くカバーされているか
- インシデント発生時の「危機管理コンサルタント・弁護士等による法的対応費用」が担保されているか
「潜伏・情報流出」という最悪の事態を見据え、賠償・調査費用がしっかりと出る保険設計を確保することが経営の盾となります。
5. まとめ:売り込みを完全排除した客観的結び
「うちはウイルス対策ソフトを入れているから安全だ」という思い込みは、サイバー攻撃者にとって格好の標的となります。攻撃者は半年前から貴社の社内に潜伏し、機密を虎視眈々と狙っているかもしれません。明日から不要なIDの削除や多要素認証の徹底など、足元の監視防衛を直ちに実行してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/03/hidden-dwell-time-edr-missing-wholesaler/trackback/