

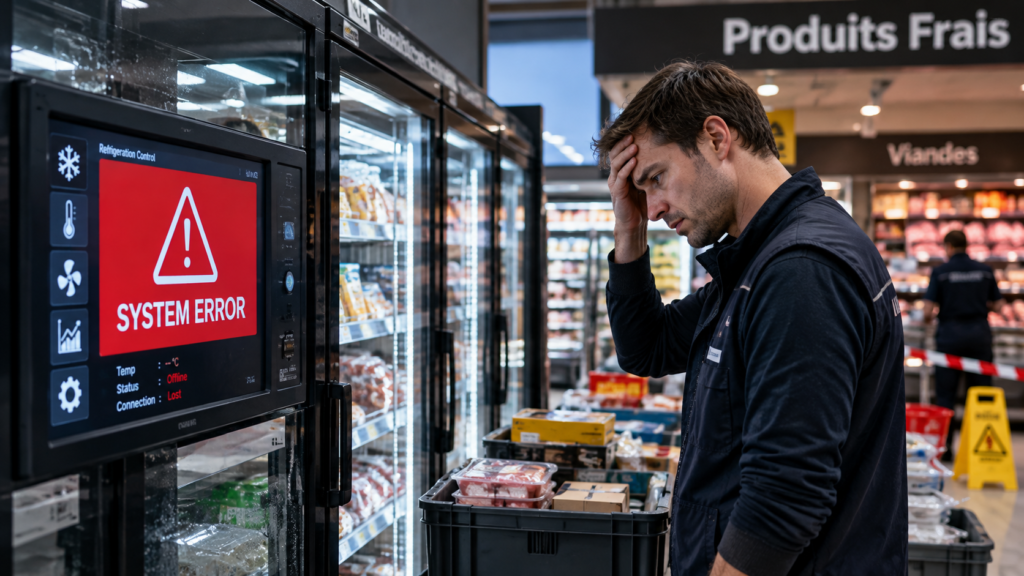
フランスのスーパー350店舗以上にサイバー攻撃|冷蔵設備が標的に
社長、社内のパソコンだけでなく、冷蔵設備や空調、製造設備などのセキュリティも確認していますか?
2026年10月、フランスの複数のスーパーマーケットで、冷蔵・冷凍設備を狙ったサイバー攻撃が発生しました。
Reutersなどの報道によると、少なくとも350店舗以上が影響を受け、冷蔵設備の温度設定が操作されたことで、食品の廃棄や店舗運営への支障が発生しました。
今回の事例で注目したいのは、攻撃対象が一般的なパソコンやサーバーではなく、食品を適切な温度で保管するための設備だったことです。
業務用機器がネットワークにつながる現在、サイバー攻撃は情報漏えいだけでなく、設備の停止や商品の損失、事業の中断につながる可能性があります。
1.何が起きたのか?
フランスでは、スーパーマーケットの冷蔵・冷凍設備を狙ったサイバー攻撃が発生しました。
報道では、Intermarché、Netto、Carrefour、Monoprixなど複数の小売チェーンの店舗が影響を受けたとされています。
攻撃者は冷蔵設備の制御システムに不正にアクセスし、温度設定や霜取りに関する設定を操作したと報じられています。その結果、冷蔵・冷凍設備の温度が上昇し、保管していた食品を廃棄せざるを得ない店舗も発生しました。
食品の安全性を確保するためには、保管温度が適切に維持されていることが重要です。温度管理ができなくなれば、商品を販売できなくなるだけでなく、設備の復旧まで営業に影響する可能性があります。
被害の全容や損失額については、報道時点で確定していない部分があります。
2.なぜ冷蔵設備がサイバー攻撃の対象になったのか?
今回の事案では、冷蔵設備を制御するソフトウェアや、インターネットからアクセスできる機器の管理が問題として指摘されています。
冷蔵設備や空調などの機器は、温度や稼働状況を遠隔で監視・制御するため、ネットワークに接続されている場合があります。遠隔管理は業務効率を高める一方、接続方法や設定が適切でなければ、外部から不正アクセスされるリスクも生じます。
特に注意したいのは、次のような状態です。
- 古いソフトウェアやファームウェアを使い続けている
- メーカーのサポートが終了した機器を使用している
- 管理画面がインターネットから直接アクセスできる
- 初期パスワードや推測されやすいパスワードを使っている
- 機器の管理責任者や更新状況が把握できていない
機器が正常に動いていることと、セキュリティが確保されていることは同じではありません。普段問題なく稼働している設備でも、更新や接続設定の管理が不十分であれば、攻撃の入口になる可能性があります。
3.サイバー攻撃はパソコンだけを狙うわけではない
サイバーセキュリティというと、パソコンやサーバー、顧客情報の保護を思い浮かべる企業が多いかもしれません。
しかし、インターネットにつながる機器が増えるにつれて、事業を支える設備そのものも対策の対象になっています。
- 店舗の冷蔵・冷凍設備
- 工場の製造設備や制御システム
- 事務所や施設の空調・温度管理システム
- 監視カメラや入退室管理システム
- 遠隔監視や保守に使用する機器
こうした機器が停止したり、設定を不正に変更されたりすると、情報漏えいが発生しなくても、商品の損失、設備の復旧費用、営業停止などの影響が出る可能性があります。
つまり、サイバーリスクは情報システム部門だけの問題ではなく、店舗運営、製造、設備管理、経営全体に関係する問題です。
4.企業が確認したい4つの対策
① ネットワークにつながる機器を把握する
まず、社内や店舗、工場でインターネットや社内ネットワークにつながっている機器を洗い出しましょう。
パソコンやサーバーだけでなく、冷蔵設備、空調、監視カメラ、制御装置なども確認対象です。機器の設置場所、管理担当者、接続先、保守を担当する会社を整理しておくと、問題が起きたときの対応にも役立ちます。
② ソフトウェアとファームウェアを更新する
機器のソフトウェアやファームウェアにセキュリティ上の問題が見つかっても、更新されなければ脆弱性が残る可能性があります。
メーカーからのセキュリティ情報を確認し、サポート期間や更新の必要性を把握しましょう。サポートが終了した機器については、更新の可否や代替機器への切り替えを検討する必要があります。
ただし、制御設備は更新によって業務に影響が出る場合もあります。メーカーや保守会社と相談し、安全な手順と実施時期を決めて対応しましょう。
③ 不要なインターネット接続を制限する
遠隔監視や保守に必要な機器でも、管理画面をインターネットに直接公開する必要があるとは限りません。
不要な外部接続を停止し、必要な場合も接続元の制限や安全なリモートアクセス方式を検討しましょう。初期パスワードの変更、十分に強いパスワードの使用、多要素認証の利用、アクセス権限の最小化も重要です。
設定を変更する際は、設備の安全な稼働や保守作業に影響が出ないよう、管理担当者や保守会社と連携してください。
④ 設備停止を想定した対応手順を決める
サイバー攻撃やシステム障害によって設備が正常に動かなくなった場合、誰が状況を確認し、誰に連絡し、どのように業務を継続するのかを決めておきましょう。
店舗であれば食品の温度確認や廃棄判断、工場であれば安全な設備停止や代替生産など、事業内容に応じた手順が必要です。
また、異常を発見した際に、機器をネットワークから切り離すべきか、どこに連絡すべきかも事前に整理しておくと、被害拡大を抑える対応につながります。設備の安全性に関わる判断は、メーカーや専門業者の指示も踏まえて行いましょう。
5.設備を外部業者に任せている企業も確認を
冷蔵設備や空調、製造設備などは、専門の保守会社や設備業者が設置・管理している場合があります。
その場合も、経営者側で確認しておきたい点があります。
- 機器のソフトウェア更新を誰が担当しているか
- 遠隔保守のための接続方法は安全か
- 保守用アカウントやパスワードは適切に管理されているか
- セキュリティ上の問題が見つかった際の連絡先は明確か
- 設備停止時の復旧手順や代替運用を決めているか
設備管理を外部に委託していること自体が問題なのではありません。どこまでを委託先が担当し、自社は何を確認するのか、役割分担を明確にしておくことが大切です。
6.サイバー保険で設備被害が全て補償されるわけではない
サイバー攻撃によって設備が停止した場合、調査や復旧にかかる費用、商品や材料の損失、営業停止による損害などが発生する可能性があります。
ただし、これらの損害がサイバー保険ですべて補償されるとは限りません。補償の対象は契約内容や事故の原因、対象となる機器、損害の種類などによって異なります。
特に、冷蔵設備や製造設備などの物理的な損害、食品の廃棄、事業中断による損失については、保険の種類や特約、免責事項などを確認する必要があります。
サイバー保険を検討する際は、情報漏えいへの対応だけでなく、システム障害や事業中断に関する補償の有無、対象となる事故、支払条件を保険会社や代理店に確認しておきましょう。
7.まとめ|ネットにつながる設備も経営リスクとして考える
フランスのスーパーマーケットで発生した今回の事案は、サイバー攻撃が情報漏えいだけでなく、設備の制御や商品管理、店舗運営に影響する可能性を示しています。
企業が確認しておきたいのは、次のポイントです。
- ネットワークにつながる機器を把握する
- 古いソフトウェアやサポート終了機器を確認する
- 不要な外部接続を制限する
- パスワードとアクセス権限を見直す
- 設備停止時の連絡・復旧手順を決めておく
- 保守会社との役割分担を明確にする
「パソコンにウイルス対策ソフトを入れているから大丈夫」と考えるのではなく、事業を支える設備が安全に管理されているかも確認することが重要です。
自社の設備管理やサイバーリスク対策を見直すきっかけにしていただければと思います。
※本記事は公表された報道等に基づく一般的な情報提供を目的としています。被害状況や調査結果は今後更新される可能性があります。設備のセキュリティ対策は、メーカーや保守会社などの専門家と相談して実施してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/14/france-supermarket-refrigeration-cyberattack-2026-%e3%82%b3%e3%83%94%e3%83%bc/trackback/