

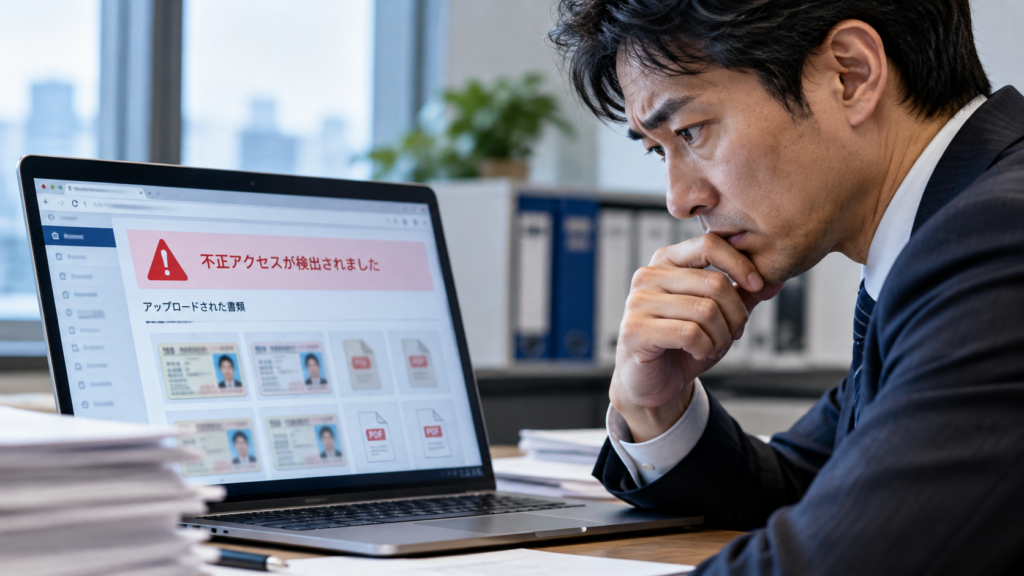
日本原子力研究開発機構の研究支援サイトで不正アクセス|身分証画像200件が漏えい
社長、取引先や従業員の本人確認書類を、外部のWebサイトやクラウドサービスに保存していませんか?
2026年10月1日、日本原子力研究開発機構(JAEA)は、研究用原子炉の利用手続きに使う研究支援サイトへの不正アクセスにより、利用者の個人情報が漏えいしたと発表しました。
漏えいした情報には、運転免許証やマイナンバーカードなど、顔写真付き公的身分証明書の画像200件が含まれています。さらに、6人分の身分証画像にはマイナンバーも含まれていました。
今回の事案は、氏名やメールアドレスだけでなく、本人確認書類そのものが外部に流出した場合のリスクを考えるきっかけになります。
1.何が起きたのか?
JAEAが運用する研究支援サイトは、研究用原子炉「JRR-3」を外部利用する際の施設利用手続きなどに使われていました。
JAEAの発表によると、2026年9月25日にサイトに登録されていたファイルの一部、2,419件が外部から不正にダウンロードされていることを確認しました。同日、サイトへの外部からのアクセスを停止しています。
その後の調査で、ダウンロードされたファイルの一部に個人情報が含まれていることが判明し、10月1日に情報漏えいが公表されました。
2.漏えいした情報は何か?
JAEAが公表した内容では、漏えいが確認されたのは、利用者175人分の個人情報を含むファイル367件です。
- 顔写真付き公的身分証明書の画像:200件
- 放射線業務に関する特殊健康診断の結果:146件
- 放射線業務従事者証明書:21件
身分証明書の画像には、運転免許証、マイナンバーカード、パスポート、在留カードなどが含まれます。このうち6人分については、マイナンバーも含まれていたと発表されています。
なお、ファイルの件数と利用者の人数は異なります。1人が複数の書類を登録している場合があるためです。
3.アカウント情報が漏れていなくても安心とは限らない
JAEAは、研究支援サイトのIDやパスワード、登録フォームに入力された氏名などのアカウント情報は漏えいしていないと説明しています。また、同サイトは機構内の業務ネットワークから独立して運用されており、他のシステムへの影響はないとしています。
ただし、アカウント情報が漏えいしていないことと、流出した書類が安全であることは別の問題です。
本人確認書類の画像には、氏名、生年月日、顔写真、住所などが記載されている場合があります。書類の内容や画像の状態によっては、なりすましや不正な申し込みなどに悪用されるおそれがあります。
実際に二次被害が発生したと確認されたわけではありませんが、情報が流出した後も、悪用される可能性を念頭に置いて対応することが大切です。
4.企業が見直したい4つのポイント
① 本人確認書類を必要以上に保存していないか
本人確認のために受け取った免許証や身分証明書の画像を、手続きが終わった後も長期間保存していないでしょうか。
保存が必要な理由と期間を明確にし、不要になったデータを適切に削除するルールを定めておくことが重要です。法令や契約上の保存義務がある場合は、それらを確認したうえで保管期間を設定しましょう。
② 保存場所とアクセス権限を管理しているか
申請フォームやクラウドストレージ、外部委託先のシステムなど、個人情報が保存されている場所を把握していますか。
担当者以外も閲覧できる設定になっていないか、公開範囲が適切か、退職者や異動者の権限が残っていないかを定期的に点検しましょう。
③ 不審なアクセスを検知できるか
短時間に大量のファイルがダウンロードされるなど、通常とは異なる動きを把握できるでしょうか。
ログの確認方法、異常を検知した場合の連絡先、アクセスを停止する判断基準などを事前に決めておくと、被害の拡大を抑える対応につながります。
④ 漏えいが判明した際の対応手順があるか
情報漏えいが疑われた場合、誰が事実確認を行い、システム管理者や委託先、経営者に連絡するのかを明確にしておきましょう。
対象となる情報の特定、アクセス制限、証拠となるログの保全、関係者への連絡など、初動対応を整理しておくことが重要です。個人情報保護法などに基づく報告・本人通知の要否も、状況に応じて確認する必要があります。
5.外部サービスを利用している企業も確認を
Webサイトやクラウドサービスを利用すること自体が問題なのではありません。重要なのは、どのような情報を預け、誰がアクセスでき、事故が起きたときにどう対応できるかを把握しておくことです。
自社のシステムだけでなく、申請受付、本人確認、書類保管などを委託している外部サービスについても、保存する情報の種類、アクセス権限、保存期間、事故発生時の連絡体制を確認しておきましょう。
委託先に任せているからといって、自社で管理状況を把握しなくてよいわけではありません。委託先との役割分担や、事故発生時の対応方法をあらかじめ確認しておくことが大切です。
6.サイバー保険で全て補償されるわけではない
情報漏えいが発生した場合、原因調査、専門家への相談、被害者への通知、問い合わせ窓口の設置、システムの復旧など、さまざまな費用が発生する可能性があります。
サイバー保険は、契約内容によって、情報漏えいなどに伴う費用や賠償責任などを補償する場合があります。ただし、補償の対象や支払条件、対象となる事故には契約ごとの違いがあり、全ての費用や損害が補償されるわけではありません。
保険を検討する際は、情報漏えい時の対応費用、第三者への賠償責任、事故対応サービスなど、どの範囲が対象となるのかを確認しておくことが重要です。
7.まとめ|保存している情報の重さに合った管理を
今回のJAEAの事案では、研究支援サイトへの不正アクセスにより、利用者175人分の個人情報が漏えいしました。顔写真付き公的身分証明書の画像200件や、健康診断結果なども含まれています。
企業にとっても、本人確認書類や申請書類を保存するシステムが、適切に管理されているかを見直す機会になります。
- 保存する個人情報を必要最小限にする
- 保存期間と削除ルールを決める
- アクセス権限と公開設定を定期的に点検する
- 異常なアクセスを把握できる体制を整える
- 情報漏えい時の連絡・対応手順を決めておく
「外部のサービスに任せているから大丈夫」と考えるのではなく、どんな情報が保存されているのか、事故が起きたときに何ができるのかを確認しておくことが、企業の情報管理につながります。
自社の個人情報管理やサイバーリスク対策を見直す際の参考にしていただければと思います。
※本記事は公表情報に基づく一般的な情報提供を目的としています。事実関係や対応状況は、公式発表をご確認ください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/14/jaea-research-support-data-breach-2026/trackback/