

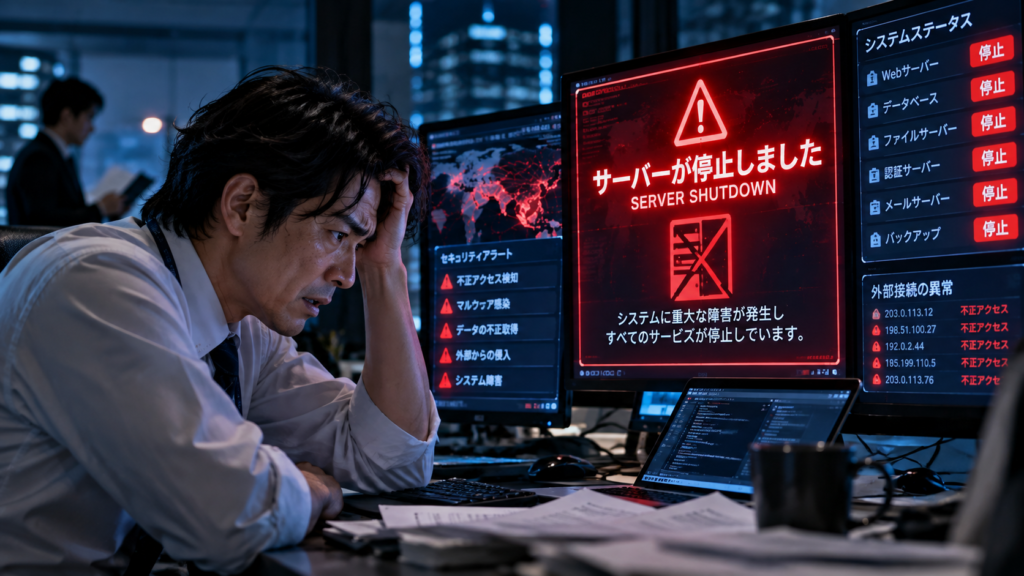
「自社でサーバーを持たず、安全な大手クラウドに任せているからウチは大丈夫」——そう慢心していませんか。しかし、大手クラウド基盤「IDCFクラウド」へのランサムウェア攻撃では、利用していた400社を超える企業や自治体のシステムが同時に停止する深刻な事態に発展しました。本記事では、他社依存のインフラが崩壊する「サプライチェーンの罠」と、その恐怖から会社を守る防衛策を解説します。
【公的統計エビデンスと被害額の内訳】
警察庁やIPA(情報処理推進機構)の公表データ、および近年の大規模障害の実績によると、利用中のクラウドや委託先システムが停止した場合、事業者に依存する中小企業が被る損害やコストは数千万円規模に及びます。
・フォレンジック調査および専門家への相談費用(約150万〜500万円)
・クラウド上のデータ消失に伴うシステム再構築・データ再入力費(約300万〜1,000万円)
・業務停止に伴う長期間の休業損害・逸失利益(数千万〜数億円)
1. なぜ起こったのか?
多くの中小企業経営者は、「クラウド事業者を選んでおけば、セキュリティ対策は向こうが100%やってくれる」という誤った思い込みを持っています。
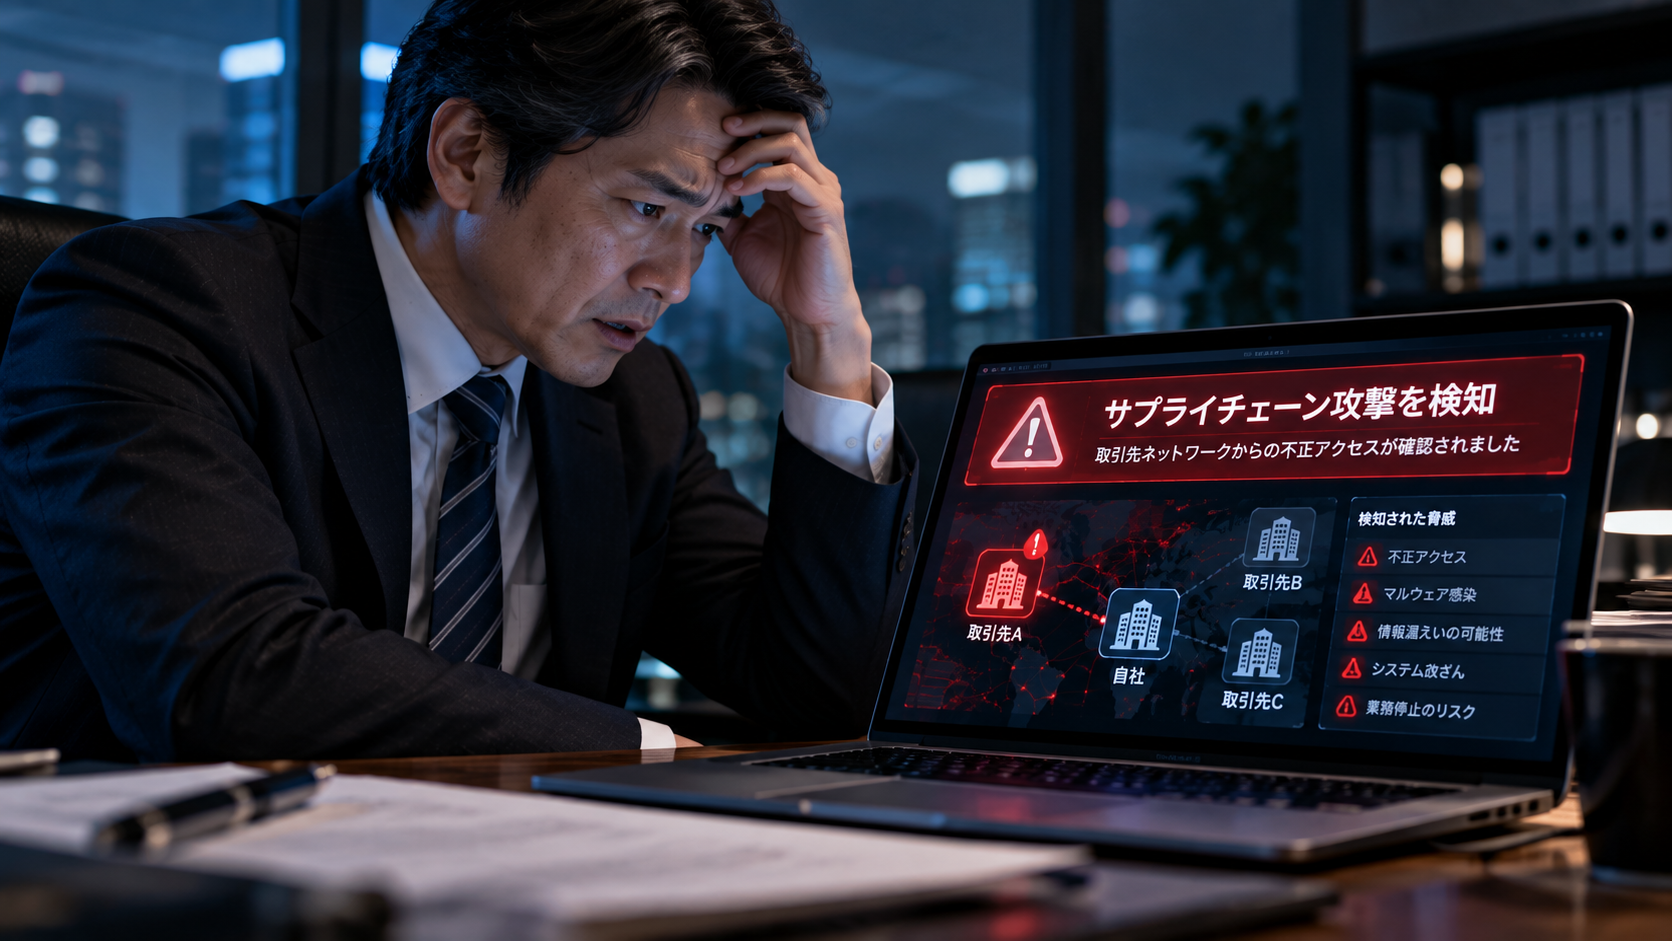
しかし、今回のインシデントが証明したように、攻撃者はセキュリティが堅固な自社を直接狙うのではなく、多数の企業が相乗りしている「クラウド基盤やITベンダーの隙」を突きます。基盤自体がランサムウェアの被害に遭えば、自社のセキュリティがどれほど万全であっても、一蓮托生でシステムやホームページが強制停止に追い込まれます。さらに、クラウド上のデータが復元困難となった場合、自社側のバックアップ体制がなければ事業継続が不可能になるという構造的リスクが浮き彫りになりました。
「他社のインフラに丸投げしている状態こそが最大の脆弱性である」という現実を見落としている点が、最大の致命傷です。
2. どうすれば防げたのか?
「クラウドだから安全」という神話を捨て、インフラ障害やデータ消失に備えた二重の防衛策を構築する必要があります。以下の比較表で対策の違いを確認しましょう。
| 比較項目 | クラウド事業者の安全性に丸投げした場合 | マルチクラウド・独立バックアップ + 保険 |
|---|---|---|
| 障害時の耐性 | 基盤が被弾した瞬間、自社業務も完全停止 | 別環境のバックアップから迅速に再開可能 |
| データの保全 | クラウド側の障害にデータ運命が左右される | 自社でオフライン保管し、消失リスクを回避 |
| キャッシュの影響 | 長引く業務停止で売上がゼロになり資金ショート | 休業損害や復旧コストを保険金でカバー |
| 経営の結末 | 外部要因による不可抗力の倒産危機 | リスクを分散し、事業の継続性を死守 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
- 一、自社が利用しているクラウドサービスやサーバー、ホームページのホスティング基盤がどこにあるかを正確に洗い出す。
- 二、クラウド上の重要データについて、定期的に手元や独立した別環境へエクスポート(バックアップ)する運用を徹底する。
- 三、クラウド障害やシステム停止が発生した際、手動や紙の運用に切り替えるための緊急連絡・業務継続手順書を確認する。
4. 最後のセーフティネットとしての見極め方
どれほど事前のITリスク管理を徹底しても、巨大なクラウド基盤や外部ベンダーが被る被害を自社の力だけで完全に防ぐことはできません。
パキラ合同会社がリスクマネジメントの現場で一貫して警鐘を鳴らしている通り、予期せぬインフラ停止による莫大な休業損害や復旧コストから会社のキャッシュフローを守り抜くためには、「サイバー保険」という最終的なセーフティネットが不可欠です。他社依存のリスクを金銭面でカバーすることこそが、現代の経営者に求められる真の備えです。
5. まとめ
大手クラウド基盤を狙ったランサムウェア攻撃は、サプライチェーンの罠がもはや対岸の火事ではないことを突きつけました。
「クラウドだから大丈夫」という思い込みを今すぐ捨て、自社データの独立管理とサイバー保険による備えを固め、会社の未来を守り抜きましょう。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/13/idcf-cloud-ransomware-supply-chain/trackback/