

「うちは毎日の自動クラウドバックアップを導入しているから、ランサムウェアに感染してもデータを完全に復元できるので絶対に安全だ」。そう安心しきっていた中小企業が、いざ大規模なシステム障害が発生してデータをリストアしようとしたところ、バックアップファイル自体が最初から破損していたり、感染の巻き添えを受けて暗号化されており、復元が完全に不可能になるという深刻な事態が後を絶ちません。「バックアップを取っている」という事実だけで満足し、実際に復元できるかを試す「リストア検証」を一度も行っていなかったために、肝心の緊急時にすべてのデータを取り戻せず会社が機能停止に追い込まれた事例を交え、正しい復旧防衛の実務を客観的に解説します。
【公的統計エビデンスと被害額の内訳】
- IPA・セキュリティインシデント追跡調査:バックアップを導入していた企業の約4割が、インシデント発生時に「バックアップの破損や設定不備」により想定通りのリストアを行えなかったと報告。
- 本事件規模(年商10億〜20億円・中堅企業)における想定総損失(損保実査定データ):約3,000万円〜7,000万円
- 実費用の内訳:
- 破損したバックアップからの特殊データ復旧試行およびフォレンジック費用:400万円〜800万円
- 消失した基幹データのゼロからの手動再入力・システム再構築実費:1,000万円〜2,500万円
- データ復元不能による長期の業務停止に伴う売上総利益の喪失・固定費:1,200万円〜3,000万円
- 取引先への納期遅延に伴う賠償・法的弁護士対応および危機管理費用:300万円〜800万円
目次[閉じる]
1. なぜ起こったのか?(事件の客観的原因分析)
事件の発端は、中堅企業の本社サーバーがランサムウェアに暗号化されたことでした。経営陣もIT担当者も「毎日クラウドに自動バックアップを取っているから大丈夫」と過信しており、パニックになりながらもバックアップからの復元(リストア)作業を開始しました。
しかし、蓋を開けてみると、バックアップの同期設定に不備があったため過去数日分のファイルがそもそも保存されていなかったり、接続されたままになっていたクラウド領域ごとランサムウェアに同時暗号化されてしまっていました。これまで一度も「実際にデータを復元できるか」のテスト(リストア検証)を行っていなかったため、非常時にバックアップが何の役にも立たず、データが完全消滅する最悪の結末を迎えました。
2. どうすれば防げたのか?(被害者側の0円防衛実務)
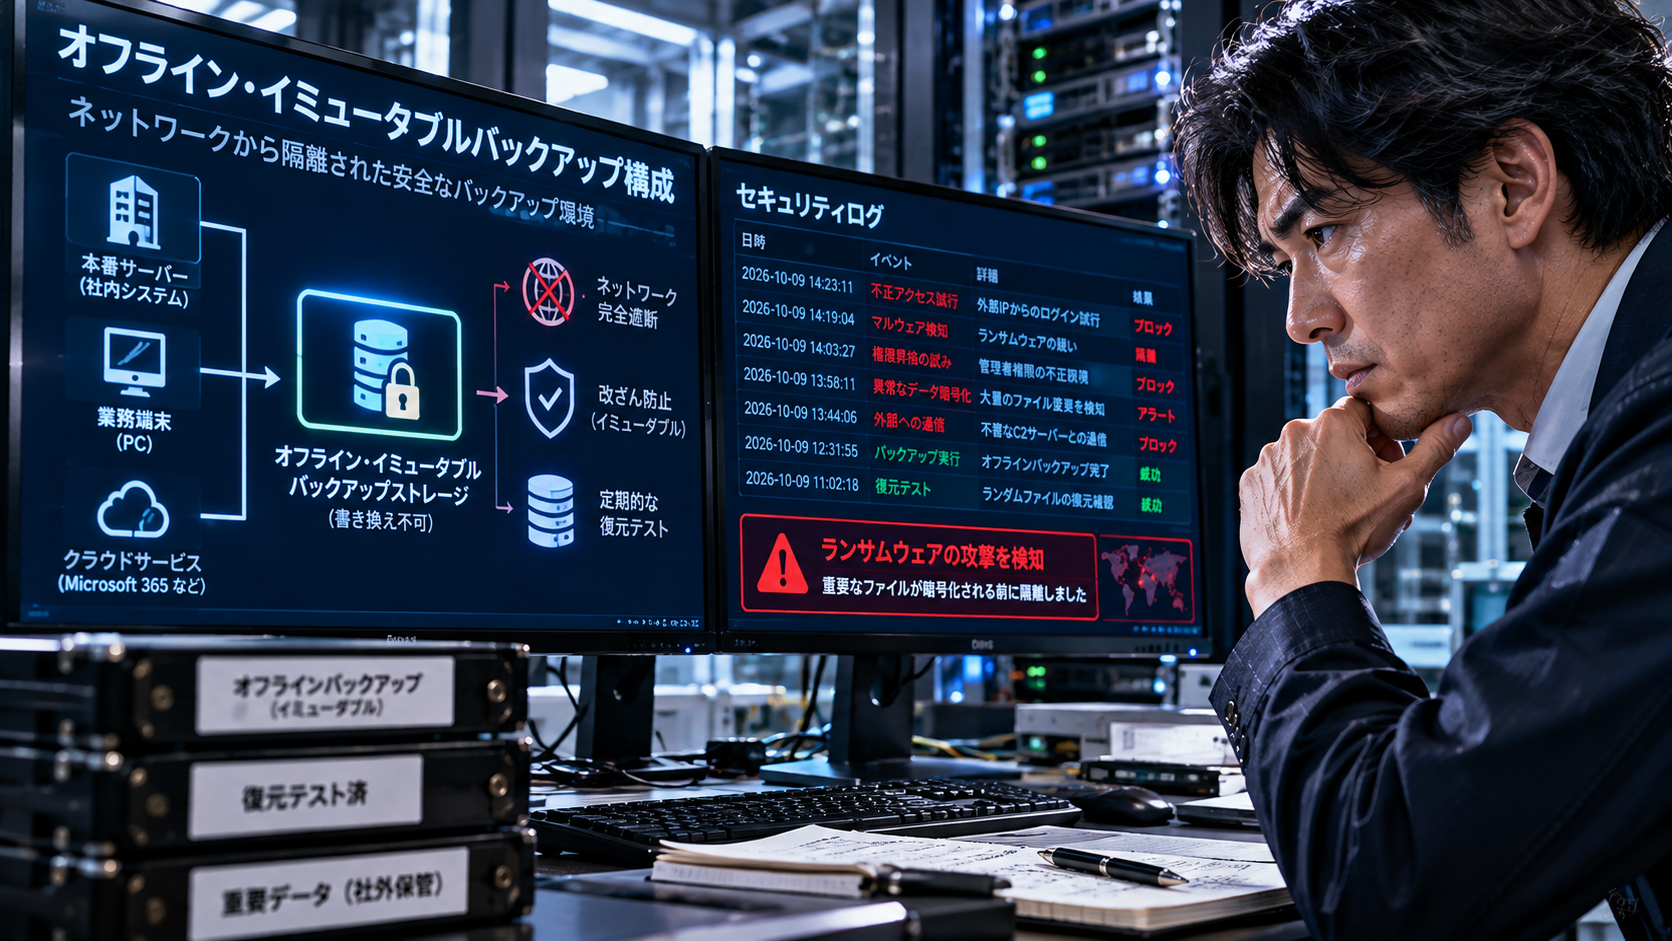
高額なストレージ機器を買い増さなくても、「定期的なリストア検証のルーティン化」と「バックアップの世代管理・隔離」を徹底するだけで、復元不能の悲劇は完全に防ぐことができます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | 「定期的なリストア(復元)テスト」のスケジュール化と実施 | バックアップが正常に完了しているかだけでなく、実際にデータを復元できるかを定期的に検証し、虚偽の安心感を排除。 |
| 0円対策(最優先) | バックアップデータの「世代管理」および「オフライン(不変)隔離」 | 常に最新データで上書きさせず過去の正常な状態を複数残し、メイン環境から切り離して同時に暗号化されるのを防ぐ。 |
| 0円対策(最優先) | バックアップ完了通知(ログ)の毎日目視チェック体制 | エラーや失敗が起きているにもかかわらず放置される事態を防ぎ、IT担当者が確実に稼働状況を把握。 |
| 低コスト対策 | イミュータブル(改ざん・削除不能)ストレージの導入 | ランサムウェアに感染してもバックアップデータ自体を絶対に書き換えられない強固な保護環境を構築。 |
3. 明日から社内でゼロ円でできる基本防衛のステップ:3箇条
- 「バックアップを取っているから大丈夫」という思い込みを今すぐ捨てる
データが存在することと、いざという時に「復元できること」は全く別次元であるという現実を認識します。 - 今週中にテスト環境で実際のリストア(復元)作業を一度行ってみる
バックアップデータから本当にファイルが正常に蘇るか、IT担当者に検証テストを実施させます。 - バックアップ先がメイン環境と常時接続され、同時に暗号化されるリスクを点検する
バックアップデータがメインのネットワークから切り離されているか(オフライン隔離)を確認します。
4. 最後のセーフティネットとしての見極め方:サイバー保険等の客観的判断基準
バックアップからの復元に失敗し、データが完全消失した場合は、システム再構築費や長期の休業損害が重くのしかかり、自社の財務基盤が一気に揺らぎます。
サイバー保険の客観的判断基準として、以下の要件を確認してください:
- ランサムウェア感染等に起因する「データ復旧費用・システム再構築実費」が限度額まで補償されるか
- バックアップ復元不能に伴う業務停止期間中の「休業損害(利益減少および継続固定費)」がカバーされているか
- インシデント発生時に専門のデータ復旧・リカバリ業者の手配サポートが付帯しているか
「バックアップの失敗」という万が一の想定外に備えた、実効性の高い保険による財務防衛の確保が経営の命綱となります。
5. まとめ:売り込みを完全排除した客観的結び
「バックアップを取っている」という安心感こそが、サイバーインシデントにおける最大の盲点です。実際に復元できるかを試す検証を怠れば、有事の際にはすべてのデータが幻と消えます。明日からリストア検証の徹底とバックアップ環境の総点検を直ちに実行してください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/03/cloud-backup-restore-failure-ransomware-disaster/trackback/