

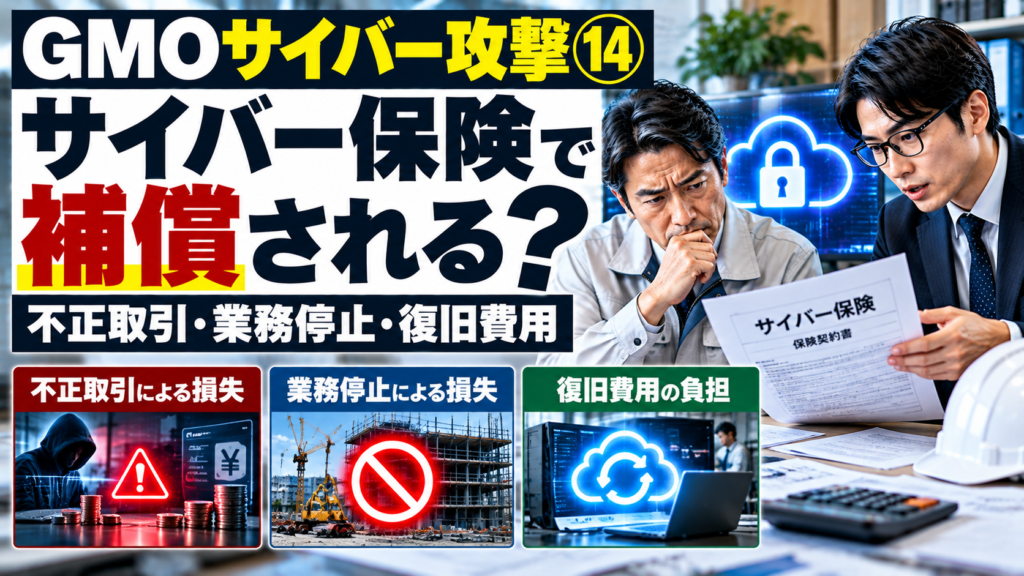
「サイバー保険に入っていれば、不正取引の被害も補償されるのでしょうか」。サイバー攻撃による被害が報じられると、こうした疑問を持つ経営者もいるのではないでしょうか。
2026年10月、GMOインターネットの「お名前.com デスクトップクラウド」がサイバー攻撃を受けました。GMOはサービス環境への不正アクセスと利用者情報の外部持ち出しを確認し、一部利用者から身に覚えのない取引について報告を受けていると公表しています。
GMOは一定の不正取引損失について特別措置として補償する方針を発表しました。しかし、これはGMO自身による利用者への対応です。一般の企業が加入するサイバー保険で、同じ損失が補償されるという意味ではありません。
この記事では、不正取引、業務停止、システム復旧、情報漏えい、取引先への賠償を区別し、サイバー保険で何を確認すべきかを解説します。保険会社や商品による違いがあるため、個別の補償については保険証券・特約・約款の確認が必要です。
サイバー保険は、情報漏えいへの対応費用や損害賠償責任、一定の業務停止損失などに備えるための手段の一つです。ただし、不正取引によって失われた資金や投資損失まで自動的に補償するものではありません。「何が起きたときに、誰の、どの損失が対象になるか」を契約ごとに確認することが重要です。
目次|サイバー保険で補償される損失とは
1.GMOが発表した損失補償の内容
GMOインターネットは2026年10月24日の第4報で、「お名前.com デスクトップクラウド」への不正アクセスに関する利用者保護策を公表しました。その中には、お見舞金の支払い、代替サービスの提供、不正取引による損失への対応が含まれています。
お見舞金については、対象となる現行利用者に一律5,000円を支払う方針です。受け取り方法や支払時期は、10月30日までに登録メールアドレス宛てに案内するとしています。10月30日までに全員への支払いが完了するという意味ではありません。
また、不正取引による損失については、今回の不正アクセスに起因すると認められた実現損失を、特別措置として補償する方針を示しました。対象となる損失の範囲や事故との因果関係は、個別に調査・確認されます。
| GMOの発表内容 | 確認したいポイント |
|---|---|
| お見舞金5,000円 | 対象利用者への特別なお見舞いであり、不正取引損失の補償とは別 |
| 不正取引の実現損失 | 今回の不正アクセスとの因果関係などを個別に確認 |
| 通常の市場変動による損失 | 公表された特別補償の対象外 |
| 得られたはずの利益 | 公表された特別補償の対象外 |
| その他の間接的損害 | 公表された特別補償の対象外 |
この補償はGMOが利用者保護のために発表した特別措置です。保険会社がサイバー保険に基づいて支払う保険金とは区別する必要があります。
公式発表:GMOインターネット・第4報「お見舞金のお支払いと不正取引による損失の補償について」
2.GMOの補償とサイバー保険は別のもの
今回の事件を理解するうえで重要なのは、「サービス提供会社が利用者に行う補償」と「利用企業が加入する保険」を分けて考えることです。さらに、サービス提供会社自身が保険に加入しているかどうかも、利用者への補償とは別の問題です。
例えば、GMOが一定の不正取引損失を補償すると発表したからといって、一般のサイバー保険でFX口座の不正取引損失が補償されるとは限りません。また、サービス提供会社が利用者に支払った金銭を、保険会社がそのまま負担するとも限りません。
| 区分 | 誰が誰に対応するか | 判断の根拠 |
|---|---|---|
| GMOの特別補償 | GMOから対象利用者へ | GMOの公表条件と個別調査 |
| サービス契約上の損害賠償 | 契約当事者間など | 契約内容、法的責任、事実関係 |
| 利用企業のサイバー保険 | 保険会社から被保険者等へ | 保険証券、特約、約款、事故内容 |
| サービス提供会社の保険 | 保険契約で定める被保険者等へ | 当該会社の保険契約と支払条件 |
誰が、誰に、どのような根拠で支払うのかを確認してください。企業独自の見舞金や補償、損害賠償、保険金は、同じ金銭の支払いでも仕組みが異なります。
3.サイバー保険の主な補償分野
IPAは、サイバー保険について、情報漏えいに限らず、損害賠償責任、事故対応費用、利益損害・営業継続費用などを補償分野として紹介しています。ただし、すべてのサイバー保険が同じ範囲を補償するわけではありません。
実際には、基本補償と特約の組み合わせ、保険会社ごとの商品設計、免責事項、支払限度額などによって補償内容が変わります。
| 補償分野 | 一般的に想定される費用・損失 | 確認が必要なこと |
|---|---|---|
| 損害賠償責任 | 第三者に対する法律上の賠償責任、争訟費用など | 対象事故、責任の範囲、免責事項 |
| 事故対応費用 | 原因調査、専門家への相談、通知、問い合わせ対応など | 対象費用、事前承認、限度額 |
| 利益損害 | 一定の事故による業務停止中の利益損失など | 対象となる停止原因、待機期間、算定方法 |
| 営業継続費用 | 事業継続のための追加費用など | 対象費用、必要性、支払条件 |
この表は一般的な補償分野を整理したもので、特定の商品について支払いを保証するものではありません。実際の判断には、加入中の契約内容を確認する必要があります。
参考:IPA「サイバーセキュリティリスクの把握とリスク対応に関する計画の策定」
4.不正取引・不正送金による損失
今回のGMO事件では、利用者から身に覚えのない取引について報告が寄せられました。このような被害を考える際は、不正な金融取引による直接的な金銭損失と、情報システムの事故対応費用を分ける必要があります。
一般的なサイバー保険は、情報漏えいやシステム障害などに伴う費用・賠償責任を中心に設計されている場合があります。そのため、不正送金や不正取引によって失われた資金そのものが、通常のサイバー保険で補償されるとは限りません。
不正送金等の損失について別の保険商品や特約が用意されている場合もありますが、対象となる行為や事故原因は契約によって異なります。FX取引などの投資損失についても、一般的な不正送金と同一視することはできません。
| 損失の種類 | 確認したい内容 |
|---|---|
| 不正送金による資金流出 | 直接的な金銭損失を対象とする補償があるか |
| 不正なFX取引による実現損失 | 金融取引損失の扱いと免責事項 |
| 不正ログインの原因調査費用 | 事故対応費用の対象になるか |
| 認証情報の再設定・復旧費用 | 対象事故、費用の範囲、支払条件 |
不正送金、投資損失、事故調査費用は異なる損害です。特に金融取引に伴う損失については、保険商品と約款に明確な根拠がない限り、補償対象と案内することは避けるべきです。
5.業務停止による利益の損失
サイバー攻撃で受注システムや生産管理システムが停止すると、売上の減少や追加費用が発生する可能性があります。サイバー保険の中には、一定の条件を満たす業務停止による利益損害や営業継続費用を対象とするものがあります。
ただし、システムが停止したという事実だけで、保険金が支払われるわけではありません。停止の原因が補償対象となる事故か、必要な待機期間を超えているか、どの業務にどれだけの損失が生じたかなどが確認されます。
確認したい4つの条件
- 業務停止の原因が補償対象となる事故か
- 自社システムと外部クラウドのどちらの停止か
- 待機期間や免責期間が設定されているか
- 利益損失や追加費用の算定方法がどう定められているか
また、売上が減少した金額と、失われた利益は同じではありません。実際の損失計算では、回復できなかった売上、節減された費用、追加で発生した費用などを区別する必要があります。
6.システム調査・復旧費用
サイバー攻撃を受けると、被害の調査、侵入経路の確認、システムの再構築、データの復元などが必要になる場合があります。これらの費用は、事故対応費用や復旧費用として補償が検討されることがあります。
ただし、すべてのIT関連費用が対象になるわけではありません。事故前から必要だった設備更新や、通常の保守費用、機能向上のための投資などは、事故対応費用と区別する必要があります。
| 費用の例 | 確認するポイント |
|---|---|
| 原因調査 | 専門家への依頼費用が対象か |
| 不正プログラムの除去 | 対象となる事故・作業範囲 |
| データ復元 | 復元費用と対象データの条件 |
| システム再構築 | 原状回復と機能向上の区別 |
| 外部専門家への相談 | 指定業者・事前承認などの条件 |
事故が発生した場合は、必要な作業を進めながら、保険会社への連絡や費用の承認条件も確認することが重要です。緊急対応が必要な場合の取り扱いも、事前に把握しておきましょう。
7.情報漏えいと損害賠償責任
顧客情報や取引先の機密情報が漏えいすると、調査や通知、問い合わせ対応に加え、法律上の損害賠償責任が問題になる場合があります。サイバー保険では、こうした費用や賠償責任を対象とする商品があります。
ただし、情報が外部に持ち出されたことと、必ず損害賠償責任が発生することは同じではありません。責任の有無は、事実関係、契約、法令などに基づいて判断されます。
情報漏えい時に確認したい費用
- 漏えい範囲を確認するための調査費用
- 必要な本人通知や関係機関への報告費用
- 問い合わせ対応に必要な費用
- 法律相談や争訟に関する費用
- 法律上の損害賠償責任に基づく支払い
なお、企業が独自に支払う見舞金や謝罪費用についても、契約上の条件を確認する必要があります。GMOが発表した一律5,000円のお見舞金を、一般のサイバー保険が当然に補償するとはいえません。
8.クラウド事業者の事故は対象になるのか
今回のGMO事件のように、外部のクラウドサービスが攻撃されると、利用企業の業務にも影響する可能性があります。そこで確認したいのが、自社ではなく外部事業者のシステムで発生した事故を、保険契約がどのように扱っているかです。
サイバー保険によっては、外部委託先やクラウドサービスの事故に伴う損失について、一定の条件を設けている場合があります。一方、対象となる委託先やサービス、事故原因が限定されている可能性もあります。
| 確認項目 | 質問の例 |
|---|---|
| 対象システム | 自社が利用する外部クラウドも対象か |
| 対象となる事故 | 不正アクセスと通常のシステム障害で扱いが違うか |
| 業務停止損失 | 外部事業者の事故による利益損失を対象とするか |
| 復旧・代替費用 | 別サービスへの移行費用などの扱いはどうか |
| 対象となる委託先 | 委託先の範囲や事前申告条件があるか |
「クラウドを使っている」という事実だけでは判断できません。どのサービスで、どのような事故が発生し、どの業務に損失が生じたかを整理して確認することが大切です。
9.身代金や罰金は補償されるのか
ランサムウェアなどの攻撃では、データの復号や情報の非公開と引き換えに金銭を要求される場合があります。しかし、身代金を支払っても、データの復元や情報の削除が保証されるわけではありません。
身代金に関する費用の扱いは、保険商品、約款、法令上の制約などによって異なります。保険会社の承認が必要となる場合も考えられるため、支払いを前提に判断せず、警察、法律の専門家、保険会社などに相談することが重要です。
また、行政上の罰金・制裁金などは、事故対応費用や損害賠償金と同じものではありません。法令上の制約や保険契約上の免責事項があるため、補償対象と安易に考えることはできません。
攻撃者が期限を示しても、その要求に応じることが安全な復旧につながるとは限りません。金銭の支払いには法令・制裁上の問題が生じる可能性もあるため、独断で進めず、関係機関や専門家と相談してください。
10.保険金の支払いで確認される条件
サイバー保険の補償を検討する際は、「保険に加入しているか」だけでなく、どの事故が対象となり、どの損失を、どの条件で支払う契約なのかを確認する必要があります。
例えば、利益損害が対象となる契約でも、待機期間や支払限度額が設定されている場合があります。事故対応費用についても、専門家への依頼方法や保険会社への事前連絡が条件となることがあります。
| 確認項目 | 意味 |
|---|---|
| 補償対象事故 | どのようなサイバー事故が対象か |
| 被保険者 | 誰の損害や責任が対象か |
| 支払限度額 | 保険金の上限がどう定められているか |
| 免責金額 | 自己負担となる金額があるか |
| 待機期間 | 業務停止損失の対象となるまでの条件 |
| 免責事項 | 対象外となる事故や損害は何か |
| 事故通知条件 | いつ、どのように保険会社へ連絡するか |
また、他の契約から補償や賠償を受けた場合の取り扱いも、契約条件に従って確認する必要があります。同じ損失について複数の支払いが関係する場合は、個別に整理しましょう。
11.事故が発生したときの保険対応
サイバー攻撃が疑われる場合は、被害拡大防止と証拠保全を優先しながら、加入保険の事故受付窓口にも速やかに連絡することが重要です。事故の状況がすべて判明するまで、保険会社への連絡を待つ必要があるとは限りません。
経済産業省が紹介する「中小企業のためのセキュリティインシデント対応の手引き」でも、異常を発見した際の責任者への連絡、初動対応、原因に応じた復旧、再発防止の重要性が示されています。
保険会社へ連絡する際に整理したい情報
- 異常を発見した日時
- 対象となるシステムやサービス
- 確認できている事故の内容
- 業務停止や情報漏えいの有無
- すでに実施した対応
- 今後必要になりそうな調査・復旧作業
- 取引先や顧客への影響
原因や損害額が未確定の場合は、そのまま未確定と伝えることが大切です。確認できていない内容を断定せず、追加情報が判明した段階で連絡するようにしましょう。
参考:経済産業省「中小企業のためのセキュリティインシデント対応の手引き」
12.社長が証券・約款で確認したい10項目
サイバー保険の補償内容は、商品名だけでは判断できません。加入中の保険証券、特約、約款などを用意し、次の10項目を確認してみてください。
- 現在加入している保険の正式な商品名を把握している
- サイバー事故の補償対象を確認している
- 情報漏えい時の事故対応費用の対象範囲を確認している
- 第三者への損害賠償責任の補償条件を確認している
- 業務停止による利益損害の補償有無を確認している
- 外部クラウド事業者の事故が対象となるか確認している
- 不正送金・不正取引による直接的な金銭損失の扱いを確認している
- 免責金額・待機期間・支払限度額を確認している
- 事故発生時の連絡先と通知条件を確認している
- 専門家への依頼や費用支出に事前承認が必要か確認している
- 加入中の保険証券と特約一覧を確認する
- 「業務停止」と「不正送金・不正取引」が対象かを分けて確認する
- 事故が起きたときの保険会社への連絡先を控える
契約内容が分かりにくい場合は、保険会社や取扱代理店に、具体的な事故例を示して確認する方法があります。ただし、実際の保険金支払いは、発生した事故と契約条件に基づいて判断されます。
13.まとめ|保険と予防対策を分けて考える
2026年10月のGMOサイバー攻撃では、利用者情報の外部持ち出しやサービス停止が確認され、一部利用者から不正取引について報告が寄せられました。GMOは、今回の不正アクセスに起因すると認められた一定の不正取引損失を、特別措置として補償する方針を発表しています。
しかし、この対応は一般のサイバー保険の補償条件を示すものではありません。サイバー保険では、事故対応費用、損害賠償責任、一定の業務停止損失などが補償分野となる一方、不正取引による直接的な金銭損失などは、契約ごとの確認が必要です。
また、保険はサイバー攻撃そのものを防ぐものではありません。多要素認証、アクセス権限の管理、バックアップ、事故対応体制などを整えたうえで、なお残る経営上のリスクにどう備えるかを考えることが重要です。
まずは、加入中の保険証券を確認し、「業務停止による利益損失」と「不正取引による金銭損失」がそれぞれどのように扱われるかを調べてみてください。補償されるものと、補償されない可能性があるものを把握することが、会社を守るための第一歩になります。
参考にした公式一次情報
- GMOインターネット|第4報・お見舞金と不正取引損失の補償方針(2026年10月24日)
- お名前.com|第7報・攻撃者への対応方針(2026年10月26日)
- GMOインターネットグループ|第8報・利用者保護に関する対応(2026年10月27日)
- IPA|サイバー保険を含むリスク対応計画について
- IPA|中小企業の情報セキュリティ対策ガイドライン第4.0版
- 経済産業省|中小企業のためのセキュリティインシデント対応の手引き
※2026年10月27日時点の公表情報に基づいています。GMO独自の補償対応と一般的なサイバー保険の補償内容を区別しています。特定の保険会社・商品における支払可否は判断していません。実際の補償については、保険証券、特約、約款、事故の具体的な状況を確認する必要があります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/gmo-cyber-insurance-unauthorized-trading-business-interruption/trackback/