

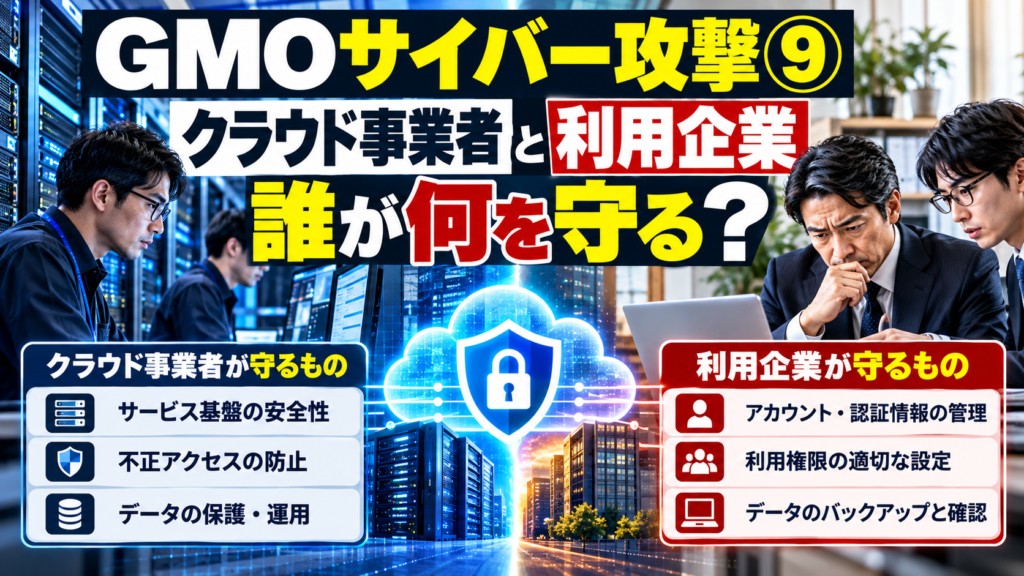
「クラウドサービスを契約しているのだから、セキュリティ対策は提供会社に任せておけばよい」。そう考えている経営者もいるかもしれません。しかし、クラウドサービスでは、提供会社と利用企業がそれぞれ管理する部分があります。
2026年10月、GMOインターネットの「お名前.com デスクトップクラウド」がサイバー攻撃を受けました。GMOは、サービスのシステムにセキュリティ上の問題が存在し、不正アクセスと利用者情報の外部持ち出しを確認したと公表しています。
一方、利用者には端末のウイルスチェック、バックアップ、認証情報の保護なども求められました。これは、クラウド側の対策と利用者側の対策が、被害拡大を防ぐうえでそれぞれ重要になるためです。
ただし、対策を担当する範囲と、事故が発生した際に誰が法的責任を負うかは同じ問題ではありません。この記事では、クラウドの責任分担を整理し、中小企業が契約前と利用中に確認したい項目を具体的に解説します。
クラウドの安全管理は、事業者と利用企業がそれぞれの役割を果たすことで成り立ちます。ただし、責任の分け方はサービスの種類や契約によって異なり、事故が起きた際の損害賠償責任が自動的に決まるわけではありません。経営者は、自社が管理すべきアカウント・権限・データと、事業者が管理するサービス基盤を区別して把握することが重要です。
目次|クラウド事業者と利用企業の責任分担
1.GMO事件で確認された事実
GMOインターネットは2026年10月24日の第4報で、「お名前.com デスクトップクラウド」のシステムにセキュリティ上の問題が存在し、サービス環境への不正アクセスと利用者情報の外部持ち出しを確認したと発表しました。また、一部の利用者から、取引口座における身に覚えのない取引の報告を受けていると説明しています。
同社は現行のシステム基盤をそのまま再開せず、セキュリティ構成を抜本的に刷新する方針を示しました。利用者保護のため、見舞金、不正取引による一定の実現損失の補償、代替サービスの提供も発表しています。
10月26日の第7報では、利用者から預かった端末の調査・解析を進めていることや、利用者に端末の検査、バックアップ、アカウントの保護を求めていることが説明されました。10月27日正午に情報公開や追加攻撃を行うとの予告を受けたことも公表されていますが、予告された内容のすべてが実際に発生したと確認されたわけではありません。
| 確認された事項 | GMOの公表内容 | 区別すべき点 |
|---|---|---|
| サービス環境への不正アクセス | 確認済み | すべての利用環境が侵害されたとは限らない |
| 利用者情報の外部持ち出し | 確認済み | 個別の情報範囲は調査状況に注意 |
| 取引口座での不審な操作 | 一部利用者から報告あり | 個々の取引の原因や損失は確認が必要 |
| 現行基盤の取り扱い | そのまま再開せず刷新する方針 | 代替サービスへの移行は別途案内 |
| 端末の調査 | 利用者の協力を得て解析中 | 解析結果がすべて確定したわけではない |
今回の事件を考える際は、GMOが確認した事実と、一般的なクラウドセキュリティの考え方を区別する必要があります。
2.クラウドの共通責任モデルとは
クラウドサービスの安全管理を考える際によく使われるのが「共通責任モデル」という考え方です。これは、サービスを提供する事業者と利用する企業が、それぞれ担当するセキュリティ対策を分担するというものです。
例えば、クラウド事業者が管理するデータセンターやサービス基盤の安全性と、利用企業が設定するアカウントの権限管理は、異なる管理領域です。どちらか一方だけが対策をしても、すべてのリスクをなくすことはできません。
| 管理対象 | 一般的な主担当 | 注意点 |
|---|---|---|
| データセンターの物理的な安全管理 | クラウド事業者 | サービス提供形態により異なる |
| クラウド基盤の運用・保守 | クラウド事業者 | 基盤の範囲は契約で確認 |
| 利用者アカウントの権限設定 | 利用企業 | 事業者が設定機能を提供する |
| 利用者が登録するデータの管理 | 利用企業 | 保存・保護・復旧の役割は契約次第 |
| 不正アクセスへの対応 | 双方が関与する場合がある | 発生箇所と対応範囲によって異なる |
ただし、共通責任モデルは、すべてのクラウドサービスに同じ割合で適用されるものではありません。利用するサービスの種類と契約内容によって、実際の管理範囲は変わります。
3.クラウド事業者が主に管理する範囲
クラウド事業者は、サービスを提供するための設備やシステム基盤について、安全な運用と保守を担います。例えば、事業者が管理するサーバー設備、ネットワーク、仮想化基盤などが該当する場合があります。
利用企業からは見えない部分も多いため、事業者の安全管理体制を確認することが重要です。ただし、提供するサービスによっては、OSやアプリケーションの管理まで事業者が担当する場合もあります。
事業者側について確認したいこと
- どの設備やシステムを事業者が管理するか
- 脆弱性への対応や更新の方針
- 不正アクセスの監視と検知体制
- 事故発生時の通知方法
- サービス停止時の復旧手順
- データの保存・削除・移行に関する条件
これらは事業者の役割を確認するための一般的な項目です。今回のGMO事件で、上記すべての管理に問題があったと確認されたわけではありません。
4.利用企業が主に管理する範囲
利用企業は、サービスの利用者アカウント、アクセス権限、登録するデータなどについて管理する役割を持つことが一般的です。特に、重要な情報にアクセスできる担当者を必要最小限にすることは、基本的な対策の一つです。
また、パスワードを複数のサービスで使い回していたり、退職者のアカウントが残っていたりすると、不正アクセスのリスクが高まる可能性があります。利用企業は、事業者の安全対策だけに頼らず、自社で管理できる設定を確認する必要があります。
利用企業が確認したいこと
- 管理者アカウントを誰が使用しているか
- 多要素認証を設定できるか
- 退職者や異動者のアカウントを停止しているか
- 外部委託先のアクセス権限を管理しているか
- 重要なデータの保存先を把握しているか
- 操作履歴やログイン履歴を確認できるか
自社で利用しているクラウドサービスを一つ選び、「誰が管理者で、誰が重要なデータを閲覧・変更できるのか」を確認してください。管理者が分からない状態は、事故発生時の対応を難しくする可能性があります。
5.IaaS・PaaS・SaaSで責任は変わる
クラウドサービスには、IaaS、PaaS、SaaSなどの種類があります。一般に、利用企業が自由に設定できる範囲が広いほど、利用企業が管理する項目も増える傾向があります。
| 種類 | サービスの例 | 利用企業が主に確認すること |
|---|---|---|
| IaaS | 仮想サーバー、仮想ネットワーク | OS、アプリ、ネットワーク設定、認証・権限など |
| PaaS | アプリ開発・実行基盤 | アプリ、データ、認証・権限、公開設定など |
| SaaS | メール、会計、顧客管理サービス | アカウント、権限、データ、共有設定など |
ただし、これらは一般的な整理です。実際には、マネージドサービスの有無や契約内容によって管理範囲が変わります。仮想デスクトップサービスについても、IaaSと完全に同じ管理分担になるとは限りません。
今回の「お名前.com デスクトップクラウド」についても、一般的な分類だけでGMOと利用者の責任範囲を確定することはできません。実際のサービス仕様と契約条件の確認が必要です。
6.GMO事件から考える責任分担
GMOは第4報で、サービスのシステムにセキュリティ上の問題があったことを公表しました。また、現行のシステム基盤をそのまま再開せず、セキュリティ構成を刷新する方針を示しています。
一方、第6報・第7報では、利用者に対して端末の検査、バックアップ、アカウントの保護などを求めました。事業者側で行う対応と、利用者自身が行う対応が並行して進められていることが分かります。
| 対応 | GMOが公表した取り組み | 利用者に求められた対応 |
|---|---|---|
| サービス基盤 | 現行基盤をそのまま再開せず刷新 | 代替サービスの案内を確認 |
| 端末の安全確認 | 協力者の端末を調査・解析 | ウイルスチェックと必要な調査協力 |
| 認証情報 | 注意喚起と対策案内 | パスワード変更やアカウント保護 |
| データ保護 | 調査状況を案内 | 必要なデータのバックアップ |
| 利用者支援 | 見舞金、損失補償、代替サービス | 案内内容と手続きを確認 |
ここで重要なのは、利用者に安全対策を求めたことをもって、今回の事故の責任が利用者側にあると判断しないことです。利用者が行う被害拡大防止策と、事故原因に関する責任は分けて考える必要があります。
7.セキュリティの役割と法的責任は別
クラウドサービスでは、日常的な安全管理の役割分担と、事故発生後の法的責任を区別することが重要です。例えば、利用企業がアカウントを管理する役割を持っていても、事業者側のシステムに問題があった場合の責任まで利用企業が負うとは限りません。
反対に、クラウド事業者がサービス基盤を管理していても、利用企業の不適切な権限設定などが事故に関係している場合は、その事情も検討される可能性があります。
法的責任を判断する際に確認される事項
- どのシステムや設定に問題があったか
- どの当事者がその部分を管理していたか
- 契約でどのような義務が定められていたか
- 事故と損害の間にどのような関係があるか
- 事故発生後にどのような対応を行ったか
- 適用される法令や契約上の条件
事業者と利用企業の管理範囲を整理することは重要ですが、それだけで損害賠償責任や負担割合が決まるわけではありません。個別の事故では、契約内容や具体的な事実関係に基づく判断が必要です。
8.利用規約と責任制限で確認すること
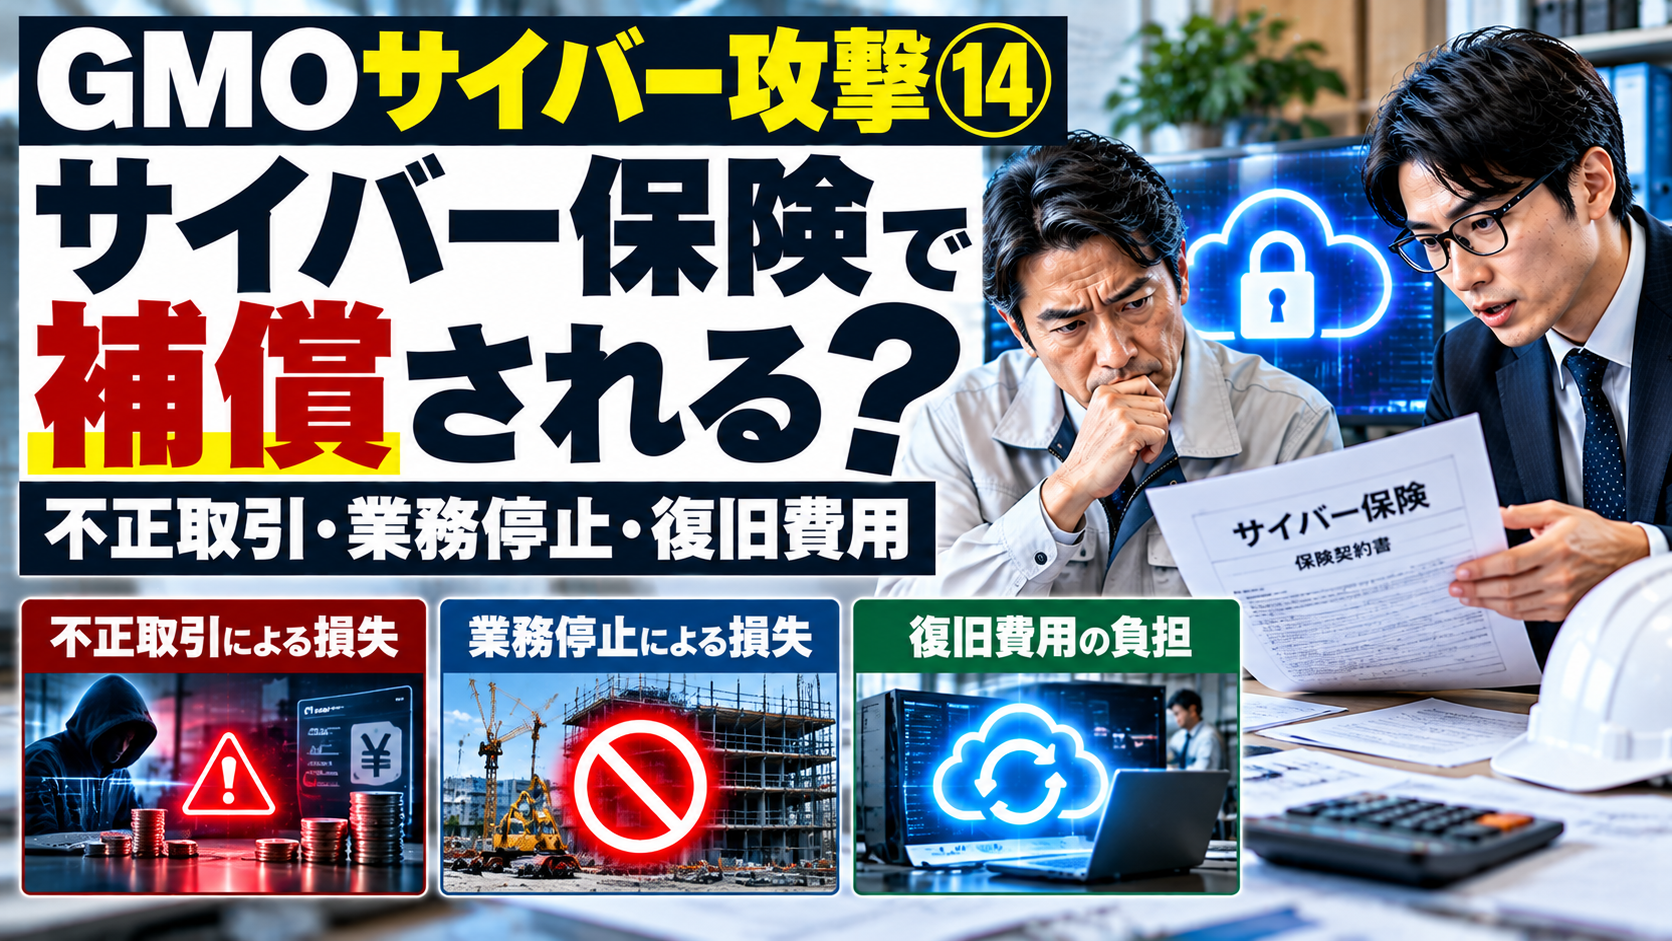
クラウドサービスの契約では、サービス停止、データ消失、損害賠償などに関する条件が利用規約や契約書に定められている場合があります。経営者は料金や機能だけでなく、事故が起きた際の取り扱いも確認しておく必要があります。
例えば、サービス停止時の返金、損害賠償の範囲、責任制限、データのバックアップ、契約終了時のデータ取得方法などです。重要な業務に利用するサービスほど、こうした条件を事前に把握する価値があります。
| 確認する条項 | 確認したい内容 |
|---|---|
| サービス提供範囲 | 事業者がどこまで管理するか |
| 障害・停止時の対応 | 通知、復旧、代替手段、返金条件 |
| 損害賠償 | 対象となる損害と責任制限 |
| データの管理 | 保存、バックアップ、削除、移行条件 |
| 事故発生時の連絡 | 通知方法、窓口、必要な手続き |
| 契約終了 | データ取得の期限と方法 |
ただし、利用規約に責任制限が書かれているからといって、あらゆる事故で必ずその条項が有効になるとは限りません。具体的な適用については、契約内容と事実関係に応じた判断が必要です。
9.情報漏えい時の顧客対応は誰が行うか
クラウドサービスに顧客情報を保存している企業では、情報漏えいが発生した場合、クラウド事業者だけでなく、利用企業にも対応が必要になることがあります。例えば、顧客への説明、取引先への連絡、個人情報保護法に基づく報告などです。
ただし、誰がどの報告や通知を行う義務を負うかは、情報の取り扱い、委託関係、事故の内容などによって異なります。クラウド事業者が事故を公表したからといって、利用企業側の確認が不要になるとは限りません。
顧客情報を扱う企業が確認したいこと
- 漏えいした可能性がある情報の種類
- 対象となる顧客や取引先の範囲
- クラウド事業者から得られる調査情報
- 個人情報保護委員会への報告の要否
- 本人への通知が必要か
- 顧客への説明内容と問い合わせ窓口
個人情報保護委員会は、個人データの漏えい等が発生した場合の報告や本人通知について案内しています。事故が発生した際は、公式資料と具体的な事実関係を確認しましょう。
10.バックアップと復旧の責任を確認する
クラウドにデータを保存しているからといって、利用企業が必要なときに必ずすべてのデータを復元できるとは限りません。サービスによっては、事業者がバックアップを実施していても、利用企業が任意の時点に戻せる機能を提供していない場合があります。
また、サービス停止や不正アクセスが発生した際、データを別の環境へ移行できるかどうかも重要です。経営者は、バックアップの有無だけでなく、復元できる範囲と手順を確認する必要があります。
| 確認項目 | 経営者が確認したいこと |
|---|---|
| バックアップ | 誰が、どのデータを、どの頻度で保存するか |
| 復元機能 | いつの時点まで戻せるか |
| 別環境への移行 | データを取り出す方法があるか |
| サービス停止時 | 代替手段で業務を続けられるか |
| 復旧確認 | 実際に復元できることを試しているか |
GMOは今回、利用者に対して端末のバックアップを求めています。これは今回の事件への具体的な注意喚起ですが、すべてのクラウドサービスで同じ操作が必要になるわけではありません。
11.建設業など中小企業への影響
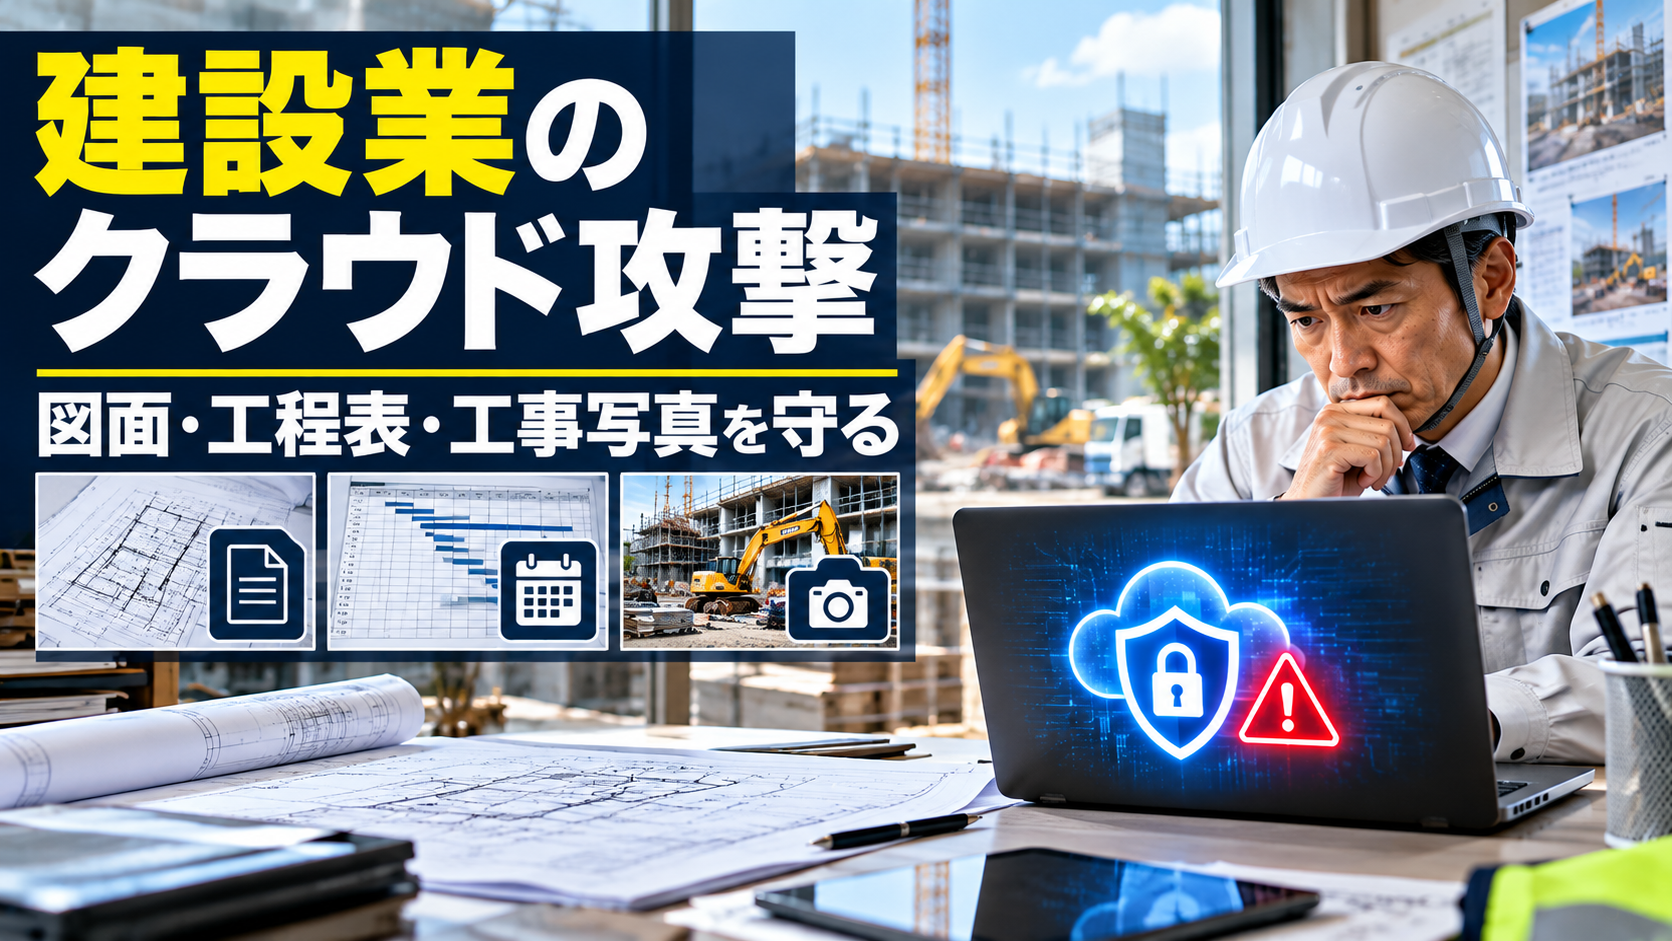
建設業でも、工事写真、図面、見積書、工程表、顧客情報などをクラウドで管理する企業が増えています。クラウドサービスが停止すると、現場で必要な情報を確認できず、工事の進行や取引先との連絡に影響する可能性があります。
例えば、現場写真を保存しているサービスが利用できなくなった場合、工事の進捗確認や報告資料の作成が遅れることがあります。また、見積書や工程表にアクセスできない場合は、取引先との調整が難しくなる可能性があります。
| クラウド利用の例 | 想定される影響 | 確認したい対策 |
|---|---|---|
| 工事写真の管理 | 写真の閲覧・提出ができない | 必要な写真の保存方法 |
| 図面の共有 | 最新図面を確認できない | 版管理と代替閲覧手段 |
| 工程管理 | 作業予定の確認が遅れる | 緊急時の工程表共有 |
| 見積・請求管理 | 見積作成や請求処理が遅れる | データ出力と復旧手順 |
| 顧客情報の管理 | 情報への不正アクセスや業務停止 | 権限設定とアクセス記録 |
これらは建設業における一般的なリスクの例であり、今回のGMO事件で建設会社の図面や工事写真が流出したと確認されたものではありません。
中小企業では専任の情報システム担当者がいない場合もあります。まずは重要なクラウドサービスを一つ選び、管理者、バックアップ、緊急連絡先を確認することから始めましょう。
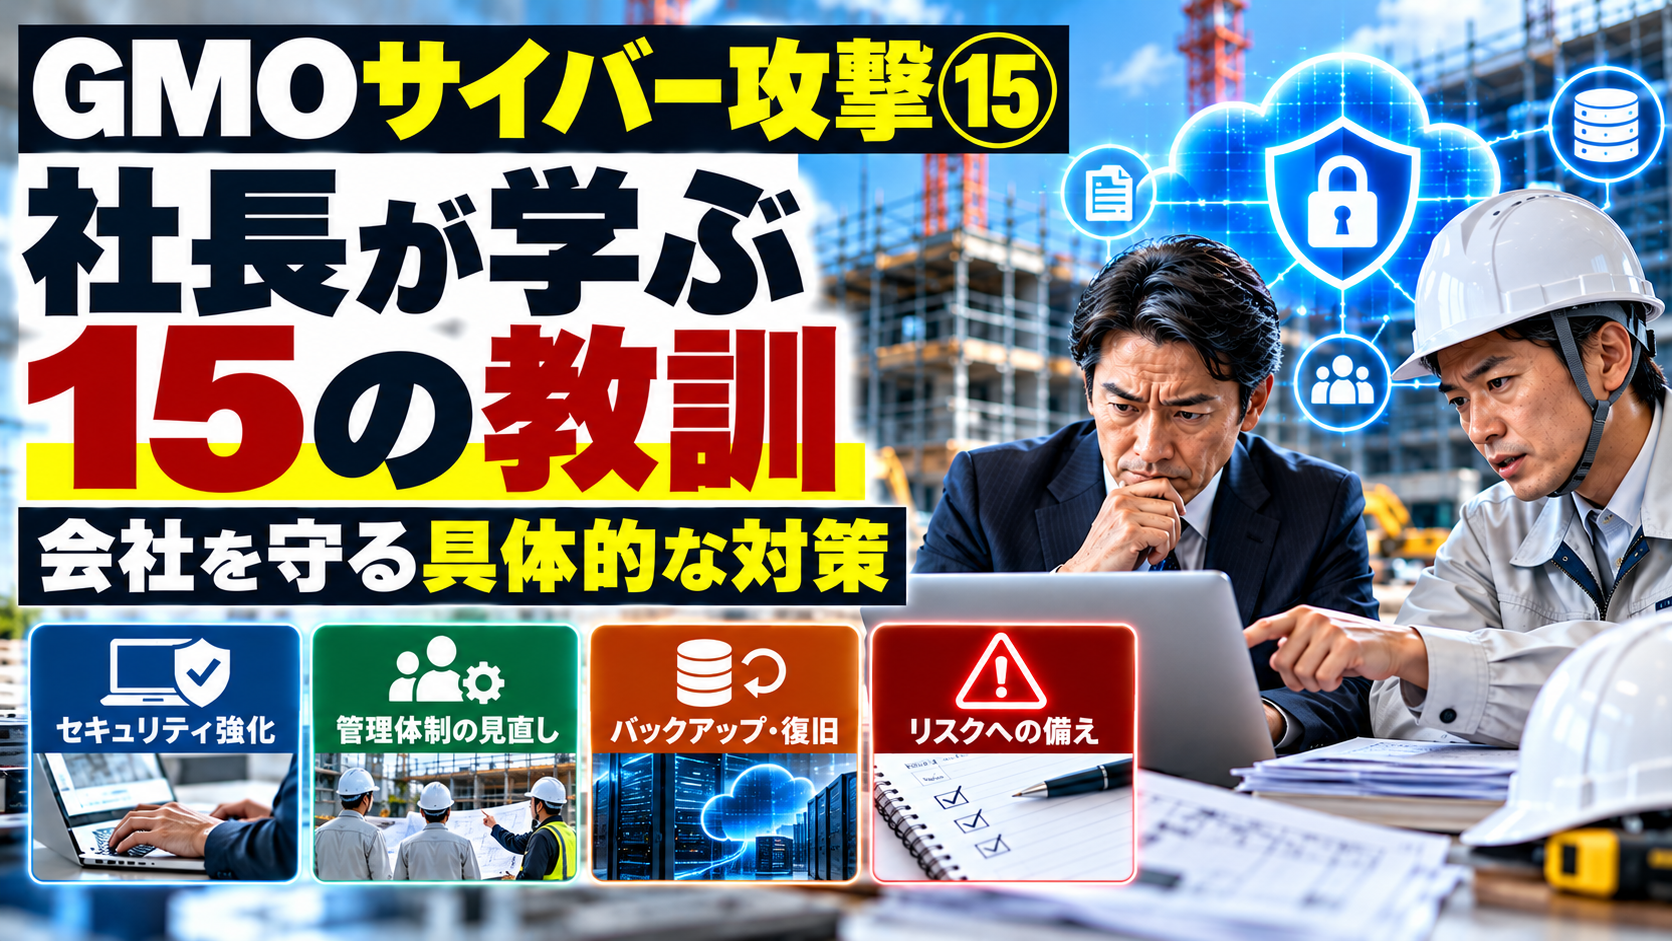
12.社長が確認したい10項目
クラウドサービスの責任分担を理解するために、経営者が確認したい項目をまとめました。すべての技術を理解する必要はありませんが、重要なサービスについて、誰が何を管理しているかを把握することが大切です。
- 自社が利用している重要なクラウドサービスを把握している
- サービスの管理者アカウントが誰のものか分かる
- 多要素認証を設定している
- 従業員や外部委託先のアクセス権限を管理している
- クラウド事業者が管理する範囲を確認している
- 利用企業側で管理する範囲を確認している
- バックアップと復旧の条件を確認している
- サービス停止時の代替手段がある
- 事故発生時の連絡先と通知方法を把握している
- 契約上の責任制限やデータ取り扱い条件を確認している
- 最も重要なクラウドサービスを一つ選ぶ
- 管理者、認証方法、バックアップの担当を確認する
- 契約書や利用規約で事故発生時の連絡先と対応条件を確認する
13.まとめ|任せる範囲と守る範囲を明確に
2026年10月のGMOサイバー攻撃では、サービスのシステムにセキュリティ上の問題が存在し、不正アクセスと利用者情報の外部持ち出しが確認されました。GMOはシステム基盤の刷新や利用者支援を進める一方、利用者にも端末の検査や認証情報の保護を求めています。
この事件から考えたいのは、クラウド事業者と利用企業の役割分担です。事業者が管理するサービス基盤と、利用企業が管理するアカウント・権限・データなどは、一般に異なる管理領域です。
ただし、日常的な安全管理の役割分担と、事故発生後の法的責任は同じではありません。責任の有無や範囲は、契約内容、事故原因、具体的な損害などに基づいて判断されます。
中小企業の経営者にとって重要なのは、クラウドを利用すること自体を避けるのではなく、どこまでを事業者に任せ、どこからを自社で管理するのかを把握することです。
まずは、自社で最も重要なクラウドサービスを一つ選び、管理者アカウント、バックアップ、事故発生時の連絡先を確認してみてください。それが、事業停止や情報漏えいの影響を小さくするための第一歩になります。
参考にした公式一次情報
- GMOインターネット|第4報・不正アクセスと利用者支援(2026年10月24日)
- GMOインターネット|第6報・利用者へのセキュリティ対策のお願い(2026年10月26日)
- GMOインターネット|第7報・現在の対応について(2026年10月26日)
- IPA|中小企業の情報セキュリティ対策ガイドライン
- 個人情報保護委員会|漏えい等の報告・本人通知
※2026年10月27日時点の公表情報に基づいています。GMO事件に関する確認済みの事実と、一般的なクラウドサービスの責任分担は区別して記載しています。個別の法的責任、損害賠償、報告義務については、契約内容と具体的な事実関係に基づく確認が必要です。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/gmo-cloud-provider-user-company-responsibility-2026/trackback/