

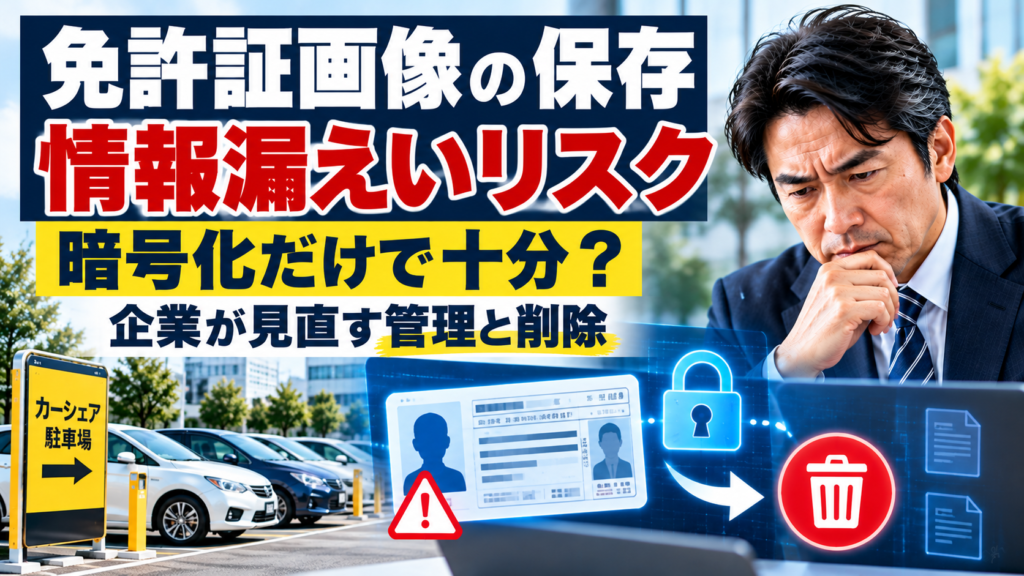
「本人確認のために受け取った運転免許証の画像は、そのまま保存しておいても問題ないのだろうか」。顧客や取引先の本人確認書類を扱う企業の社長にとって、確認しておきたい問題です。
2026年10月23日、パーク24はタイムズカーの情報漏えい事件について、暗号化された本人確認書類画像146万4,800件に外部送信の痕跡が確認されたと発表しました。同社は、画像を暗号化していたため、外部送信の痕跡があっても直ちに内容を閲覧されたことを意味しないと説明しています。
一方、将来的に暗号化されたデータが復号される可能性を完全には否定できないとして、対象者への見舞金を決定しました。さらに、従来の本人確認書類画像の保管ルールを見直し、会員登録完了後は画像を保有しない運用へ変更しています。
この記事では、本人確認書類画像を保存することのリスク、暗号化の役割と限界、画像を残さずに本人確認を行う考え方を整理します。中小企業が実際に確認できる管理方法と、社長向けの10項目チェックリストも紹介します。
本人確認書類の画像を保存することが、一律に禁止されているわけではありません。ただし、画像には本人を識別できる複数の情報が含まれるため、保有する必要性と安全管理を慎重に検討することが重要です。暗号化だけに頼らず、必要な情報だけを取得し、保存期間を決め、不要になった画像を安全に消去することが基本になります。
目次|本人確認書類画像を保存するリスクと対策
1.タイムズカーで何が起きたのか
パーク24は2026年9月25日、タイムズカーのWebシステムに対する不正アクセスを検知しました。その後、外部専門機関による調査を進め、10月23日に調査結果と今後の対応を公表しています。
調査では、氏名や住所などの属性・識別情報に加え、本人確認書類の画像データへの不正アクセスが確認されました。不正アクセスの原因について、同社はWebシステムの脆弱性を悪用されたものと説明しています。
今回の特徴は、本人確認書類画像が暗号化されていたにもかかわらず、そのデータ自体に外部送信の痕跡が確認されたことです。暗号化は重要な対策ですが、画像データを保有している限り、その管理について検討する必要があります。
一次情報:パーク24|情報漏えいに関する第5報(2026年10月23日)
2.外部送信された本人確認書類画像は何件か
2026年10月23日の公式発表では、暗号化された本人確認書類画像データのうち、146万4,800件に外部送信の痕跡が確認されました。これとは別に、外部送信の痕跡は確認されなかったものの、攻撃者によるアクセスの痕跡が確認された画像データも存在します。
重要なのは、外部送信された暗号化データの件数と、実際に画像の内容が閲覧された件数を同じものとして扱わないことです。パーク24は、暗号化された画像が外部送信されても、直ちに画像内容が閲覧可能な状態になったことを意味しないと説明しています。
| 確認事項 | 2026年10月23日の公表内容 |
|---|---|
| 外部送信の痕跡がある画像 | 146万4,800件 |
| 外部送信の痕跡はないがアクセスされた画像 | 89万1,602件 |
| 画像の保存状態 | 暗号化して保管 |
| 画像内容の閲覧 | 外部送信の痕跡だけで閲覧可能になったとは断定できない |
| 将来のリスク | 外部送信された暗号化データの復号可能性は完全には否定できない |
これらは画像データの件数であり、そのまま異なる人数の合計を示すものではありません。また、2026年10月23日時点で、同社は漏えいした情報が売買・公開されたことを示す事実は確認されていないと説明しています。
「暗号化された画像データに外部送信の痕跡があった」ことと、「免許証の内容が第三者に読まれた」「なりすましに悪用された」ことは同じではありません。確認されていない被害を断定しないことが重要です。
3.免許証画像にはどのような情報が含まれるのか
運転免許証の画像には、氏名、住所、生年月日、顔写真、免許証番号など、本人を識別するための情報が含まれます。撮影面や書類の種類によって、記載される情報は異なります。
これらの情報が第三者に閲覧できる状態になった場合、なりすましや不正な問い合わせ、詐欺的な連絡などに悪用されるリスクが考えられます。ただし、免許証画像が漏えいしたというだけで、すべてのサービスで本人になりすませるわけではありません。本人確認の仕組みは事業者やサービスによって異なります。
| 情報の例 | 考えられる懸念 | 企業が確認したいこと |
|---|---|---|
| 氏名・住所 | 本人を装った連絡や不審な勧誘 | 取得と保存の必要性 |
| 生年月日 | 他の情報と組み合わせた本人確認の悪用 | 閲覧権限の制限 |
| 顔写真 | 本人確認資料としての悪用の可能性 | 画像自体を保有する必要性 |
| 免許証番号など | 識別情報の不適切な利用 | 保存期間と削除方法 |
| 書類全体の画像 | 複数の情報がまとまって外部に出る可能性 | 画像の取得方法と管理体制 |
企業としては、本人確認に必要な情報を把握し、不要な情報まで取得・保存していないかを確認することが大切です。本人確認のために提示を受けることと、画像を長期間保管することは分けて考えましょう。
4.暗号化していてもリスクが残るのはなぜか
暗号化は、データをそのままでは読めない状態にする重要な安全対策です。適切に暗号化され、復号に必要な鍵が安全に管理されていれば、第三者がデータを入手しても内容を読み取ることは難しくなります。
ただし、暗号化されていればすべてのリスクがなくなるわけではありません。暗号方式、鍵の管理、システムの構成、アクセス権限などによって安全性は異なります。
今回、パーク24は本人確認書類画像を暗号化していたと説明していますが、将来的な復号可能性を完全には否定できないとしています。これは、今回の画像内容が既に復号されたと認めたものではありません。
暗号化と合わせて確認したい対策
- 暗号鍵を適切に管理しているか
- 画像データにアクセスできる担当者を限定しているか
- システムの脆弱性対策を行っているか
- 不審なアクセスを検知できるか
- 画像の保存期間と削除手順を定めているか
「暗号化しているから保存し続けても大丈夫」とは限りません。本人確認が終わった後も画像を保存する必要があるか、業務と法令の両面から確認しましょう。
5.本人確認書類の画像を保存する必要はあるのか
本人確認書類の画像を保存する必要があるかどうかは、事業の内容、本人確認の目的、適用される法令や契約などによって異なります。すべての企業に共通して、必ず保存しなければならないというルールがあるわけではありません。
例えば、本人確認の実施記録を残すことで目的を達成できる場合もあれば、業種に応じた法令により、本人確認記録などの保存が求められる場合もあります。必要な記録の内容と、書類画像そのものの保管義務は区別して確認する必要があります。
個人情報保護委員会は、マイナンバー法上の本人確認に関するQ&Aで、本人確認書類のコピーを保管する一律の法令上の義務はないものの、本人確認の記録を残すために保管できる場合があると説明しています。その場合も適切な安全管理措置が必要であり、不要になった段階で速やかに廃棄するよう案内しています。
ただし、このQ&Aはマイナンバー法上の本人確認に関する説明です。すべての業種・本人確認手続きに同じ取扱いを当てはめるものではありません。
一次情報:個人情報保護委員会|本人確認書類のコピー保管に関するQ&A
6.画像を保存しない本人確認は可能なのか
本人確認の目的や適用される制度によっては、画像を長期間保存せず、確認結果や実施記録などを残す方法を検討できる場合があります。ただし、必要な記録の内容や保存期間は業務によって異なります。
パーク24は今回の事故を受け、会員登録完了後は本人確認書類画像を保有しない社内ルールに変更しました。また、既存画像については2026年10月末までに削除する方針を公表しています。
同社は画像を削除する一方、将来の問い合わせ対応などに備え、保存していた画像との同一性を確認するための情報を適切に保全すると説明しています。これは、画像そのものを保管しなくても必要な確認業務を行えるよう、運用を見直した事例といえます。
業種によっては、本人確認記録や書類の保存について法令上の義務がある場合があります。画像を残さない運用へ変更する際は、必要な記録と保存義務を確認し、独断で削除しないようにしましょう。
7.画像を保存する場合の安全管理措置
本人確認書類画像を保存する必要がある場合は、個人情報保護法に基づく安全管理措置を適切に講じる必要があります。具体的な対策は、取り扱う情報の内容や事業の規模、リスクなどを踏まえて検討します。
| 対策 | 実務で確認したい内容 |
|---|---|
| 組織的な管理 | 責任者、管理手順、事故報告のルール |
| 人的な管理 | 従業員への教育、取扱いルールの周知 |
| 物理的な管理 | 紙書類や端末の保管場所、持ち出し制限 |
| 技術的な管理 | アクセス制御、認証、暗号化、脆弱性対策 |
| 保存期間の管理 | 必要性の確認、削除時期、削除担当者 |
| 委託先の管理 | 外部サービスや委託先の取扱い状況 |
個人情報保護委員会のガイドラインでは、組織的・人的・物理的・技術的な安全管理措置などについて説明されています。自社の状況に応じて、どの対策が必要かを確認することが重要です。
公的資料:個人情報保護委員会|個人情報保護法ガイドライン(通則編)
8.メールやクラウドに残る画像の見落とし
本人確認書類の画像は、顧客管理システムだけに保存されているとは限りません。顧客からメールで送られた添付ファイル、担当者のパソコン、共有フォルダー、クラウドストレージなどにも残っている場合があります。
例えば、本人確認が完了した後も、メールの受信箱やダウンロードフォルダーに画像が残っていることがあります。担当者が異動・退職した場合に、保存場所や管理責任者が分からなくなる可能性もあります。
見落としやすい保存先
- メールの受信箱・送信済みフォルダー
- パソコンのダウンロードフォルダー
- 社内の共有フォルダー
- クラウドストレージ
- スマートフォンの写真・ファイル保存領域
- 業務システムの添付ファイル領域
- バックアップや外部委託先の保存領域
ただし、すべての保存先から直ちに削除すべきとは限りません。法令上の保存義務、業務上の必要性、バックアップの仕様などを確認し、対象を整理して対応しましょう。
顧客から受け取った免許証画像や本人確認書類が、担当者個人のメールやパソコンに残っていないか確認してみてください。保存場所を把握するだけでも、管理の見直しにつながります。
9.本人確認書類画像を安全に削除する方法
不要になった本人確認書類画像を削除する際は、保存場所と削除対象を正確に把握することが大切です。画面上でファイルを削除しただけでは、システムや保存媒体によって復元できる場合があります。
安全な削除方法は、保存媒体やシステムの仕様によって異なります。例えば、クラウドサービスでは削除後の保持期間やバックアップの取扱いを確認し、パソコンや記録媒体では適切な消去方法を選ぶ必要があります。
削除作業の基本手順
- 対象となる本人確認書類画像を洗い出す
- 法令上・業務上の保存義務を確認する
- 削除対象と削除しない対象を区別する
- システム管理者と削除方法を確認する
- 必要に応じて復元困難な方法で消去する
- 削除の実施日と対象範囲を記録する
- バックアップや委託先の取扱いも確認する
削除を外部事業者に委託する場合は、委託先での適切な消去と管理状況を確認しましょう。事故調査中の記録や法令上保存が必要な情報は、必要な確認をせずに削除しないことも重要です。
10.顧客から画像削除を求められた場合
顧客から「以前送った免許証画像を削除してほしい」と依頼された場合、まず対象となる画像と保存場所を確認します。あわせて、本人からの請求であることを適切に確認する必要があります。
個人情報保護法では、一定の要件を満たす場合に、本人が保有個人データの利用停止や消去などを請求できる制度があります。ただし、削除の依頼があれば、すべてのデータを無条件に消去しなければならないという意味ではありません。
企業としては、利用目的、法令上の保存義務、請求の要件、対象データの状況を確認したうえで判断しましょう。削除できない理由がある場合には、その理由を適切に説明することが大切です。
保存先やバックアップを確認していない段階で、「すべて削除しました」と回答することは避けましょう。実施した範囲と未確認の範囲を区別して説明する必要があります。
11.建設業・製造業などでの実務上の注意点
本人確認書類を扱うのは、カーシェアリングや金融関連の企業だけではありません。建設業では、現場への入場手続きや協力会社との取引などで、本人確認書類の提示や提出を求める場合があります。製造業やサービス業でも、採用手続き、来訪者管理、契約時の確認などで個人情報を扱います。
ただし、業務によって必要な確認事項や保存義務は異なります。例えば、現場入場のために本人確認が必要であっても、免許証画像を社内で長期間保管する必要があるかは別に検討する必要があります。
| 業務の例 | 確認したいこと |
|---|---|
| 建設現場の入場管理 | 本人確認書類画像を保存する必要性、元請・協力会社との取扱い |
| 協力会社の登録 | 必要な個人情報の範囲、保存先、アクセス権限 |
| 従業員の採用 | 本人確認書類の取扱い、退職後の保存期間 |
| 製造業の来訪者管理 | 取得する情報の範囲、保存期間、削除担当者 |
| 顧客との契約 | 本人確認の方法、保存義務の有無、不要情報の削除 |
まずは、書類画像を誰が取得し、どこに保存し、いつ削除するのかを確認しましょう。委託先や協力会社との間で情報を共有している場合は、それぞれの管理範囲も明確にすることが大切です。
12.社長が確認したい10項目
今回のタイムズカーの事件をきっかけに、自社の本人確認書類画像の取扱いを点検してみてください。すべてを一度に改善する必要はありませんが、まず現状を把握することが重要です。
- 自社で取得している本人確認書類の種類を把握している
- 書類画像を取得する目的を説明できる
- 画像そのものを保存する必要性を確認している
- 法令上の保存義務がある情報を区別している
- 画像の保存場所と管理責任者を把握している
- 画像にアクセスできる担当者を限定している
- 暗号化やシステムの安全管理状況を確認している
- メールやクラウドに残る画像を把握している
- 不要になった画像の削除手順を決めている
- 顧客からの削除依頼に対応する手順がある
- 免許証などの本人確認書類画像が保存されている場所を確認する
- 本人確認が終わった後も画像を残す必要があるか確認する
- 保存期間と削除担当者が決まっていない画像を洗い出す
13.まとめ|保存しないという対策もある
タイムズカーの情報漏えい事件では、暗号化された本人確認書類画像146万4,800件に外部送信の痕跡が確認されました。ただし、暗号化された画像の内容が第三者に閲覧されたと確定したわけではありません。
パーク24は今回の事件を受け、会員登録完了後は本人確認書類画像を保有しない運用へ変更し、既存画像についても2026年10月末までに削除する方針を公表しました。この対応は、情報を守るための対策として、必要性のない画像を保有し続けないという考え方を示しています。
中小企業の社長が学びたいのは、暗号化などの安全対策を行うことに加えて、そもそも保存する必要のない個人情報を減らすという視点です。必要な情報を適切に管理し、不要になった画像を安全に消去することが、情報漏えいリスクを減らすための基本になります。
まずは、社内のメール、共有フォルダー、クラウドに残る免許証画像や本人確認書類を確認してみてください。その一つの行動が、自社の顧客情報を守るための第一歩になります。
参考にした一次情報
- パーク24|情報漏えいに関する第5報(2026年10月23日)
- タイムズカー|情報漏えいに関する第5報
- 個人情報保護委員会|個人情報保護法ガイドライン(通則編)
- 個人情報保護委員会|本人確認書類のコピー保管に関するQ&A
- e-Gov法令検索|個人情報の保護に関する法律
※2026年10月27日時点の公表情報に基づく解説です。外部送信の痕跡が確認された画像データの件数は、画像内容が閲覧・悪用された人数を意味するものではありません。本人確認書類の保存義務や消去の要否は、業種、利用目的、適用法令、個別事情によって異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/27/identity-document-image-storage-risks/trackback/