

「情報漏えいは大企業だけの問題だと思っていませんか?」
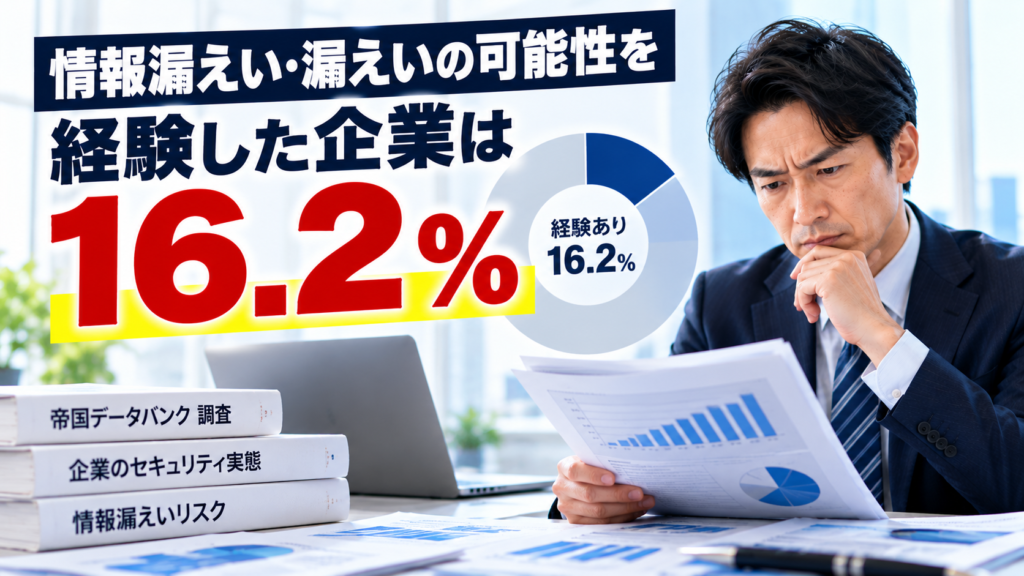
2026年10月19日、帝国データバンクが公表した「情報漏洩に関する企業アンケート」で、情報漏えい、または漏えいの可能性がある事案を経験した企業が16.2%に上ることが分かりました。
さらに注目したいのは、情報漏えいが起きたかどうか「分からない」と答えた企業も14.8%あったことです。
ただし、16.2%という数字は、すべてがサイバー攻撃によって情報を盗まれた企業の割合ではありません。
メールの誤送信などの人為ミスや、漏えいの可能性がある事案も含まれています。
この記事では、調査結果を正確に整理し、中小企業や建設会社が今日から実行できる情報管理の対策を解説します。
帝国データバンク「情報漏洩に関する企業アンケート」(2026年10月19日公表)
調査期間:2026年10月9日~14日/有効回答:全国1,328社/インターネット調査
目次|クリックで開閉できます
1.情報漏えい経験企業16.2%の調査概要
帝国データバンクは、全国1,328社を対象に情報漏えいに関するアンケートを実施しました。
調査期間は2026年10月9日から14日までです。
対象となったのは、情報漏えいそのものだけでなく、漏えいの可能性がある事案も含めた発生状況です。
| 調査項目 | 回答割合 |
|---|---|
| 発生したことがある | 16.2% |
| うち直近1年以内 | 5.5%(回答企業全体に対する割合) |
| 1年以上前に発生 | 10.7% |
| 全く発生したことがない | 69.1% |
| 発生の有無が分からない | 14.8% |
割合は公表資料の数値で、端数処理により合計が100%と一致しない場合があります。
今回の調査は回答企業を対象としたアンケートであり、日本国内の全企業について実際の漏えい発生率を確定したものではありません。
2.16.2%という数字の正しい意味
16.2%は、「情報漏えい、または漏えいの可能性がある事案が発生したことがある」と回答した企業の割合です。
重要なのは、対象となる事案が一種類ではないことです。
- メールの宛先を間違えて送信した
- 別の取引先の資料を誤って添付した
- なりすましメールを信じて情報を送ってしまった
- 外部からのサイバー攻撃が疑われた
- 情報漏えいの可能性がある事案を経験した
このように、日常業務の人為ミスと、外部からの攻撃に関する事案が含まれています。
「16.2%の企業がサイバー攻撃で情報を盗まれた」「16.2%の企業で漏えいが確定した」という意味ではありません。
3.直近1年以内は5.5%
今回の調査では、直近1年以内に情報漏えい、またはその可能性がある事案を経験した企業が5.5%でした。
一方、1年以上前に経験した企業は10.7%でした。
この5.5%は、過去1年以内の事案について回答した企業の割合です。
日本企業全体の年間サイバー攻撃被害率や、確定した個人情報漏えい率を表す数字ではありません。
それでも、企業にとって情報管理が継続的な課題であることを考える材料になります。
経営者は、事故が起きた後だけでなく、日常的に情報の取り扱いを確認することが重要です。
4.発生の有無が分からない企業14.8%
今回の調査で特に注目したいのは、情報漏えいが起きたかどうか「分からない」と回答した企業が14.8%あったことです。
漏えいを防ぐ対策を行っていても、実際に問題が起きたときに気づけなければ、対応が遅れる可能性があります。
例えば、次のような状況が考えられます。
- 誤送信があっても社内に報告されない
- 共有フォルダの公開範囲を把握していない
- 誰が重要データにアクセスしたか確認できない
- 不審なログイン通知を確認する担当者がいない
- 委託先で発生した問題の連絡先が決まっていない
これらは一般的な想定例ですが、事故の早期発見を考えるうえで重要です。
「漏えいを起こさない」ことに加え、「問題が起きたときに把握できる」仕組みも必要です。
5.大企業と中小企業の違い
帝国データバンクの調査では、情報漏えいやその可能性がある事案を経験した割合に企業規模による違いがありました。
| 企業規模 | 経験したことがある | 直近1年以内 |
|---|---|---|
| 大企業 | 30.2% | 8.8% |
| 中小企業 | 14.3% | 5.0% |
大企業の経験割合が高い背景として、扱う情報量やシステム数、従業員数、取引先数の多さなどが考えられます。
また、漏えいや不正アクセスを検知・把握する体制が整っているため、事案を発見しやすい可能性も指摘されています。
つまり、経験割合が高いことだけを根拠に、大企業の対策が中小企業より劣っていると判断することはできません。
中小企業には、費用や専門人材の制約があることも調査で示されています。
6.メール誤送信など人為ミスのリスク
情報漏えいは、必ずしも外部からのサイバー攻撃によって起きるわけではありません。
今回の調査では、メールの誤送信や資料の誤添付など、人為ミスに関する回答も寄せられました。
例えば、取引先に見積書を送信する際、別の会社の資料を添付してしまう場合です。
また、メールの宛先欄に誤ったアドレスを入力し、本来の受信者以外へ情報を送ってしまう可能性もあります。
こうした事故は、特別な攻撃ツールがなくても発生し得ます。
対策としては、送信前に宛先、添付ファイル、本文の内容を確認することが重要です。
7.なりすましやサイバー攻撃への注意
今回の調査では、人為ミスだけでなく、なりすましメールや外部からのサイバー攻撃に関する回答もありました。
例えば、取引先担当者を装ったメールを信じ、電話で確認せずに情報を送付してしまったという回答が紹介されています。
このような場合、メールの表示名や文章が自然でも、それだけで本物と判断しないことが重要です。
特に、普段とは異なる情報の送付依頼や、急ぎの対応を求める連絡には注意が必要です。
取引先の情報を送る前に、既に把握している電話番号など、メールとは別の連絡手段で確認することが役立ちます。
また、重要なメールやクラウドのアカウントには多要素認証を設定し、不正利用のリスクを減らしましょう。
8.建設会社で実際に挙がった事例
今回の帝国データバンク調査には、建設業の企業から寄せられた回答も掲載されています。
例えば、建設業の中小企業から、メールの送信先を誤ったという回答がありました。
また、建設業の小規模企業からは、他社担当者を装ったメールを受信し、緊急だと思い込んで電話確認をせず情報を送付してしまったという回答もありました。
これらは、今回の調査に実際に掲載された回答例です。
一方、次のような情報は、建設業で取り扱う重要情報の例です。
- 施工図面や設計資料
- 工事の見積書や契約資料
- 工程表や工事写真
- 施主や取引先の連絡先
- 協力会社の情報
これらの資料が今回の回答事例で実際に漏えいしたと確認されたわけではありません。
しかし、建設会社では日常的に扱う情報であるため、送信先や共有先の確認が重要です。
9.誤送信を防ぐ実務手順
メールの誤送信を防ぐために、まずは送信前の確認を習慣にしましょう。
送信前の三つの確認
- 宛先:送信先の会社名、担当者名、メールアドレスを確認する
- 添付:別の取引先の資料や不要な情報が含まれていないか確認する
- 内容:本文に送信してはいけない情報が含まれていないか確認する
特に複数の取引先へ連続してメールを送る場合、添付ファイルの取り違えに注意が必要です。
機密性の高い資料については、メール添付以外の安全な共有手段を検討することも有効です。
また、誤送信に気づいた場合は、自己判断で放置せず、社内の管理担当者へ速やかに報告できる仕組みを整えましょう。
10.アクセス権限と共有データの管理
メールだけでなく、クラウドストレージや共有フォルダのアクセス権限も確認しましょう。
例えば、退職した従業員や契約が終了した協力会社のアカウントが残っていないか確認します。
また、共有リンクを知っているだけで誰でも閲覧できる設定になっていないかも重要です。
建設会社では、工事ごとに元請会社、下請会社、協力会社、設計事務所などとの共有先が変わる場合があります。
そのため、工事終了後の権限整理を運用ルールに含めることが役立ちます。
外部事業者との情報共有については、クラウドサービス・外部事業者のリスクも参考になります。
11.漏えいを見逃さない初動体制
今回の調査で14.8%の企業が発生の有無を「分からない」と回答したことは、早期発見の重要性を考えるきっかけになります。
まず、従業員が誤送信や不審なログインに気づいた際の報告先を決めましょう。
次に、メールやクラウドの管理画面で、ログイン履歴や共有設定を確認できるか把握します。
不正アクセスが疑われる場合は、必要な記録を保全し、状況に応じて専門事業者へ相談します。
顧客情報などの漏えいが疑われる場合は、関係法令に基づく報告や本人通知の要否を確認する必要があります。
また、取引先への説明が必要になる場合もあります。
事故時の連絡体制については、サイバー事故に備える緊急連絡体制の準備も参考になります。
12.社長が確認したいチェック表
今回の調査をきっかけに、次の項目を確認してください。
| 分類 | 確認事項 |
|---|---|
| メール送信 | 宛先、添付ファイル、本文の確認手順があるか |
| 機密資料 | 重要な資料の共有手段を決めているか |
| アカウント | 退職者や異動者の不要なアカウントを削除しているか |
| 多要素認証 | 重要なメールやクラウドに設定しているか |
| 共有権限 | 外部共有リンクの公開範囲を確認しているか |
| 協力会社 | 工事終了後の共有権限を整理しているか |
| ログ | 不審なログインを確認できるか |
| 報告体制 | 誤送信や不審な操作の社内報告先があるか |
| 教育 | 従業員がなりすましメールへの対応を理解しているか |
| 事故対応 | 専門事業者や関係先への連絡手順があるか |
| バックアップ | 重要データを復旧できるか確認しているか |
| 定期点検 | 情報管理のルールを定期的に見直しているか |
一度にすべての対策を実施する必要はありません。
まずは、日常業務で情報を送る機会が多いメールと、重要情報を保管しているクラウドから確認することが重要です。
サイバー事故に伴う経済的な負担への備えについては、中小企業のサイバー保険と実務対策も参考になります。補償の有無は契約内容や事故状況によって異なります。
13.今日の一歩とまとめ
帝国データバンクの調査では、情報漏えいや漏えいの可能性がある事案を経験した企業が16.2%でした。
また、発生の有無が「分からない」と答えた企業も14.8%ありました。
今回の数字は、すべてがサイバー攻撃による確定した情報漏えいを意味するものではありません。
しかし、人為ミスを防ぐことと、問題を早く発見することの両方が重要であると考えるきっかけになります。
最近送信した取引先宛てのメールを一件選んでください。
そして、次の三つを確認しましょう。
- 宛先の確認手順があるか
- 添付ファイルを送信前に確認しているか
- 誤送信に気づいた際の社内報告先が決まっているか
この三つを確認するだけでも、日常業務の情報管理を見直すきっかけになります。
情報漏えいを防ぐだけでなく、発生した際に見逃さない。
それが、中小企業の経営者が今日から取り組める重要な対策です。



コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/21/company-data-leak-survey-16-percent-202610/trackback/