

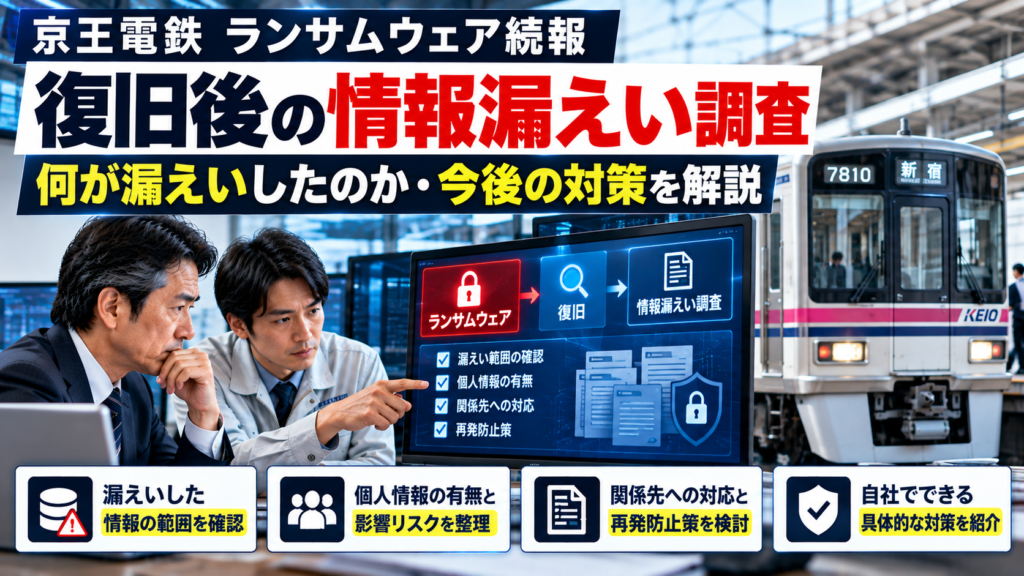
建設会社の社長、サイバー攻撃で止まったシステムが再び使えるようになったら、それで事故対応は終わりでしょうか。
実は、システムの復旧と、会社の情報が外部に持ち出されていないかを調べることは別の仕事です。
2026年10月16日、京王電鉄はランサムウェア攻撃について第2報を公表しました。攻撃を行ったと名乗る組織が、京王グループの保有情報の一部を公開したと主張していることを確認し、外部専門家と事実関係を調査しているという内容です。
重要なのは、攻撃組織の主張と、実際に確認された情報漏えいを混同しないことです。10月16日の発表では、個人情報漏えいの事実や漏えい件数は確定していません。また、グループ全体の復旧完了が発表されたわけでもありません。
この記事では、京王電鉄の公式発表をもとに、建設会社がランサムウェア被害を受けた場合の「復旧中から復旧後までの情報漏えい調査」を具体的に考えます。
1. 京王電鉄の第2報で分かったこと
京王電鉄は2026年9月26日未明、京王グループのサーバーがランサムウェア攻撃を受け、システム障害が発生したことを確認しました。
最初の発表では、一部グループ会社の営業システムに支障が生じていた一方、鉄道運行への支障はないと説明していました。情報漏えいの事実は確認できておらず、調査を続けるとしていました。
その後、10月16日に公表された第2報では、攻撃を行ったと名乗る組織が、京王グループ保有情報の一部を公開したと主張していることを確認したと発表しました。
同社は対策本部を設置し、外部専門家や警察と連携して影響範囲の調査と復旧対応を進めています。
一次情報:京王電鉄「ランサムウェア攻撃によるシステム障害に関するお知らせ 第2報」(2026年10月16日)
2. まだ確認されていないこと
10月16日の第2報で重要なのは、確認された事実と未確認の事項を分けて読むことです。
| 項目 | 公表内容から分かること |
|---|---|
| ランサムウェア攻撃 | 9月26日に確認 |
| 攻撃組織の主張 | 情報の一部を公開したと主張していることを確認 |
| 公開されたとされる情報の真偽 | 調査中 |
| 個人情報の漏えい | 第2報では未確定 |
| 漏えいした情報の件数・内訳 | 第2報では未公表 |
| グループ全体の復旧完了 | 第2報では発表されていない |
攻撃組織が情報を公開したと主張していても、その内容が本物か、実際に何が流出したかは調査による確認が必要です。
また、「情報漏えいが確認されていない」という説明は、「情報漏えいがなかったことを確認した」という意味ではありません。
3. 復旧と情報漏えい調査は別の仕事
ランサムウェア事故では、業務を再開するための復旧作業と、情報が持ち出されていないかを確認する調査を並行して進める必要があります。
| 復旧対応 | 情報漏えい調査 |
|---|---|
| 感染した機器の隔離 | 侵入経路と不正操作の調査 |
| システムの再構築 | 外部送信や大量取得の記録確認 |
| バックアップからの復元 | アクセスされたファイルの特定 |
| 業務再開の安全確認 | 個人情報・取引先情報への影響評価 |
例えば、見積システムが再び使えるようになっても、過去の見積書や取引先情報が持ち出されていないかは別に確認しなければなりません。
「業務が動いたから事故対応は終了」と判断しないことが重要です。
4. 建設会社に置き換えると何が起きるか
ここからは京王電鉄で起きた事実ではなく、建設会社で同様の攻撃が発生した場合の想定です。
- 施工管理システムが停止し、工程表や現場連絡を確認できない
- 積算・見積システムが停止し、見積提出が遅れる
- 図面共有フォルダが利用できず、協力会社との確認が進まない
- 工事写真や検査記録を確認できない
- 復旧後に、見積書や取引先資料が外部に持ち出された可能性が判明する
最後の例では、システムを復旧するだけでは足りません。どの工事の資料が対象か、誰の情報が含まれるか、取引先への説明が必要かを調べることになります。
5. 最初に守るべき証拠と記録
事故発生時に慌てて端末を初期化したり、記録を削除したりすると、原因や影響範囲を調べることが難しくなる場合があります。
社内のIT担当者や外部専門家と相談し、次の記録を保全できるか確認してください。
- サーバー・端末の操作記録
- VPNやリモートアクセスの接続記録
- クラウドのログイン・ダウンロード履歴
- 不審なメールや警告画面の記録
- 事故を発見した日時と、その後の対応履歴
- 外部との通信やファイル送信に関する記録
保全の具体的な手順は、システムや被害状況によって異なります。感染が疑われる機器は、被害拡大防止を優先しつつ、専門家の指示に従って取り扱ってください。
緊急連絡先の準備については、関連記事「サイバー事故の緊急連絡先を事前に準備する重要性」も参考になります。
6. 持ち出された情報をどう調べるか
情報漏えい調査では、「ファイルが外部に送信された記録があるか」「攻撃者がアクセスできた範囲はどこまでか」などを確認します。
主な確認項目は次のとおりです。
- 不正アクセスが始まったと考えられる期間
- 不正利用されたアカウントや端末
- アクセスされたサーバー・フォルダ
- ファイルの閲覧・圧縮・コピー・外部送信の痕跡
- 外部送信された可能性のあるデータの内容
- 攻撃組織が公開を主張する情報と社内資料の一致状況
すべてのシステムで詳細な記録が残るわけではありません。記録がない場合、情報漏えいの有無を断定できないこともあります。
そのため、平常時からログの保存期間と取得範囲を確認しておくことが重要です。
7. 図面・見積書・個人情報の影響確認
建設会社で情報の持ち出しが疑われた場合は、ファイルの種類ごとに影響を整理します。
| 情報 | 確認すること |
|---|---|
| 施工図面・設計図面 | 工事名、発注者、設備情報、機密指定の有無 |
| 見積書・原価資料 | 取引先、単価、原価、契約上の秘密情報 |
| 工程表・現場資料 | 現場の所在地、作業予定、入退場に関する情報 |
| 工事写真 | 人物、施設内部、機密設備の写り込み |
| 社員・協力会社の名簿 | 氏名、住所、電話番号、メールアドレスなど |
情報の種類によって、取引先への説明、契約上の報告、個人情報保護法に基づく対応など、必要な手続きが異なります。
個人情報の漏えい等については、一定の要件に該当する場合、個人情報保護委員会への報告や本人への通知が必要になります。具体的な判断は法令・ガイドラインと専門家の確認に従ってください。
8. 元請・協力会社への連絡と判断
事故発生直後は、何が漏えいしたか確定できない場合があります。それでも、契約上の事故報告義務や業務への影響があれば、確認できている事実を整理して関係先への連絡を検討する必要があります。
最初の連絡では、次の項目を分けて伝えると混乱を減らせます。
- 確認済み:事故を把握した日時、影響が確認されたシステム、実施した対策
- 調査中:侵入経路、持ち出された情報、影響する工事や取引先
- 今後:調査の担当窓口、次回の連絡予定、追加確認事項
「情報漏えいはありません」と根拠なく断定することも、逆に「すべての資料が流出しました」と推測で伝えることも避けます。
元請会社、協力会社、発注者との契約に事故連絡の期限や連絡先が定められている場合は、それを確認してください。
9. 安全に業務を再開するための確認
バックアップからデータを復元できても、攻撃者が利用した侵入経路や認証情報が残っていれば、再び被害を受けるおそれがあります。
業務再開前には、少なくとも次の点を担当者や専門家と確認します。
- 感染が疑われる機器やアカウントを適切に隔離・対処したか
- 不正利用された認証情報を無効化・更新したか
- 必要な更新プログラムや設定変更を実施したか
- 復元するバックアップの安全性を確認したか
- 再開後の監視と緊急停止の手順が決まっているか
- 工事現場で利用する端末や外部接続先への影響を確認したか
復旧の優先順位は、工事の安全、法令上の義務、顧客との契約、業務停止の影響を考慮して決めます。
10. 復旧後も続く調査と監視
業務再開後に、調査で新たな事実が判明する場合があります。
例えば、当初は停止したサーバーだけが対象と考えていたものの、後から別の共有フォルダへのアクセス履歴が確認されるケースなどです。
そのため、復旧後も調査結果に応じて、関係先への説明や安全対策を更新する必要があります。
攻撃組織が公開したと主張する情報についても、未確認の画像やファイルを不用意に開いたり、拡散したりせず、専門家を通じて事実確認することが重要です。
11. 今日から準備する5つのこと
- 重要データを一覧化:図面、見積書、工事写真、個人情報の保存場所を把握する
- ログの保存状況を確認:誰がいつ何にアクセスしたか、調査できる状態か確認する
- バックアップを点検:保存先、世代管理、復元手順、復元テストの実施状況を確認する
- 事故連絡先を整備:IT担当者、保守会社、元請・発注者、必要な専門家への連絡手順を決める
- 復旧と調査の担当を分ける:業務再開の責任者と、証拠保全・情報漏えい調査の責任者を明確にする
すべてを一度に整えるのが難しい場合は、まず会社で最も重要な工事データの保存先と、アクセス履歴の確認方法を調べてください。
委託先やクラウド利用に関する管理については、関連記事「クラウド事業者のリスクと企業が確認したいこと」も参考になります。
12. サイバー保険で確認する費用
ランサムウェア事故では、システムの復旧費用だけでなく、情報漏えいの有無を調べる調査費用や、関係先への対応費用が発生する場合があります。
- 原因調査・デジタルフォレンジック費用
- 不正アクセスの封じ込め・復旧費用
- 弁護士などへの相談費用
- 本人通知や問い合わせ窓口の費用
- 事故対応に伴う広報・説明費用
- 業務停止による損失
サイバー保険では、契約内容や事故の状況によって、これらの費用の一部が補償対象となる場合があります。
ただし、すべての契約で同じ費用が補償されるわけではありません。免責事項、支払限度額、待機時間、外部専門家の利用に関する事前承認などを確認する必要があります。
補償内容を整理する際は、関連記事「中小企業が知るべきサイバー保険の全貌と実務ポイント」も参考になります。
13. 社長向けチェックリストとまとめ
- □ 重要な工事データの保存場所を把握している
- □ 図面・見積書・個人情報の管理責任者が決まっている
- □ サーバーやクラウドのアクセス履歴を確認できる
- □ 事故時に記録を保全する連絡先がある
- □ バックアップの復元テストを実施している
- □ 元請・発注者との事故連絡条件を確認している
- □ 復旧後の監視と情報漏えい調査の担当が決まっている
- □ サイバー保険の事故連絡先と補償条件を把握している
京王電鉄の第2報は、ランサムウェア攻撃の後も、攻撃組織の主張の真偽や影響範囲を確認する調査が続くことを示しています。
建設会社にとっても、システムを復旧するだけでなく、図面や見積書、個人情報に影響がないかを確認する準備が重要です。
今日、担当者に一つ質問してみてください。
「もし今ランサムウェア被害が起きたら、どの図面や見積書にアクセスされたか、後から調べられる?」
その答えを確認することが、復旧後の情報漏えい調査に備える第一歩になります。
参考資料:京王電鉄・2026年9月26日のお知らせ/京王電鉄・2026年10月16日第2報/IPA・中小企業の情報セキュリティ対策ガイドライン


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/19/keio-ransomware-followup-data-leak-investigation-2026/trackback/