

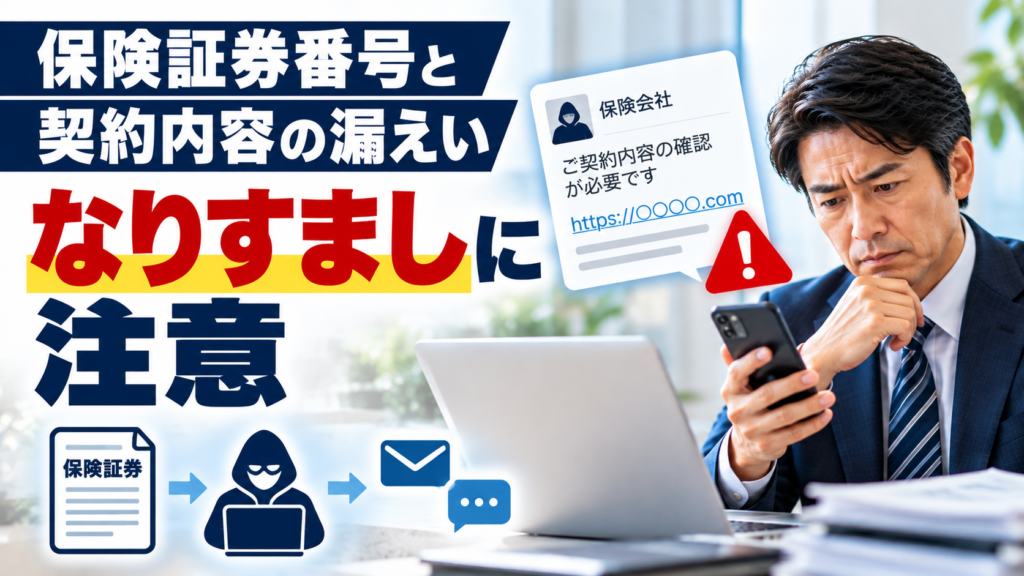
社長、取引先や保険会社を名乗る人物から電話があり、相手が自社の契約番号や契約内容を正確に話したら、信用してしまいませんか。実は、相手が詳しい情報を知っていることと、その人物が本物であることは別の問題です。
2026年10月28日、メディケア生命保険株式会社は、保険代理店であるソニー生命保険株式会社のシステムへの不正アクセスに伴い、約38万5,000件の個人情報が漏えいしたと公表しました。漏えい項目には、氏名や電話番号だけでなく、保険証券番号と契約内容も含まれています。
両社は、保険会社を装ったメール、SMS、電話への注意を呼びかけています。今回は、漏えいした契約情報がなぜ注意を要するのか、偽の連絡をどのように見分けるのか、企業と個人が実行できる対策を解説します。
保険証券番号や契約内容を相手が知っていても、それだけで本人確認や正規の担当者確認ができたことにはなりません。不審な連絡を受けたら、いったんやり取りを止め、保険証券や公式サイトで確認した連絡先から問い合わせることが重要です。
目次|保険証券番号の漏えいとなりすまし対策[開く/閉じる]
1.ソニー生命の情報漏えいで確認されたこと
メディケア生命の2026年10月28日付公式発表によると、同社が保険代理店業務を委託しているソニー生命の契約者向けシステムなどが、第三者による不正アクセスを受けました。これにより、メディケア生命の契約者・被保険者に関する個人情報約38万5,000件の漏えいが確認されています。
漏えい項目は、氏名、生年月日、性別、住所、電話番号、保険証券番号、契約内容です。マイナンバー、クレジットカード情報、保険料振替口座情報は含まれていないと説明されています。
また、2026年10月28日時点では、顧客情報が不正使用された事実は確認されていません。これは公表時点の確認状況であり、将来の不正利用が絶対に起きないという意味ではありません。
公式発表:メディケア生命|保険代理店のシステムへの不正アクセスに伴うお客さま情報の漏えいについて
2.保険証券番号と契約内容が持つ意味
保険証券番号は、保険契約を識別するために使われる番号です。契約内容には、保険の種類や保障内容など、契約に関係する情報が含まれます。ただし、今回漏えいした契約内容の具体的な内訳について、公式発表からすべてを特定できるわけではありません。
こうした情報は、正規の保険会社や担当者が顧客対応をする際にも使われます。そのため、第三者が情報を知った場合、もっともらしい連絡を作る材料として悪用される可能性があります。
重要なのは、保険証券番号だけで直ちに保険金が引き出されたり、契約が変更されたりすると決めつけないことです。実際の手続きには各社所定の本人確認などがあり、番号を知っているだけで可能な操作は一律ではありません。
3.なぜ詳しい契約情報が信用につながるのか
例えば、突然の電話で相手が自分の氏名、住所、契約番号を正確に話した場合、正規の保険会社からの連絡だと思うかもしれません。しかし、漏えいした情報を知る第三者であっても、同じ内容を伝えられる可能性があります。
これは一般的に考えられるなりすましのリスクです。今回の事故で、実際に保険証券番号を利用した詐欺が確認されたという意味ではありません。
会社の担当者が取引先からの連絡を確認する場合も同様です。請求書番号や契約内容などを相手が知っているだけで信用せず、重要な手続きは既知の連絡先で確認する習慣が役立ちます。
4.保険会社を装う偽メールの注意点
フィッシングメールとは、実在する企業などを装い、偽のウェブサイトへ誘導してIDやパスワードなどを入力させようとするメールです。保険会社を装う場合には、契約内容の確認や本人確認を口実にする手口が一般的なリスクとして考えられます。
メールに実在する会社名や自分の氏名が書かれていても、それだけで正規のメールとは判断できません。差出人名や表示されたリンクの文字列が本物らしく見える場合もあります。
IPAは、突然届いたメールやSMSのリンクから情報を入力せず、公式サイトや公式アプリなどで真偽を確認するよう案内しています。
「ご契約内容に確認事項があります。本日中に以下のURLから本人確認を行ってください」
これは注意すべき表現を説明するための架空の例です。ソニー生命やメディケア生命から実際に送られた不正メールではありません。
5.SMSによるフィッシングへの対策
SMSは携帯電話番号を宛先として届く短いメッセージです。今回の漏えい項目には電話番号が含まれているため、SMSを利用した不審な連絡にも注意が必要です。
SMSに会社名が表示されていても、正規の連絡だと即断しないことが大切です。URLが短縮されていたり、期限を強調して操作を急がせたりする場合は、特に慎重に確認しましょう。
リンクを開かず、普段使っている公式アプリや、自分で検索して確認した公式サイトから必要な案内を調べることが有効です。
6.電話によるなりすましの見分け方
電話の場合、相手が会社名や担当者名を名乗り、契約番号や住所を伝えることがあります。こうした情報が一致していても、電話の相手が本物である証明にはなりません。
不審な電話では、その場でパスワードや認証コードを伝えたり、指定されたサイトへアクセスしたりしないことが重要です。必要ならいったん電話を切り、保険証券や公式サイトに掲載された番号へかけ直しましょう。
また、着信画面に表示される電話番号だけで安全性を判断しないことも大切です。番号の表示が正しくても、連絡内容や手続きの正当性まで保証されるわけではありません。
7.パスワードと認証コードを守る
メディケア生命は、メールや電話でパスワード、暗証番号、ワンタイムパスワードなどを尋ねることはないと明示しています。こうした情報を求められた場合は、応じずに公式窓口で確認してください。
ワンタイムパスワードは、一度限りの認証に使われる重要な情報です。相手が保険会社や取引先を名乗っても、安易に伝えてはいけません。
また、IPAはパスワードの使い回しを避け、多要素認証やパスキーを利用することを推奨しています。漏えいした情報の種類に応じて、必要な対策を選ぶことが重要です。
今回の公式発表で列挙された漏えい項目にパスワードは含まれていません。すべての契約者が今回の事故だけを理由に、直ちにあらゆるパスワードを変更しなければならないと断定することはできません。
ただし、偽サイトへパスワードを入力してしまった場合は、正規のサイトから速やかに変更し、同じパスワードを使う他のサービスも確認してください。
8.確認済みの事実と想定リスクの違い
| 確認項目 | 確認状況 | 注意点 |
|---|---|---|
| 約38万5,000件の漏えい | 公式発表で確認 | 件数をそのまま人数と断定しない |
| 証券番号・契約内容の漏えい | 公式発表で確認 | 相手が情報を知っていても本人確認にはならない |
| カード・口座情報の漏えい | 対象外と説明 | 漏えいしたと誤って伝えない |
| 情報の不正使用 | 10月28日時点で確認されていない | 将来の安全を保証するものではない |
| なりすましメール・電話 | 両社が注意喚起 | 今回の事故に伴う実被害の発生を意味しない |
| 技術的な侵入原因 | 公表時点で調査中 | 原因を推測で断定しない |
情報漏えいのニュースでは、確認された事実と今後起こり得るリスクが混同されやすくなります。読者が適切に行動できるよう、両者を分けて理解することが重要です。
9.不審な連絡を受けたときの対応手順
保険会社を名乗る不審な連絡を受けた場合、まずその場で操作や回答を進めないことが大切です。メールやSMSのリンクを開かず、電話で認証コードなどを伝えないようにします。
次に、保険証券や公式サイトに記載された窓口を自分で確認し、連絡の事実を問い合わせます。メールの本文に記載された電話番号やURLを、そのまま確認先として利用しないよう注意してください。
もし偽サイトへパスワードを入力した場合は、正規のサービスから速やかに変更します。カード情報を入力した場合はカード会社に相談するなど、入力した情報の種類に応じて対応します。
IPAは2026年10月26日付で、個人情報漏えい時の対処と日頃の対策をまとめています。具体的な確認方法を知りたい場合は、IPAの公式解説を参考にしてください。
10.偽の連絡と正規の連絡の確認方法
| 連絡の内容 | 注意したい点 | 安全な確認方法 |
|---|---|---|
| 契約番号を知っている | 漏えい情報を利用している可能性 | 既知の担当者・公式窓口へ確認 |
| 契約内容を詳しく説明する | 詳しさだけで本人確認できない | 公式の連絡先から問い合わせる |
| メールのリンクで本人確認を求める | 偽サイトへの誘導の可能性 | 公式サイトや公式アプリを自分で開く |
| SMSで期限を強調する | 急がせて操作させる可能性 | リンクを開かず公式案内を確認 |
| 認証コードを教えるよう求める | 不正ログインに悪用される可能性 | コードを伝えず公式窓口へ確認 |
| 電話で送金先変更を指示する | 金銭被害につながる可能性 | 従来の連絡先へ独立して確認 |
正規の企業から重要な連絡が届くこともあります。そのため、すべての連絡を詐欺と決めつけるのではなく、連絡を受けた経路とは別の方法で真偽を確かめることが重要です。
11.社長向け10項目チェックリスト
- 従業員へ、契約番号を知っている相手でも信用しないよう周知している
- 不審なメールやSMSのリンクを開かないルールがある
- 保険会社や取引先の公式連絡先を確認できる
- 重要な依頼は既知の連絡先へ確認している
- パスワードや認証コードを第三者へ伝えないよう周知している
- 業務アカウントのパスワードを使い回していない
- 利用可能な重要サービスで多要素認証を設定している
- 送金先や契約変更の依頼を複数の手順で確認している
- 不審な連絡を受けた際の社内報告先が決まっている
- 偽サイトへ情報を入力した場合の初動を決めている
最初からすべてを整える必要はありません。まずは、経理担当者や顧客情報を扱う従業員が、突然の重要な依頼をどのように確認しているかを点検しましょう。
12.従業員・取引先を守る社内ルール
なりすまし対策は、保険契約者本人だけの問題ではありません。企業では、取引先を装うメールや電話によって、請求書の振込先変更、顧客情報の送信、アカウント情報の入力などを求められる可能性があります。
重要なのは、担当者個人の注意力だけに頼らないことです。振込先変更や機密情報の送信など、影響の大きい依頼については、既知の連絡先で確認する手順を会社のルールとして定めておきます。
建設業では元請会社や協力会社、製造業では発注先や外注先など、普段からやり取りする相手が多い場合があります。取引先の名称や担当者名が正しくても、連絡内容の正当性を別途確認することが大切です。
従業員が不審な連絡を受けたとき、迷わず上司や情報管理担当者へ相談できる体制も重要です。早い段階で共有できれば、同じ不審な連絡が他の担当者へ届いた場合にも注意を促せます。
13.まとめ|今日できる一つの行動
ソニー生命が代理店として取り扱ったメディケア生命の契約者・被保険者情報約38万5,000件の漏えいでは、保険証券番号と契約内容も対象に含まれています。
2026年10月28日時点で顧客情報の不正使用は確認されていませんが、両社は偽のメール、SMS、電話への注意を呼びかけています。契約情報を知っている相手であっても、それだけで正規の担当者とは判断できません。
企業でも、取引先や保険会社を名乗る重要な連絡は、従来から把握している連絡先を使って確認することが有効です。
社長、経理担当者や保険契約を管理する担当者に、「契約番号を知っている相手から突然電話が来た場合、どの番号へ確認するか」を聞いてみてください。
答えが曖昧なら、公式窓口や既知の担当者の連絡先を整理することから始めましょう。
公式一次情報
- メディケア生命|情報漏えいに関する公式発表(2026年10月28日)
- ソニー生命|不正アクセスと情報漏えいに関する公式発表
- IPA|自分の個人情報等が漏えいした際の対処と日頃の対策(2026年10月26日)
- IPA|インターネットサービスへの不正ログインによる被害が増加中
※本記事は2026年10月30日時点の公表情報を基に作成しています。確認された情報漏えいと、一般的ななりすまし・フィッシングのリスクを区別しています。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/30/sony-life-policy-data-leak-phishing-2026/trackback/