

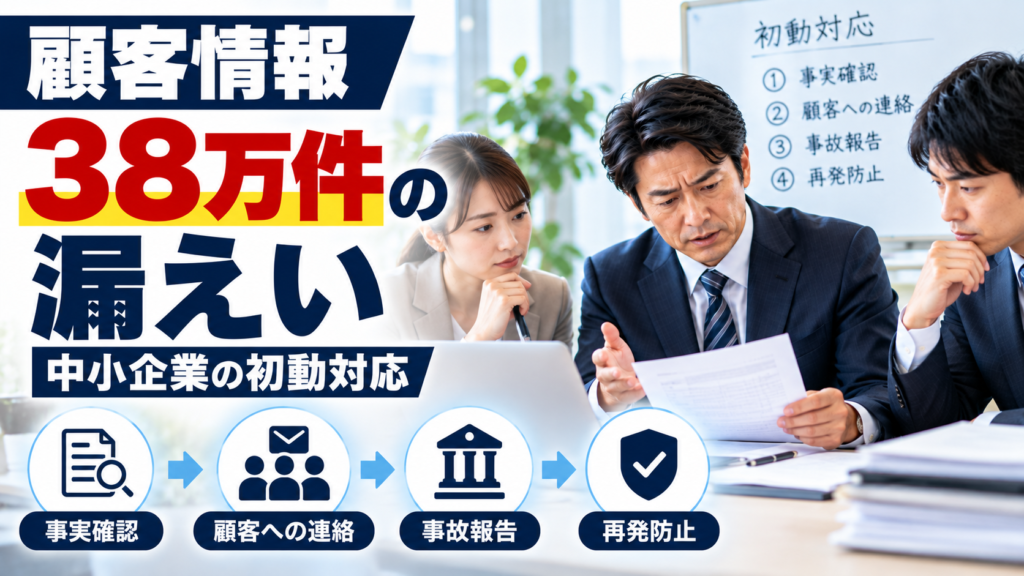
社長、もし今日、自社の顧客情報が外部へ漏えいした可能性が判明したら、最初に何をしますか。顧客へ電話する、警察へ相談する、システムを停止する。いずれも必要になる場合がありますが、状況を確認せずに進めると、被害を広げたり、誤った説明をしたりするおそれがあります。
2026年10月28日、メディケア生命は、保険代理店であるソニー生命のシステムへの不正アクセスに伴い、約38万5,000件の顧客情報が漏えいしたと公表しました。氏名や住所、電話番号に加え、保険証券番号や契約内容も対象に含まれています。
今回の事例をきっかけに、中小企業が顧客情報の漏えいを発見した場合の初動対応を整理します。実際の法的義務は、事故の内容や事業者の立場によって異なるため、個人情報保護委員会の公式資料を基に確認しましょう。
顧客情報の漏えいが疑われたら、まず責任者へ報告し、被害拡大を防ぎながら事実を確認します。同時に、個人情報保護委員会への報告義務と本人通知の必要性を判断し、期限を管理することが重要です。
原因の全容が判明するまで、必要な初動や報告を先送りにしないようにしましょう。
目次|顧客情報漏えい時の初動対応[開く/閉じる]
1.約38万5,000件の漏えいで確認された事実
メディケア生命の2026年10月28日付公表によると、ソニー生命が保険代理店として取り扱ったメディケア生命の契約者・被保険者情報、約38万5,000件の漏えいが確認されました。
漏えいした項目には、氏名、生年月日、性別、住所、電話番号、保険証券番号、契約内容が含まれています。一方、マイナンバー、クレジットカード情報、保険料振替口座情報は含まれていないと説明されています。
2026年10月28日の公表時点では、顧客情報の不正使用は確認されていません。ただし、不正使用が確認されていないことと、今後のリスクが存在しないことは同じではありません。
ここからは、同社の個別の社内対応を推測するのではなく、一般の中小企業が同様の事態に直面した際に必要となる対応を解説します。
2.発覚直後に社長が確認すること
情報漏えいの疑いが生じた場合、最初に行いたいのは社内の責任者への連絡です。担当者が個別に判断して作業を進めるのではなく、対応を統括する責任者を決め、確認済みの事実を共有します。
まず、いつ異常を発見したか、どのシステムや端末が関係しているか、どのような情報が影響を受けた可能性があるかを整理します。発見日時と報告対象事態を知った日時は、後の期限管理にも関係するため記録しておきましょう。
この段階では、原因や漏えい件数が確定していない場合もあります。確認できた事実と未確認の情報を分けて記録することが重要です。
3.被害拡大防止と証拠保全
不正アクセスが疑われる場合、被害拡大を防ぐために、影響を受けたシステムの通信遮断やアカウント停止などが必要になることがあります。ただし、具体的な操作はシステム管理者や専門家と相談し、状況に応じて判断します。
特に注意したいのは、原因調査に必要な記録を消してしまわないことです。慌てて端末を初期化したり、ログを削除したりすると、侵入経路や影響範囲を調べる手掛かりが失われる可能性があります。
IPAの「中小企業のためのセキュリティインシデント対応の手引き」でも、検知・初動対応、報告・公表、復旧・再発防止を段階的に整理しています。
「すぐに再起動すれば直る」「バックアップから戻せば解決する」と独断で判断しないでください。被害拡大防止と証拠保全の両方を考え、専門担当者の指示に従うことが重要です。
4.漏えいした情報と影響範囲の特定
次に確認したいのは、どの情報が、どの程度、影響を受けた可能性があるかです。顧客名簿、メールアドレス、電話番号、契約情報、決済情報など、対象となるデータの種類を整理します。
漏えいした情報の種類によって、想定される二次被害や必要な対応は変わります。例えば、氏名や連絡先が漏えいした場合は不審な連絡への注意が必要になり、認証情報が漏えいした場合はアカウント保護の対応が重要になります。
また、影響を受けた可能性がある本人の数を確認します。ファイルの件数と人数は一致しない場合があるため、単純に同じ数として扱わないことが大切です。
5.個人情報保護委員会への報告義務
個人情報保護法では、個人データの漏えい等が一定の要件に該当する場合、個人情報保護委員会への報告と本人への通知が義務付けられています。
個人情報保護委員会が示す主な報告対象は、要配慮個人情報を含む場合、財産的被害が生じるおそれがある場合、不正目的による漏えい等のおそれがある場合、1,000人を超える漏えい等が発生した場合です。
| 主な報告対象事態 | 中小企業で考えられる例 |
|---|---|
| 要配慮個人情報を含む漏えい等 | 病歴などを含む個人データの漏えい |
| 財産的被害のおそれがある漏えい等 | 悪用によって金銭被害につながる情報の漏えい |
| 不正目的による漏えい等のおそれ | 第三者の不正アクセスによる個人データの漏えい |
| 1,000人を超える漏えい等 | 多数の顧客データが外部から閲覧可能になった事態 |
これらは制度を理解するための一般例です。実際に報告義務があるかどうかは、個人データの性質、事故の状況、適用される法令や所管官庁などを確認して判断する必要があります。
6.速報と確報の期限
報告対象事態に該当する場合、個人情報保護委員会への報告は、原則として速報と確報の二段階で行います。
| 報告 | 期限の目安 | 報告する内容 |
|---|---|---|
| 速報 | 事態を知った後、速やかに(概ね3〜5日以内) | その時点で把握している事故の概要や影響 |
| 確報 | 原則として事態を知った日から30日以内 | 調査結果、原因、影響、本人対応、再発防止策など |
| 不正目的のおそれがある事態の確報 | 事態を知った日から60日以内 | 調査で把握した事項と未判明事項への対応 |
「3〜5日以内」は速報の速やかな報告について示された目安であり、すべての事故で一律に5日間待ってよいという意味ではありません。報告対象事態を把握したら、判明している内容で速やかに対応することが重要です。
確報時点でも合理的な調査を尽くして判明しない事項がある場合は、把握している内容を報告し、判明後に追完する取扱いがあります。報告先が個人情報保護委員会以外となる場合もあるため、事業分野に応じて確認してください。
7.顧客本人への通知で伝える内容
報告対象事態に該当する場合、原則として本人への通知も必要です。通知は、本人が二次被害を防ぐために必要な情報を、状況に応じて速やかに伝えることが重要になります。
本人通知で整理したい情報
- 何が起きたのかという事故の概要
- 漏えいした、または漏えいのおそれがある情報の項目
- 現時点で判明している原因
- 想定される二次被害と注意点
- 問い合わせ先と今後の案内
原因が未判明の場合は、推測で断定せず「現在調査中」と説明します。本人への通知内容は、法令上の要件と、本人の権利利益を保護するために必要な情報の両面から検討してください。
また、すべての漏えい事故で同じ通知方法が適切とは限りません。メール、郵送、電話などの方法を、対象者数や連絡先の正確性、緊急性に応じて検討する必要があります。
8.委託先で事故が起きた場合の対応
顧客情報を外部のシステム会社や業務委託先に預けている場合、事故が自社のシステム以外で発生することもあります。その場合でも、委託元と委託先の役割を整理し、事故情報を速やかに共有することが重要です。
個人情報保護法のガイドラインでは、一定の条件の下で、委託先が委託元へ所定の事項を通知することにより、委託先の報告義務が免除される仕組みが示されています。ただし、委託元への連絡をしただけで、すべての関係者の法的義務がなくなるわけではありません。
委託元は、通知された内容を基に報告義務や本人通知の必要性を確認し、委託先と協力して原因調査や再発防止を進めます。契約上の報告期限や連絡方法も確認しておきましょう。
9.取引先・警察・専門家との連携
情報漏えいの初動では、社内だけで対応しようとせず、必要に応じて外部の専門家と連携することが重要です。システム会社やセキュリティ専門家には、侵入経路の調査、被害拡大防止、証拠保全などについて相談します。
犯罪が疑われる場合は警察への相談を検討します。また、取引先や委託元との契約に事故報告条項がある場合は、その内容に従って連絡する必要があります。
サイバー保険などに加入している場合は、事故対応サービスの利用条件や保険会社への通知義務を、証券・約款・契約システムで確認してください。保険に加入していればすべての費用が補償されるという意味ではありません。
10.初動対応の時系列と担当者
| 段階 | 主な対応 | 担当の例 |
|---|---|---|
| 発覚直後 | 責任者への報告、事実の記録、被害拡大防止 | 発見者・経営者・情報管理担当者 |
| 初期調査 | 対象情報、影響人数、原因の確認 | 情報管理担当者・専門家 |
| 報告判断 | 法令上の報告義務、本人通知、契約上の報告義務の確認 | 経営者・法務担当者 |
| 速報・第一報 | 所管窓口への報告、必要な顧客・取引先への案内 | 報告責任者・顧客対応担当者 |
| 調査継続 | 証拠保全、二次被害確認、影響範囲の更新 | 専門家・情報管理担当者 |
| 確報・再発防止 | 調査結果の報告、再発防止策の実施と点検 | 経営者・各担当者 |
実際の作業は並行して進む場合があります。顧客への連絡を終えてから行政報告を始める、あるいは原因を完全に特定してから初動に着手する、といった固定的な順番ではありません。
11.社長向け10項目チェックリスト
- 事故を発見した従業員の報告先が決まっている
- 対応を統括する責任者が決まっている
- 発見日時と確認済みの事実を記録できる
- 被害拡大防止と証拠保全の手順を確認できる
- 顧客情報の種類と影響範囲を調べられる
- 個人情報保護委員会等への報告義務を判断できる
- 速報・確報の期限を管理できる
- 本人通知の必要性と内容を確認できる
- 委託先・取引先・専門家の連絡先がある
- 再発防止策の実施と効果確認を担当する人がいる
十項目すべてが整っていなくても、最初の一歩は踏み出せます。まずは、事故を発見した従業員が誰に報告するのかを確認しましょう。
12.再発防止と顧客の信頼回復
情報漏えいへの対応は、事故報告や本人通知を終えれば完了するわけではありません。調査で確認された原因を踏まえ、アクセス権限、認証設定、委託先管理、従業員教育などを見直す必要があります。
また、顧客に対しては、確認済みの事実と今後の対応を継続して説明することが重要です。未確定の事項を断定したり、根拠なく「今後は絶対に安全です」と約束したりしないよう注意します。
再発防止策は、実施したことだけでなく、実際に機能しているかを確認することが大切です。例えば、多要素認証の設定状況や不要なアクセス権限の削除状況など、具体的な項目を定期的に点検します。
13.まとめ|今日できる一つの行動
ソニー生命が保険代理店として取り扱ったメディケア生命の顧客情報約38万5,000件の漏えいは、中小企業にとっても、事故発覚後の初動を考えるきっかけになります。
情報漏えいが疑われた場合は、責任者への報告、被害拡大防止、証拠保全、事実確認を進めるとともに、法令上の報告義務と本人通知の必要性を判断します。速報や確報には期限があるため、調査と報告を並行して進めることが重要です。
社長、従業員に「顧客情報が漏えいした疑いに気付いたら、最初に誰へ連絡しますか」と聞いてみてください。
答えが統一されていなければ、社内の報告先を一人決め、全員へ周知することから始めましょう。
公式一次情報
- ソニー生命|不正アクセスと情報漏えいに関する公式発表
- メディケア生命|公式お知らせ
- 個人情報保護委員会|漏えい等の対応とお役立ち資料
- 個人情報保護委員会|個人情報保護法ガイドライン(通則編)
- IPA|中小企業のためのセキュリティインシデント対応の手引き・説明資料
※本記事は2026年10月30日時点で確認できる公表情報と一般的な制度を基に作成しています。個別の事故の報告先・報告義務・通知方法は、適用法令と所管窓口を確認してください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/30/customer-data-breach-incident-response-2026/trackback/