

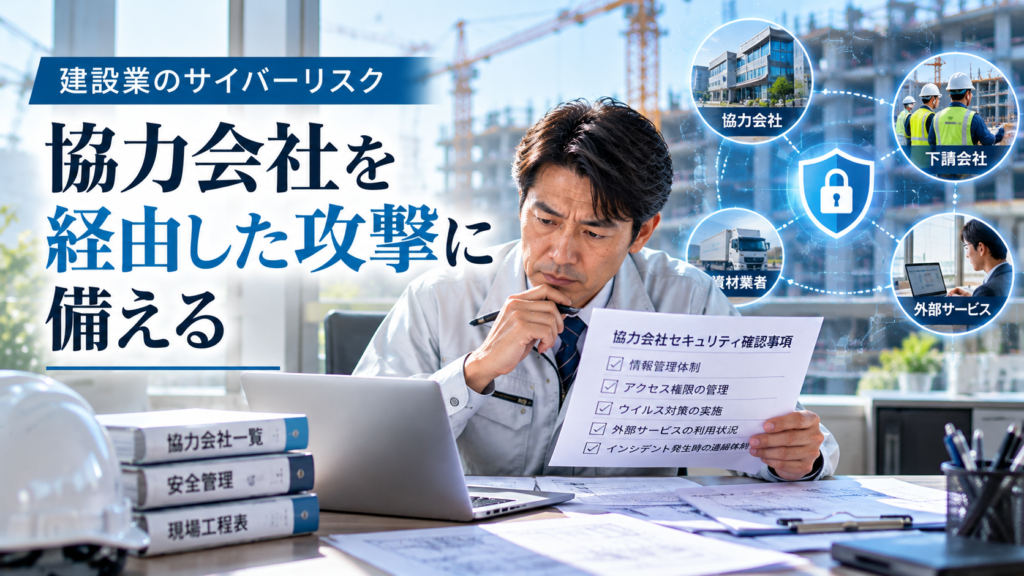
建設業の協力会社を経由したサイバー攻撃|社長が確認したい対策
建設会社では、元請会社、下請会社、専門工事会社、資材業者、設計事務所、外部のITサービスなど、多くの会社と情報をやり取りします。
工程表や図面、見積書、施工写真、発注情報などを共有することで、工事を効率よく進められます。一方で、会社同士がシステムやアカウントでつながるほど、自社だけでは管理しきれないリスクにも目を向ける必要があります。
たとえば、協力会社のメールアカウントが不正利用されたり、取引先が利用する端末やサービスが侵害されたりすると、共有ファイルの流出や不正なメールの送信、自社システムへの不正アクセスにつながる可能性があります。
この記事では、協力会社を経由したサイバー攻撃の仕組み、建設会社が確認したい具体的な対策、事故が起きた際の初動、サイバー保険の確認ポイントを解説します。
1. 協力会社を経由した攻撃とは何か
サプライチェーンを経由したサイバー攻撃とは、取引先や委託先、業務で利用する外部サービスなどを足掛かりに、別の企業への侵入や情報窃取などを狙う攻撃です。
建設業では、工事に関係する複数の会社が情報を共有し、システムを利用するため、取引関係全体を意識した対策が重要になります。
協力会社のアカウントが不正利用される
協力会社のメールやクラウドサービスのアカウントが第三者に不正利用されると、正規の取引先を装ったメールやファイル共有を通じて、情報を盗まれたり不正な操作を受けたりする可能性があります。
普段やり取りしている相手から届いた連絡でも、振込先の変更、急なパスワード入力の要求、不自然なファイル共有などがあれば、別の連絡手段で事実を確認することが重要です。
共有アカウントや接続権限が侵入口になる
複数の担当者で一つのアカウントを共有していると、誰が操作したのかを特定しにくくなります。また、協力会社の担当者が変わった後もアカウントや接続権限が残っていると、必要のないアクセスを許してしまう可能性があります。
業務上の利便性だけを優先せず、誰が、どの情報に、どこまでアクセスできるのかを管理する必要があります。
外部サービスの侵害が自社業務に波及する
ファイル共有、工程管理、図面管理、会計などの外部サービスを利用している場合、サービス提供事業者や関連する環境で発生した障害・セキュリティ事故が、自社業務に影響する可能性があります。
ただし、外部サービスを利用しているだけで必ず侵入されるわけではありません。利用するサービスの管理体制、契約内容、認証方法、障害時の対応などを確認することが大切です。
2. 建設会社で特に注意したい情報と業務
協力会社を経由した攻撃では、情報が漏れるリスクだけでなく、業務が止まるリスクも考える必要があります。
- 図面・施工データ:設計図、施工図、CADデータ、施工写真など
- 見積書・原価情報:見積金額、原価資料、仕入条件、入札関連資料など
- 顧客・取引先情報:担当者の氏名や連絡先、契約情報、発注情報など
- 工程・現場情報:作業予定、工程表、現場連絡、資材搬入予定など
- 業務システム:メール、クラウドストレージ、工程管理、図面管理など
これらの情報が流出した場合、信用や取引関係に影響する可能性があります。また、システムが使えなくなれば、現場の段取りや協力会社との調整に支障が出ることも考えられます。
実際の影響は、侵害されたシステム、情報の内容、被害範囲、契約関係などによって異なります。まずは自社がどの情報を誰と共有しているのかを把握しましょう。
3. 社長が協力会社と確認したい4つの対策
対策1:誰に何のアクセス権限を与えているか確認する
最初に確認したいのは、協力会社や外部業者に付与しているアカウントと接続権限です。
- 協力会社がアクセスできる共有フォルダやシステムを洗い出す
- 閲覧だけでよい人に編集権限を与えていないか確認する
- 工事終了や担当者変更に伴い、不要な権限を削除する
- 管理者権限を必要な担当者だけに限定する
大切なのは、すべての協力会社に同じ権限を与えないことです。業務に必要な範囲に限定し、定期的に見直しましょう。
対策2:共有アカウントを避け、多要素認証を設定する
複数人で同じIDとパスワードを使う運用は、操作した人の特定や、担当者変更時の管理が難しくなります。可能な限り個人ごとのアカウントを利用し、退職・異動・契約終了時に権限を見直すルールを決めましょう。
また、メール、クラウドストレージ、リモートアクセスなど、重要なサービスでは多要素認証を設定できるか確認してください。パスワードだけに依存しない仕組みを整えることが、不正ログインのリスク低減につながります。
対策3:協力会社との情報共有ルールを決める
協力会社との契約や日常業務で、最低限の情報管理ルールを共有します。
- 図面や見積書を共有する際の方法と公開範囲
- メールや共有リンクで不審な点があった場合の確認方法
- アカウントや担当者が変わった場合の連絡方法
- 事故や不正アクセスが疑われた際の連絡先
- 情報を保存・複製・再共有できる範囲
すべての協力会社に高度な技術対策を一律に要求するのではなく、共有する情報の重要性や接続範囲に応じて、実行可能なルールを決めることが現実的です。
対策4:事故時の連絡手順を事前に決める
協力会社で不正アクセスや情報漏えいが疑われた場合、連絡が遅れると自社の対応も遅れる可能性があります。契約先と、誰が誰に連絡するかを事前に確認しておきましょう。
- 協力会社から自社へ連絡する担当者
- 自社内で対応を判断する責任者
- IT事業者やシステム提供会社への連絡窓口
- 共有アカウントや接続権限を停止する際の判断手順
- 発注者や関係先へ報告する場合の社内手続き
事故が疑われた際に、協力会社が独断で証拠を消したり、端末を初期化したりしないよう、記録の保全と専門家への相談についても確認しておくと安心です。
4. 協力会社で事故が起きたときの初動
取引先から「不正アクセスがあった」「不審なメールを送ってしまった」「ファイル共有に問題があった」と連絡を受けた場合は、次の順番で対応できるように準備します。
手順1:影響する情報と接続先を確認する
どの会社の、どのアカウントやサービスで、いつ何が起きたのかを確認します。自社と共有しているフォルダ、アカウント、システム、データが影響範囲に含まれるかを整理します。
手順2:社内の責任者と関係先に連絡する
決めておいた連絡手順に従い、社内の責任者、システム管理者、必要に応じて外部の専門業者へ連絡します。連絡内容には、発生時刻、確認できた事実、影響が疑われる範囲を含めます。
手順3:必要に応じて接続や共有を制限する
被害の拡大が疑われる場合は、専門家やシステム管理者と連携し、必要なアカウントの停止や共有権限の変更などを検討します。ただし、状況を確認せずに広範囲のシステムを停止すると、業務に別の影響が出る可能性があります。対応範囲は状況に応じて判断します。
手順4:証拠を保全し、復旧後に権限を見直す
関連するメール、ログ、通知画面、発生時刻などを記録し、原因調査に必要な情報を保全します。復旧後は、アカウントや共有権限が適切な状態に戻っているかを確認し、同じ問題が繰り返されないように手順を改善します。
5. 協力会社の対策状況をどう確認するか
取引先に対して「セキュリティ対策をしていますか」と聞くだけでは、何を確認すればよいかが曖昧になりがちです。まずは、自社の情報やシステムに接続する協力会社から、具体的な項目を確認しましょう。
- □ 自社と共有するアカウントやシステムを把握している
- □ 共有アカウントを避け、利用者を識別できる
- □ 重要なアカウントに多要素認証を設定している
- □ 退職者や担当変更時に権限を見直している
- □ 不審なメールや不正アクセスを発見した際の連絡先がある
- □ 重要なデータをバックアップし、復旧方法を確認している
- □ 事故が起きた場合の連絡手順を自社と共有している
確認の結果、対応が難しい項目があっても、そこで取引先を一律に排除することが目的ではありません。共有する情報やアクセス権限を見直し、必要な改善策と期限を相談することが大切です。
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、サプライチェーン全体での対策の重要性を踏まえた内容になっています。自社だけで判断が難しい場合は、こうした公的資料や専門家の支援も活用できます。
6. サイバー保険で確認したいポイント
協力会社を経由したサイバー事故では、情報漏えい、原因調査、システム復旧、業務停止など、複数の損害が発生する可能性があります。ただし、これらがすべてサイバー保険で補償されるとは限りません。
補償の対象は、契約している商品、補償条項、特約、事故の原因、損害の種類、免責金額、支払限度額、除外事項などによって異なります。
契約内容を確認する際は、次の点を整理しましょう。
- 取引先や委託先が関係する事故が、どのような条件で補償対象となるか
- 情報漏えい、不正アクセス、システム停止など、事故の種類ごとの補償条件
- 原因調査や専門業者への依頼、システム復旧費用が対象となるか
- 顧客や取引先への賠償責任が生じた場合の補償条件
- 業務停止による利益損失が対象となる場合の適用条件や待機期間
- 事故発生時の保険会社への連絡期限や、費用の事前承認の要否
特に、協力会社側で発生した事故が、自社の契約でどのように扱われるかは、具体的な事故の内容と約款・特約を確認する必要があります。取引先で事故が起きたからといって、自社の損害が自動的に補償されるわけではありません。
保険は、アクセス権限の管理や取引先との連絡体制の代わりにはなりません。まずは事故を起こしにくくする仕組みを整え、そのうえで残る金銭的なリスクに備える選択肢として検討しましょう。
7. 社長が今日から始められること
まずは、次の3つから始めてください。
- 協力会社に付与しているアカウントとアクセス権限を一覧にする
- 不要な権限や共有アカウントを見直し、重要なサービスの多要素認証を確認する
- 協力会社で事故が起きた際の連絡先と初動手順を確認する
大きな費用をかける前に、現在の共有設定やアカウントの棚卸し、連絡手順の確認から着手できます。自社と協力会社の双方で、誰が何を確認するのかを明確にすることが重要です。
まとめ:自社だけでなく、つながる会社も含めて備える
建設会社は、元請・下請・資材業者・外部サービスなど、多くの会社と情報やシステムを共有しています。そのため、自社の対策だけでなく、取引先との接続や情報共有の管理も重要です。
まずは、協力会社に付与したアカウントとアクセス権限を確認してください。次に、共有アカウントの見直し、多要素認証、情報共有ルール、事故時の連絡手順を整えましょう。
サイバー保険についても、取引先が関係する事故や業務停止がどのような条件で補償されるのか、契約内容を具体的に確認することが大切です。
協力会社と一緒にリスクを確認し、できる対策から実行する。それが、建設会社の情報と事業を守るための第一歩です。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/15/construction-subcontractor-supply-chain-cyberattack/trackback/