

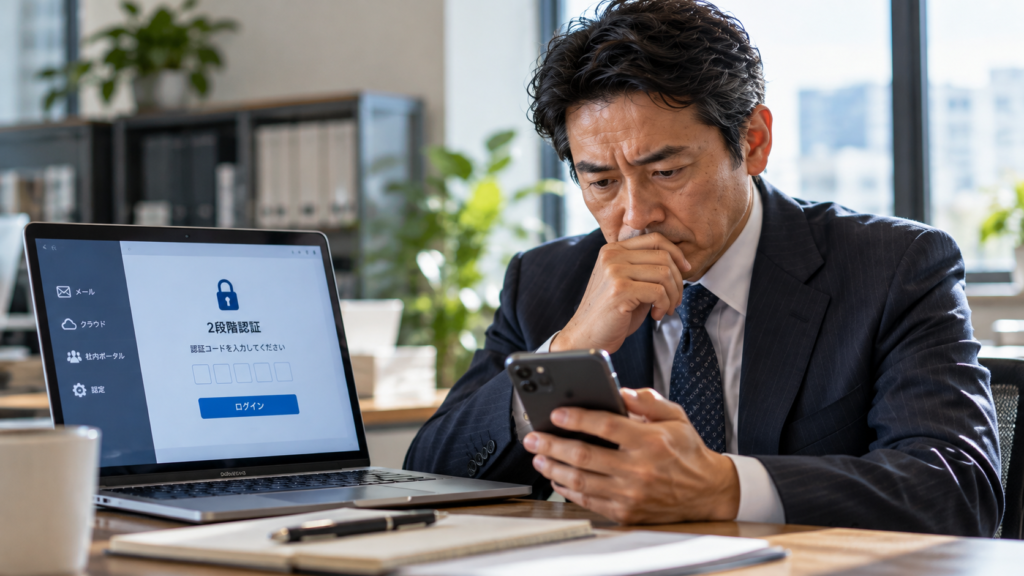
多要素認証を設定していない会社は危ない?アカウント乗っ取り対策
「会社のメールはIDとパスワードでログインできるから大丈夫」――。
そう考えている企業もあるのではないでしょうか。しかし、パスワードが盗まれると、第三者にメールを読まれたり、取引先になりすました連絡を送られたりするおそれがあります。
こうしたアカウント乗っ取りのリスクを下げるために、確認しておきたい対策の一つが「多要素認証」です。
今回は、多要素認証の仕組みと、設定しておきたいアカウント、中小企業が今取り組める対策について解説します。
1.アカウントを乗っ取られると何が起きる?
会社で使うメールやクラウドサービスのアカウントが乗っ取られると、被害はログインできなくなるだけではありません。
- 会社のメールや保存されたファイルを閲覧される
- 社長や従業員になりすましたメールを取引先に送られる
- 偽の請求書や振込先変更の連絡に悪用される
- クラウド上のデータを改ざん・削除される
- 同じパスワードを使っている別サービスへの不正ログインにつながる
特に注意したいのが、会社のメールアカウントです。過去のやり取りを確認されると、取引先や請求のタイミングを把握され、実際の取引を装った詐欺に悪用される可能性があります。
不正アクセスの原因は、パスワードの使い回し、フィッシングメール、漏えいした認証情報の悪用など、さまざまです。パスワードを設定しているだけで、すべてのリスクを防げるわけではありません。
2.多要素認証(MFA)とは?
多要素認証(MFA)とは、異なる種類の認証要素を組み合わせて本人確認を行う仕組みです。
代表的な認証要素には、次の3種類があります。
- 知識情報:パスワードやPINコードなど、本人が知っている情報
- 所持情報:認証アプリ、セキュリティキー、登録済み端末など、本人が持っているもの
- 生体情報:指紋や顔など、本人の身体的特徴
例えば、パスワードを入力した後に、スマートフォンの認証アプリで承認する方法があります。パスワードが第三者に知られても、追加の認証が必要になるため、不正ログインのリスクを下げられます。
SMSで届く確認コードなども追加認証に利用されますが、認証方式によって安全性は異なります。サービスが対応している場合は、フィッシングに強い認証方式や認証アプリなどを検討しましょう。
3.まず設定を確認したいアカウント
すべてのサービスを一度に見直すのが難しい場合は、業務への影響が大きいアカウントから確認しましょう。
- 会社のメール:取引先との連絡やパスワード再設定に使われるため、優先して確認する
- クラウドストレージ:顧客情報や社内資料など、重要なファイルへのアクセスを保護する
- 会計・経費精算サービス:財務情報や支払業務に関わるアカウントを保護する
- ネットバンキング:金融機関が提供する認証機能や利用条件を確認する
- 管理者アカウント:利用者の追加や設定変更ができるため、特に厳重に管理する
- リモートアクセス:VPNなど、社外から社内システムへ接続する仕組みの認証を確認する
設定方法や利用できる認証方式はサービスによって異なります。管理画面や公式の案内を確認し、会社の運用に合った方法を選びましょう。
4.中小企業が今すぐ取り組みたい5つの対策
① 多要素認証を有効にする
対応しているサービスでは、多要素認証を有効にします。まずは会社のメール、管理者アカウント、重要なクラウドサービスから着手しましょう。
② パスワードを使い回さない
複数のサービスで同じパスワードを使うと、一つのサービスから漏えいした情報が、別のサービスへの不正ログインに悪用されるおそれがあります。サービスごとに異なるパスワードを設定し、必要に応じて信頼できるパスワード管理ツールを活用します。
③ 不要なアカウントを整理する
退職者や異動者のアカウント、利用していないサービスのアカウントが残っていないか確認します。管理者権限を必要以上に付与しないことも重要です。
④ 不審な認証要求を承認しない
自分がログインしていないのに認証通知が届いた場合は、安易に承認しないでください。会社で決めた手順に従い、管理者への報告や認証情報の変更などを行います。
⑤ 緊急時の対応手順を決める
アカウント乗っ取りが疑われる場合に備え、誰に報告するか、サービス提供元にどう連絡するか、認証情報の変更やログイン中のセッションの無効化をどう進めるかを整理しておきましょう。
5.多要素認証を設定すれば、すべて安心?
多要素認証は重要な対策ですが、あらゆる不正アクセスを完全に防ぐものではありません。
偽のログイン画面に誘導するフィッシングや、不正な認証要求を利用者が承認してしまうケースなど、認証方式や運用によってはリスクが残ります。
利用できる場合はフィッシングに強い認証方式を選び、OSやソフトウェアの更新、アクセス権限の管理、従業員教育なども組み合わせることが大切です。
また、認証に使うスマートフォンを紛失した場合に備え、復旧方法や管理者への連絡先も確認しておきましょう。
6.多要素認証とサイバー保険の関係
アカウント乗っ取りが発生すると、原因調査、システム復旧、外部専門家への相談、取引先への対応など、さまざまな費用や業務上の負担が発生する可能性があります。
サイバー保険は、契約内容によって、事故対応にかかる費用や損害賠償責任などを補償する場合があります。ただし、すべての費用や損害が補償されるわけではありません。
確認しておきたいのは、次の点です。
- 事故対応費用やシステム復旧費用が補償対象となるか
- 第三者への損害賠償責任がどのように補償されるか
- 支払限度額や免責金額がどう設定されているか
- 事故発生時の通知期限や、費用を支出する前の承認条件があるか
多要素認証を設定していることだけで、保険金の支払いが保証されるわけではありません。反対に、未設定だから必ず補償されないとも一概にはいえません。補償範囲や条件は契約ごとに異なるため、加入中の契約内容を保険会社や代理店に確認しておきましょう。
7.まとめ――重要なアカウントから設定を確認する
アカウント乗っ取りは、会社の規模にかかわらず注意したいリスクです。
まずは会社のメール、クラウドサービス、管理者アカウントなどを洗い出し、多要素認証が有効になっているか確認してみてください。
そのうえで、パスワード管理、不要なアカウントの整理、従業員への周知、事故発生時の対応手順を整えていきましょう。
サイバー対策は、特別なシステムを導入することだけではありません。日々使っているアカウントの設定を見直すことも、大切な第一歩です。
サイバーリスクへの備えや保険の考え方については、当ブログでも情報を発信しています。自社で何から確認すればよいか、見直すきっかけとしてご活用ください。
※本記事は一般的な情報提供を目的としています。多要素認証の設定方法や利用できる認証方式はサービスによって異なります。保険の補償内容や支払可否は、商品・約款・特約・個別の契約条件によって異なります。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/14/multi-factor-authentication-account-takeover/trackback/