

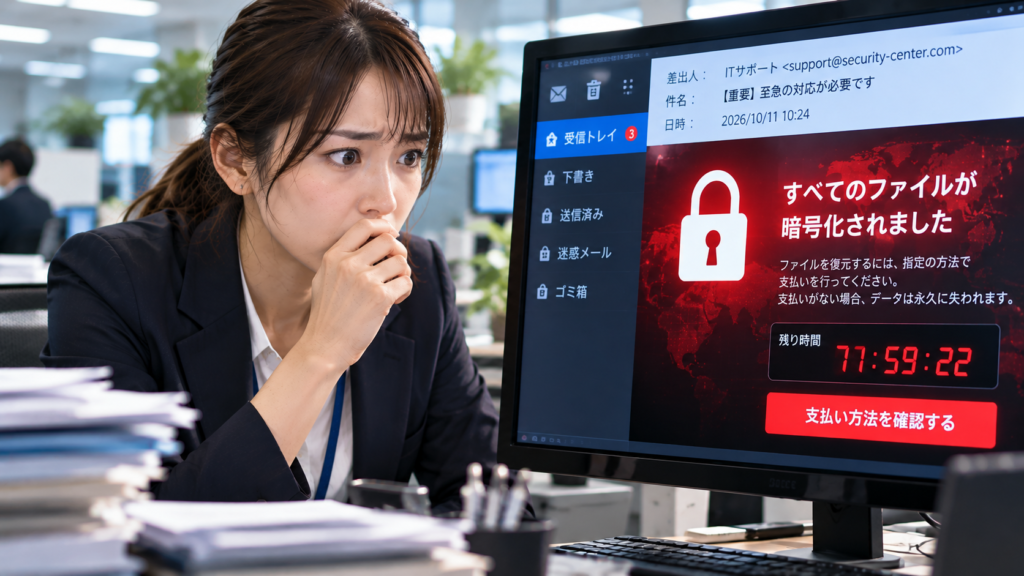
警察庁やIPA(情報処理推進機構)等の公表資料によると、近年の中小企業を狙うランサムウェア攻撃は、単に社内サーバーのデータを暗号化して人質にするだけでなく、「データを暗号化する前に機密情報をこっそり盗み出し、身代金を払わなければ取引先やネット上にバラまく」と脅す、悪質な「二重脅迫(ダブル・エクストーション)」、さらには顧客や取引先へ直接連絡を入れる三重の脅迫へと進化しています。多くの経営者は「うちにはちゃんとしたバックアップがあるから、万が一暗号化されてもデータを復元すれば問題ない」と安心していますが、データが戻るかどうかにかかわらず、未公開の機密情報や顧客リストが外部に暴露されるリスクを防げないという現代の脅威に直面している実態に気づいていません。現場の管理責任者からは、「バックアップがあるだけではなぜ不十分なのか」「情報流出を伴う二重脅迫に対してどう備えればよいか」といった切実な相談が寄せられています。本稿では、バックアップがあっても安心できないランサムウェア集団の二重・三重の脅迫の手口と、中小企業が今すぐ講じるべき実務上の防衛ルールを整理します。
【公的統計エビデンスと被害額の内訳】
警察庁や国内外のセキュリティ専門機関の公表資料によると、ランサムウェアによる二重・三重の脅迫を受け、情報漏えいや恐喝被害に発展した場合、企業が被る主な損害・対応費用の内訳は以下の通りです。
・フォレンジック調査・原因究明費用:どのデータがどこまで窃取され、外部に漏えいしたかを特定する専門家費用(数百万円単位)。
・弁護士費用・法的対応費:個人情報保護委員会や取引先への謝罪・説明、損害賠償協議に伴う専門家コスト。
・損害賠償・お詫び対応実費:流出した機密情報や取引先リストに起因する信用失墜、および直接的な賠償・補償費用。
・二次被害・営業停止損害:取引先からの信用失墜による契約解除や、業務停止に伴う売上消失分の拡大。
二重脅迫は「データの破壊」と「情報の暴露」を同時に突きつけるため、従来のバックアップ対策だけでは防ぎきれない致命的な経営リスクを孕んでいる点が最大の特徴です。
1. なぜ起こったのか?
ランサムウェア集団による二重・三重の脅迫が横行し、被害が深刻化する背景には、攻撃者が事前の侵入時にバックアップサーバーの存在をあらかじめ確認した上で、暗号化を実行する何週間も前から社内の機密データや顧客リストを少しずつ外部へこっそり持ち出している実態があります。企業側は「バックアップがあるから身代金は払わない」と突っぱねますが、犯人グループから「この取引先との契約書データをネットに公開するが本当にいいのか」と突きつけられることで、経営陣が精神的に追い詰められ、結局多額の金銭を支払わざるを得ない状況に陥ります。攻撃者の手口が「単なる技術的妨害」から「冷徹な恐喝ビジネス」へと変貌している現実を認識できていないことが、そのまま最大の構造的盲点となっています。
2. どうすれば防げたのか?
| 対策区分 | 具体的な0円・低コスト防衛実務 | 期待される効果 |
|---|---|---|
| 不正なデータ持ち出しの検知 | 社内ネットワークから外部への異常な大容量データ通信や、夜間の不審なデータ転送の監視強化。 | 情報窃取段階(二重脅迫の芽)の早期発見 |
| 機密データのアクセス権限見直し | 社内であっても全ての社員がすべての機密データにアクセスできないよう、権限を最小限に絞る管理。 | 万が一の侵入時における被害範囲の極小化 |
| 初動の対外折衝体制の事前確認 | 情報漏えいを伴う脅迫を受けた際、警察や専門の弁護士、保険会社と速やかに連携できる体制の構築。 | 脅迫への屈服防止と法的支援の確保 |
3. 明日から社内でゼロ円でできる基本防衛のステップ
バックアップだけでは防げないランサムウェア集団の二重・三重の脅迫から自社を守るため、今日からコストをかけずに実行できる以下の3点に直ちに取り組むことが求められます。
- 第1のステップ:機密データのアクセス制限:重要書類や顧客リストが保管されているフォルダの閲覧権限を必要最小限の担当者に限定する。
- 第2のステップ:異常通信の意識化:外部への不審なデータ送信や、夜間に急増するトラフィックの兆候に気づける管理体制の確認。
- 第3のステップ:脅迫受領時の対応方針決定:万が一「データをバラまく」と脅された場合でも、絶対に個人で判断せず警察と専門家に委ねる方針の明文化。
4. 最後のセーフティネットとしての見極め方
どれほど万全な予防策を講じても、巧妙化するランサムウェア集団によるデータ窃取や二重脅迫を100%完全に阻止することは困難です。万が一、機密データの暴露をちらつかせる脅迫を受け、多額の調査費用や法的対応、損害賠償問題に発展した場合、企業の財務基盤と信用は深刻な打撃を受けます。そのため、自社の財産と事業継続を守る最後のセーフティネットとして、インシデント発生時の調査費用や法務・対応コストを幅広くカバーするサイバー保険の活用をリスクファイナンスの手法として検討することが、致命的な破綻を防ぐ有効な判断基準となります。
5. まとめ
バックアップがあればランサムウェアは怖くないという神話は、すでに過去のものとなりました。情報は「暗号化される前に盗まれている」という現実を直視し、まずはコストをかけずに実践できるアクセス権限の見直しや脅迫時の対応方針の共有から、会社の命運を守る確実な一歩を踏み出してください。



コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/11/ransomware-double-extortion-risk-202610/trackback/