

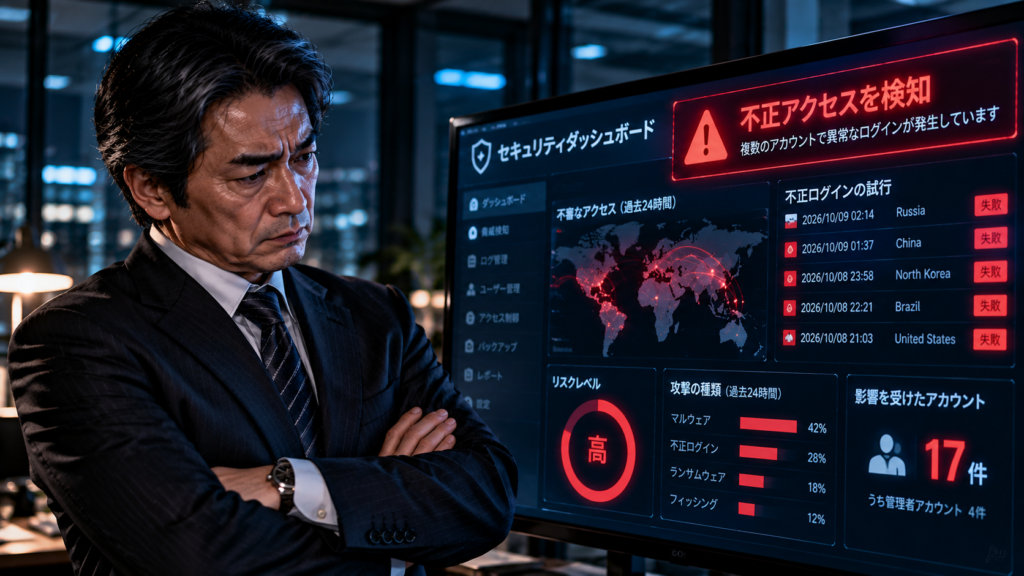
「うちの会社は、パスワードを長く複雑にしているから不正アクセスされる心配はない」。日々の法人営業やリスクのご相談の現場において、経営者様や総務ご担当者様からこのようなお言葉をいただくことがあります。しかし、どれほど複雑なパスワードを設定していても、リスト攻撃や巧妙なフィッシング詐欺の前では簡単に破られてしまうのが現代のサイバー攻撃の現実です。パスワード単体での認証はすでに「古い防衛策」になりつつあります。本記事では、専門用語を使わずに、なぜ「多要素認証(MFA)」が最強の0円防衛と言われるのか、明日から社内でどう設定すべきかについて客観的に解説します。
【公的統計エビデンスと不正アクセスの実態】
- ランサムウェアや不正アクセスの侵入経路の多く:パスワードの不備やID乗っ取りに起因
- 中小企業が陥る「パスワード信仰」の罠:
- 使い回しや推測しやすいパスワードによるリスト型攻撃の突破
- 偽サイト(フィッシング)による認証情報の詐取
- 「パスワードさえ厳重なら安全」という社内の油断が招くセキュリティ崩壊
1. なぜパスワードだけでは破られるのか?
どれほど文字数を増やして記号を混ぜた複雑なパスワードを作っても、従業員が別のサービスと同じものを使い回していたり、巧妙な偽メール(フィッシング)で入力させられたりすれば、攻撃者は一瞬でそれを手に入れます。近年のサイバー攻撃者は、システムを力づくでこじ開けるのではなく、盗み出した「正しいパスワード」を使って正面からログインするため、従来のセキュリティソフトでは検知できません。
2. 最強の0円防衛「多要素認証(MFA)」とは?
多要素認証(MFA)とは、ログインする際に「パスワード(知っている情報)」に加えて、「スマートフォンへの通知承認やワンタイムコード(持っている端末・生体認証など)」という**2つ以上の異なる仕組みを組み合わせる認証方法**です。たとえ攻撃者にパスワードが知られても、手元のスマホがなければ絶対にログインできないため、不正アクセスを水際で完全にブロックできます。
| 認証の仕組み | 具体例と特徴 | セキュリティ上の効果 |
|---|---|---|
| 知識要素(単体は危険) | パスワード、暗証番号、秘密の質問 | 漏洩や推測が容易なため、これだけでは破られる。 |
| 所持要素(強力な防衛) | スマホアプリの通知、SMSコード、ハードウェアキー | 本人所持の端末が必須となり、遠隔からの不正侵入を防ぐ。 |
| 生体要素(確実性) | 指紋認証、顔認証 | 本人以外のなりすましをほぼ完全に不可能にする。 |
| 多要素認証(MFA) | パスワード + スマホ承認・生体認証の組み合わせ | 今日から無料で導入できる最強の0円セキュリティ。 |
3. 明日から社内でできる多要素認証導入の3ステップ
- 会社で利用している主要サービス(メール、クラウド、基幹システム)を確認する
現在使っているMicrosoft 365やGoogle Workspace、各種クラウドツールにMFA機能があるかを洗い出します。 - すべての管理者アカウントから優先的に多要素認証を有効化する
権限の高いアカウントから順に、スマホアプリやSMS等による追加認証を設定します。 - 全従業員を対象に多要素認証の運用ルールを徹底する
「面倒くさい」という理由で無効化しないよう、社内全体でルールとして定着させます。
4. パスワード信仰を捨てて会社を守るための見極め方
中小企業がサイバーリスクに向き合う際、「複雑なパスワードだから大丈夫」という神話を捨て、認証のレイヤーを増やすことが身を守る最大の近道となります。
- コストをかけない防衛の徹底:追加の専用ソフトを買わなくても、標準機能にあるMFAを有効化するだけで不正アクセスの大半を防げます。
- 専門家によるサポート体制の確保:自社だけで設定や運用に不安がある場合は、専門の支援やアドバイスを受けられるパートナーを確保しておきます。
- 万全のセーフティネット構築:技術的な防衛を固めつつ、想定外の事態に備えて保険による補填体制を組み合わせます。
「予測不能なインシデントに備える経営のセーフティネット」としての備えが会社を守り抜きます。
5. まとめ
「パスワードだけ」の古いセキュリティから脱却し、多要素認証(MFA)を全社で導入することは、中小企業が最小限のコストで経営基盤を守るための必須条件となります。基本に忠実なアクセス管理の徹底に加え、適切な保険や専門サポートを組み合わせることで、予期せぬサイバーリスクから大切な事業と信頼を守り抜いてください。





コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/10/multi-factor-authentication-password-limit/trackback/