

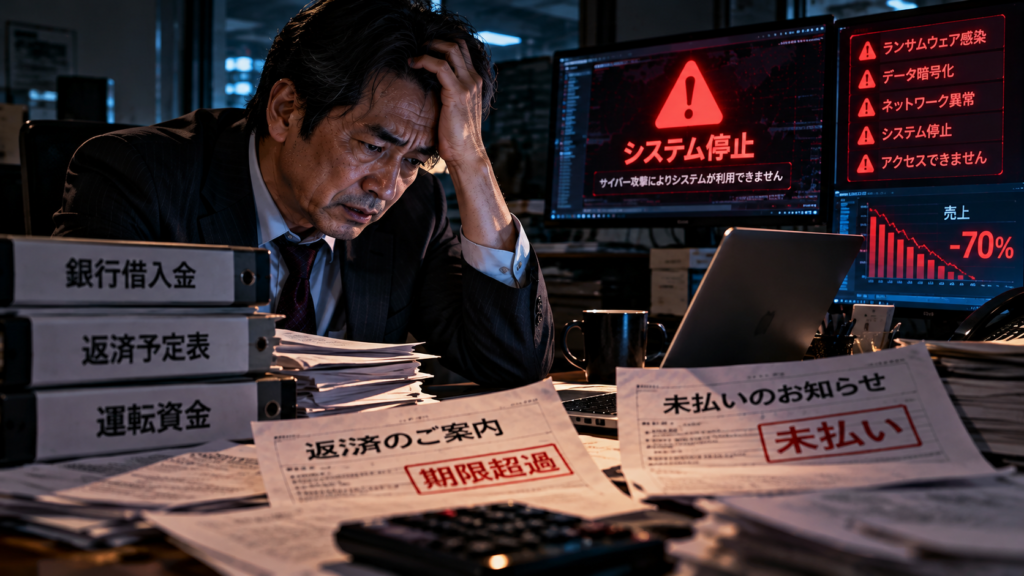
「うちはIT企業ではないから、サイバー攻撃を受けてもパソコンが数台使えなくなる程度だ」「売上は後から取り返せる」。日々の法人営業やリスクのご相談の現場において、経営者様からこのようなお言葉をいただくことがあります。しかし、卸売業や流通業などの基幹システムがランサムウェアに感染し、受発注や出荷、請求書発行業務が数週間にわたって完全に停止したとき、企業を襲うのは「売上の消滅」と「容赦ない固定費の支払い」による急激な資金ショートです。本記事では、中小企業が黒字倒産に追い込まれるメカニズムと、現場で講じるべき備えについて客観的に解説します。
【公的統計エビデンスと卸売・流通業の事業停止リスク】
- ランサムウェア感染による業務停止・データロック発生時の想定総損失額(損保実査定データ):約1,000万円〜数千万円規模
- 中小企業が陥る「黒字倒産・資金ショート」の構造:
- 出荷停止による売上計上のストップと、請求書発行遅延による売掛金回収の遅れ
- 従業員の給与、銀行からの借入返済、仕入先への支払いの期日到来によるキャッシュアウト
- バックアップサーバーの同時暗号化による自力復旧の断念と数週間の全面停止
1. なぜ起こったのか?
近年のランサムウェア攻撃は、企業の業務データを人質に取り、身代금을要求するだけでなく、システムを完全にロックして業務を機能停止に追い込みます。卸売・流通業のように日々の受発注や出荷、請求書発行が命綱となっている業態では、システムが数週間止まるだけでキャッシュの流入が完全に途絶えることになります。
2. どうすれば防げたのか?
高額な専用セキュリティシステムを新たに自社で導入しなくても、「すべての管理者アカウントへの多要素認証(MFA)の強制」「クラウド環境におけるアクセス権限の最小化・棚卸し」「ネットワークから完全に隔離されたオフラインバックアップの保持」を徹底することで、致命的なリスクは大幅に抑えられます。
| 対策区分 | 具体的な対策項目 | 効果と現場実務 |
|---|---|---|
| 0円対策(最優先) | すべての管理者アカウントへの多要素認証(MFA)の強制適用 | 不正ログインやパスワードリスト攻撃を水際でブロックする。 |
| 0円対策(最優先) | システムやクラウド環境のアクセス権限の最小化と棚卸し | 不正侵入時の被害範囲を最小限に食い止める。 |
| 0円対策(最優先) | ネットワークから完全に隔離されたオフラインバックアップの保持 | 万が一のシステム障害時に自力で迅速に復旧可能にする。 |
| セーフティネット | サイバー保険による資金補填・専門家支援サービスの活用 | インシデント発生時の調査費や休業損害をカバーし倒産を防ぐ。 |
3. 明日から社内でできる0円防衛の3箇条
- 全社で利用中の受発注・基幹システムの管理アカウントを点検する
脆弱なパスワードや不要な権限が放置されていないか迅速に棚卸しします。 - すべての重要アカウントに多要素認証が設定されているか確認する
パスワード単体での認証を今すぐ廃止します。 - バックアップデータがネットワークから物理的に切り離されているか確認する
独立したオフライン環境でのデータ保管を検証します。
4. 資金ショートと黒字倒産を防ぐための見極め方
中小企業がサイバーリスクに向き合う際、裁判上の賠償金額の大小ではなく、「キャッシュが止まるリスク」そのものを直視する必要があります。
- キャッシュフローの死守:数週間の売上停止や調査費用・復旧費用の発生に耐えるため、手元資金の確保と保険によるバックアップ体制を組み合わせます。
- 専門家による迅速な初動対応:事故発生時に自力で対応しようとせず、フォレンジック調査や復旧支援を迅速に行える体制を整えておくことが命綱となります。
- 取引先への誠実な説明と信用維持:出荷遅延が生 Jじた際のエスカレーション体制をあらかじめ想定しておきます。
「予測不能なインシデントに備える経営のセーフティネット」としての備えが会社を守り抜きます。
5. まとめ
ランサムウェア感染による資金ショートや黒字倒産のリスクを正しく理解し、対策を講じることは、中小企業が最小限のコストで経営基盤を守るための必須条件となります。基本に忠実なアクセス管理とオフラインバックアップの徹底に加え、適切な保険や専門サポートを組み合わせることで、予期せぬサイバーリスクから大切な事業と資金を守り抜いてください。


コメント Comments
コメント一覧
コメントはありません。
トラックバックURL
https://risk.pakira-izu.co.jp/2026/10/10/cyber-attack-cash-flow-exhaustion-bankruptcy/trackback/